Standardowe hasło nie jest obecnie dobrym rozwiązaniem. W większości przypadków prawdopodobnie lepiej jest skorzystać z dodatkowych ustawień – zwłaszcza biorąc pod uwagę, że wielu użytkowników korzysta z tych samych kodów dostępu do wielu kont.
Uwierzytelnianie dwuskładnikowe (2FA) jest często pierwszym wyborem, gdy poszukuje się alternatywnych sposobów zabezpieczenia profili online. Chociaż XNUMXFA zapewnia dodatkową warstwę bezpieczeństwa, nie zawsze jest idealnym rozwiązaniem, za jakie uważa je wiele osób. Sprawdź Jak generować kody uwierzytelniania dwuskładnikowego w systemie Windows 10 za pomocą aplikacji Google Authenticator.
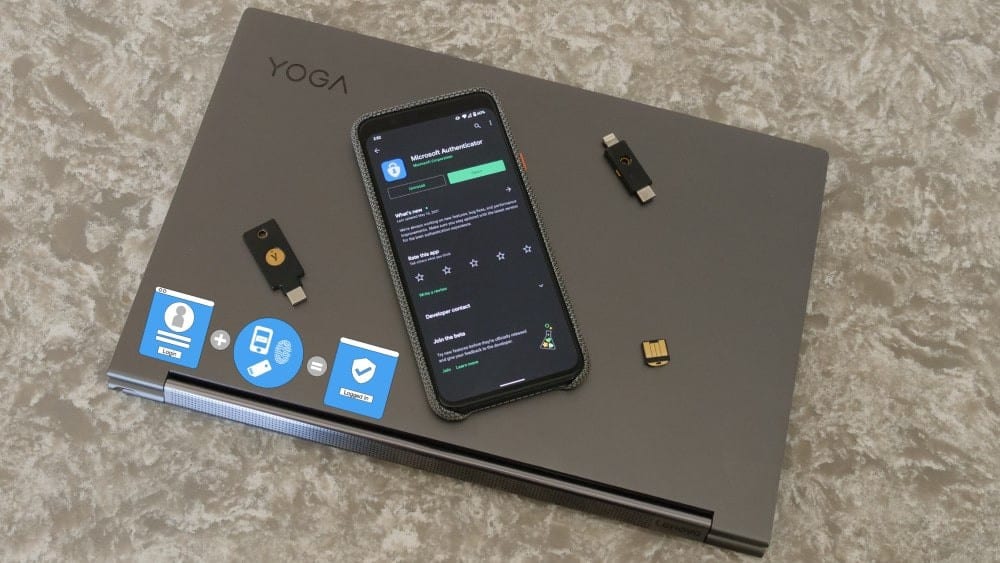
Dlaczego więc uwierzytelnianie dwuskładnikowe (2FA) nie jest tak bezpieczne, jak początkowo sądziłeś? Jakie zagrożenia bezpieczeństwa nadal istnieją pomimo korzystania z tej funkcji?Weryfikacja dwuetapowa„?
Szybkie linki
Co to jest uwierzytelnianie dwuskładnikowe?
Jak zapewne domyśliłeś się po nazwie, uwierzytelnianie dwuskładnikowe oznacza dwa poziomy uwierzytelniania kont internetowych. Na poziomie podstawowym zazwyczaj musisz podać hasło (i pamiętaj, że musi być ono Bezpieczne hasła (I łatwe do zapamiętania).
Po podaniu hasła musisz zweryfikować swoją tożsamość w inny sposób. Typowe metody to:
- Wyślij kod na swój numer telefonu za pomocą wiadomości SMS.
- Rozpoznawanie odcisków palców lub twarzy.
- Zweryfikuj, wysyłając powiadomienie na telefon.
Jakie zagrożenia bezpieczeństwa niesie ze sobą korzystanie z uwierzytelniania dwuskładnikowego?
Idea, na której opiera się uwierzytelnianie dwuskładnikowe, jest prosta: każdy może poznać Twoje hasło, ale zawsze istnieje potrzeba osiągnięcia wyższego poziomu uwierzytelniania.
Niestety, nie zawsze tak jest; oto pięć zagrożeń, na które należy uważać.
1. Przejęcie karty SIM
Pomimo tego, co sugeruje nazwa, Przejęcie karty SIM Nie polega to na wyjmowaniu karty SIM z telefonu i wkładaniu jej do urządzenia przestępcy. Zamiast tego, zazwyczaj atakujący dzwoni do operatora sieci komórkowej i podszywa się pod Ciebie. Następnie próbuje dodać Twój numer do swojej karty SIM.
Aby skutecznie przeprowadzić atak polegający na przejęciu karty SIM, oszust próbujący ukraść Twoją tożsamość będzie musiał poznać pewne informacje związane z Twoim kontem — na przykład hasło (którego i tak nie należy ujawniać w pełnej wersji) lub odpowiedzi na Twoje pytania bezpieczeństwa.



Po „zweryfikowaniu” tych informacji, atakujący liczy, że osoba po drugiej stronie połączenia dała się nabrać na oszustwo. Jeśli posiada niezbędne dane, Twój numer telefonu jest teraz w rękach przestępcy – co oznacza, że może on użyć uwierzytelniania dwuskładnikowego (2FA), aby zalogować się na Twoje konto.
2. Każdy może zdobyć Twoje urządzenie.
Czasami cyberprzestępca nie musi wkładać wiele wysiłku, aby przeprowadzić atak polegający na przejęciu karty SIM. Całkiem możliwe, że gdzieś zostawiłeś telefon lub ktoś mógł Ci go ukraść.
Gdy przestępca zdobędzie Twój telefon, istnieje duże prawdopodobieństwo, że uzyska do niego dostęp. Będąc już na miejscu, będzie mógł go użyć do zalogowania się na Twoje konta za pomocą uwierzytelniania dwuskładnikowego (2FA).
W przypadku utraty urządzenia należy podjąć kroki w celu zminimalizowania szkód. Skontaktuj się z operatorem sieci, aby anulować kartę SIM, i zrób to samo w przypadku kart bankowych i podobnych danych, które mogą być zapisane w telefonie.
Ważne jest również zdalne usunięcie danych ze smartfona, jeśli wiesz, że nie da się ich odzyskać. Proces różni się w zależności od tego, czy masz Androida, czy iPhone'a. Sprawdź Zgubiłeś lub ukradłeś iPhone'a? Oto, co zrobić.
3. Ataki typu Man-in-the-Middle (MITM)
Udostępniając informacje online, nigdy nie jesteś w 100% bezpieczny – nawet jeśli korzystasz z uwierzytelniania dwuskładnikowego (2FA). Wielu hakerów wykorzystuje ataki MITM, aby wykraść Twoje dane po ich udostępnieniu.
Atak MITM polega na tym, że przestępca wkracza na ścieżkę transmisji danych i udaje dwie strony. Szczególny problem z tą taktyką polega na tym, że często nie wiadomo, co się dzieje.
Na szczęście przed atakami MITM można chronić się na kilka sposobów. Używając Bezpieczna sieć VPN (VPN) szyfruje Twoje dane, co oznacza, że potencjalny haker straci czas, próbując je zdobyć.
Możesz również zabezpieczyć się przed atakiem MITM, nie korzystając z publicznych sieci Wi-Fi. Wiele sieci jest niezabezpieczonych, a przestępcy znacznie łatwiej mogą zebrać Twoje dane. Zamiast tego korzystaj wyłącznie z bezpiecznych sieci bezprzewodowych, takich jak Wi-Fi w domu lub biurze.
4. Logowanie się do witryn phishingowych
Phishing to jedno z najstarszych zagrożeń online. Jednak powodem, dla którego hakerzy nadal stosują tę metodę, jest jej skuteczność. Chociaż zauważenie wiadomości phishingowej może nie być problemem, identyfikacja takich witryn jest nieco bardziej skomplikowana. Sprawdź Większość typów ataków phishingowych, o których powinieneś wiedzieć.
Strony phishingowe często wyglądają podobnie – jeśli nie identycznie – do witryny, którą próbujesz odwiedzić. Jeśli z nich skorzystasz i podasz dane osobowe, takie jak dane bankowe, przestępca może je przejąć i dokonać wielu spustoszeń.
Chociaż strony phishingowe mogą być trudne do wykrycia, warto zwrócić uwagę na kilka subtelnych oznak, aby się chronić. Należą do nich:
- Adres URL jest nieco inny (np. domena .co, gdy oficjalny adres to .com).
- Projekt strony internetowej nie wygląda dobrze.
- Błędy ortograficzne.
Jeśli trafisz na stronę phishingową, opuść ją natychmiast po jej zauważeniu. Możesz zminimalizować ryzyko, sprawdzając przed przeglądaniem, czy strona jest bezpieczna.
5. Utrata danych uwierzytelniających
Prawie każdy doświadczył irytującego procesu zmiany hasła po jego zapomnieniu. Choć można by pomyśleć, że uwierzytelnianie dwuskładnikowe (2FA) wyeliminuje (lub przynajmniej zmniejszy) te problemy, nie zawsze tak jest.
Nawet jeśli korzystasz z uwierzytelniania dwuskładnikowego (2FA), nadal możesz utracić swoje dane. Na przykład, może być konieczna aktualizacja numeru po zakupie nowego telefonu.
Jeśli nie zaktualizujesz danych uwierzytelniania dwuskładnikowego (2FA) natychmiast po utracie dostępu, ryzykujesz, że ktoś je ukradnie i uzyska dostęp do Twojego konta. Zawsze upewniaj się, że Twoje numery telefonów, adresy e-mail i inne dane, z których korzystasz, są aktualne.
Nie opieraj swojego bezpieczeństwa wyłącznie na uwierzytelnianiu dwuskładnikowym.
Jeśli to zniechęciło Cię do korzystania z uwierzytelniania dwuskładnikowego, zdecydowanie nie o to chodzi w tym artykule. Korzystanie z dodatkowych warstw zabezpieczeń konta jest niezbędne, a uwierzytelnianie dwuskładnikowe (2FA) to jeden z najskuteczniejszych sposobów odpierania ataków.
Jednocześnie ważne jest, aby nie traktować tej metody jako jedynego sposobu na zapewnienie bezpieczeństwa w sieci. Uwierzytelnianie dwuskładnikowe nie jest niezawodne, a Twoje dane mogą wpaść w niepowołane ręce, jeśli nie będziesz ostrożny.
Identyfikuj zagrożenia podczas przeglądania internetu, dbaj o aktualność swoich danych i informuj osoby, których potrzebujesz, jeśli coś pójdzie nie tak lub Twoja sytuacja ulegnie zmianie. Dzięki temu będziesz bezpieczny w sieci. Możesz teraz sprawdzić Najlepsze rozszerzenia chroniące prywatność dla przeglądarki Chrome, które zwiększają bezpieczeństwo i chronią Twoje dane..