Przejęcie sesji to rodzaj cyberataku, który pozwala atakującemu przejąć kontrolę nad sesją użytkownika na stronie internetowej. Może ono służyć do uzyskania dostępu do danych osobowych lub wykonywania operacji w imieniu użytkownika.
Przejęcie sesji stanowi poważne zagrożenie dla użytkowników takich jak Ty. Jeśli ktoś uzyska dostęp do Twoich plików cookie sesji i je wykorzysta, może uzyskać nieautoryzowany dostęp do Twoich poufnych danych lub kont bankowych. Zapobieganie przejęciu sesji jest ważne dla ochrony Twojej prywatności w sieci.
Atak polegający na przejęciu sesji może zostać przeprowadzony na kilka sposobów. Jedną z powszechnych metod jest użycie plików cookie śledzących. Są to niewielkie pliki przechowywane na urządzeniu użytkownika, które śledzą jego aktywność na stronie internetowej. Pliki te mogą służyć do identyfikacji użytkownika i tworzenia profilu.
Łatwo się zastanawiać, czy da się całkowicie zapobiec przejęciu sesji. Trudno będzie uniknąć tworzenia plików cookie, a przejęcie sesji może nastąpić poprzez kilka innych mechanizmów. Jednak regularne usuwanie plików cookie z przeglądarki to wciąż świetny sposób na poprawę bezpieczeństwa online i zmniejszenie ryzyka przejęcia sesji. Sprawdź Najlepsze darmowe narzędzia internetowe zwiększające bezpieczeństwo przeglądania stron..
Szybkie linki
Korzyści z regularnego usuwania plików cookie z przeglądarki
Pliki cookie przeglądarki są niezwykle przydatne – w rzeczywistości stanowią jedną z podstawowych technologii, dzięki którym przeglądanie stron internetowych jest tak wygodne. Gdyby nie były dostępne do zapisywania sesji online, musiałbyś logować się na swoje konto ponownie za każdym razem, gdy przechodziłbyś na inną stronę witryny. W zasadzie pliki cookie są praktycznie nieuniknione.
Możesz jednak usunąć pliki cookie, gdy nie są już używane. Jeśli odwiedzasz daną stronę internetową tylko od czasu do czasu, można śmiało powiedzieć, że usunięcie plików cookie przeglądarki dla konkretnej witryny oferuje więcej korzyści niż wad. Biorąc pod uwagę sposób działania przechwytywania sesji, usunięcie plików cookie przeglądarki może zapobiec zdecydowanej większości prób.
Przejęcie sesji zazwyczaj następuje poprzez phishing, wstrzyknięcie złośliwego oprogramowania lub podsłuchiwanie pakietów (packet sniffing). Haker może próbować uzyskać nieuczciwy dostęp do plików cookie sesji, wysyłając fałszywy link logowania — lub może po prostu uzyskać informacje, przechwytując dane podczas korzystania z niezabezpieczonej publicznej sieci Wi-Fi.
Niektóre programy przechwytujące sesje będą próbowały wykorzystać tokeny przechowywane w Twojej przeglądarce. W takich sytuacjach pomocne jest regularne usuwanie plików cookie. Regularne usuwanie plików cookie zmniejsza ilość informacji, z którymi można pracować – a jeśli haker nie ma dostępu do Twoich danych logowania do banku sprzed dwóch tygodni, możesz zapobiec tragicznej sytuacji.
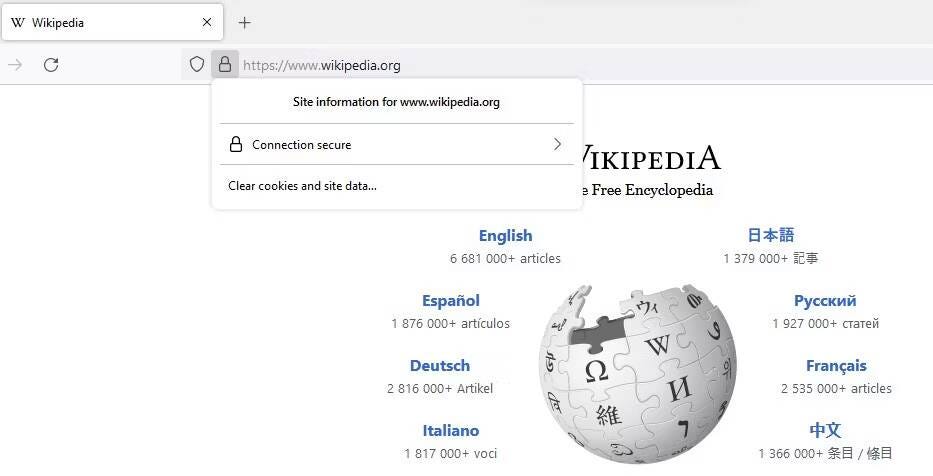
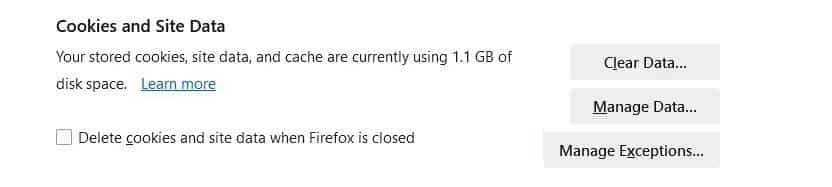
Oczywiście, usunięcie plików cookie w przeglądarce oferuje pewne korzyści w tym zakresie. Może to pomóc w zapobieganiu nieautoryzowanemu dostępowi osób, które mogłyby próbować fizycznie korzystać z Twojego komputera. Najlepszym sposobem na zapewnienie regularnego usuwania plików cookie jest skonfigurowanie przeglądarki tak, aby automatycznie usuwała pliki cookie po zamknięciu karty lub po jej zamknięciu. Sprawdź Jak poprawić prywatność i bezpieczeństwo w przeglądarce Firefox, zmieniając ustawienia.



Inne sposoby zapobiegania przejęciu sesji
Całkowite zapobieganie przejęciom sesji nie jest możliwe, ale stosowanie dobrych nawyków w zakresie cyberbezpieczeństwa może zmniejszyć prawdopodobieństwo skutecznego ataku. Oprócz usuwania plików cookie z przeglądarki, oto kilka nawyków, które możesz wdrożyć, aby zapobiec przejęciom sesji.
Używaj wyłącznie połączeń HTTPS.
HTTPS (lub Hypertext Transfer Protocol Secure) to znacząca modernizacja w stosunku do niezabezpieczonego protokołu HTTP. Niestety, HTTP jest nadal szeroko stosowany w sieci i wielu hakerów wykorzystuje go do uruchamiania złośliwych skryptów, które kradną pliki cookie sesji.
Wiele aplikacji antywirusowych i sieci VPN oferuje ustawienie, które pozwala automatycznie przekierować przeglądarkę do wersji HTTPS stron internetowych. Sprawdź, czy Twoja aplikacja oferuje tę funkcję — i jeśli tak, włącz ją. Sprawdź Narzędzia do zakupów online, które warto wypróbować przed kolejnym zamówieniem.
Konfigurowanie uwierzytelniania wieloskładnikowego
Przejęcie sesji (Session Hijacking) może ominąć wiele form uwierzytelniania wieloskładnikowego, ale dodanie MFA do konta nie zaszkodzi. Może ono pomóc w zmniejszeniu skuteczności ataków phishingowych i niektórych innych rodzajów przejęcia sesji.
Oczywiście, nie wszystkie metody uwierzytelniania wieloskładnikowego są równie skuteczne. Powinieneś używać fizycznego uwierzytelniacza lub aplikacji uwierzytelniającej na każdej stronie internetowej, która to umożliwia. Jeśli te opcje nie są dostępne, e-mail lub SMS to akceptowalne rozwiązania uwierzytelniania – i nadal są lepsze niż brak uwierzytelniania dwuskładnikowego! Sprawdź Czym jest hakowanie sieci bezprzewodowych i jak się przed nim chronić?.
Sprawdź aktywne sesje na swoich kontach
Wiele stron internetowych oferuje zakładkę w ustawieniach lub panelu prywatności, która umożliwia przeglądanie wszystkich aktywnych sesji logowania na koncie. Ustawienia te zazwyczaj dotyczą tylko różnych urządzeń – jedno może dotyczyć logowania na smartfonie, a inne sesji pozostałej po korzystaniu z laptopa pożyczonego kilka tygodni temu.
Regularne zamykanie tych sesji to świetny sposób na zapobieganie przejęciom sesji. Natychmiastowe usunięcie tych sesji usuwa hakerów, którzy mogli z nich korzystać. Jeśli zauważysz podejrzane, aktywne sesje na stronie internetowej takiej jak Facebook, powinieneś natychmiast zmienić hasło.
Uważaj w sieci
Jak wspomniano wcześniej, nie da się uniknąć każdego rodzaju ataku typu session hijacking – ale można wyrobić sobie dobre nawyki, aby zmniejszyć ryzyko skutecznego ataku. Warto być na bieżąco z najnowszymi zaleceniami dotyczącymi cyberbezpieczeństwa i stosować je w życiu codziennym.
Zdrowy rozsądek skutecznie uchroni Cię przed sytuacjami, w których mogą wystąpić ataki. Na przykład, powinieneś unikać otwierania podejrzanych e-maili i klikania w dziwne linki. Powinieneś unikać pracy z poufnymi danymi w nieautoryzowanych publicznych sieciach Wi-Fi i nigdy nie pozostawiać urządzenia bez nadzoru lub zablokowanego. Sprawdź Sztuczna inteligencja i zagrożenia prywatności: ochrona danych w zautomatyzowanym świecie.
Praktykowanie dobrej cyberhigieny
Ataki przechwytujące sesje stają się coraz bardziej wyrafinowane z każdym dniem. Niestety, nie da się przewidzieć, jak będą wyglądać ani jakich metod hakerzy mogą użyć w przyszłości. Chociaż nie da się uniknąć każdego ataku, można zadbać o bezpieczeństwo w sieci, stosując dobre nawyki. Możesz to sprawdzić już teraz. Zasady bezpieczeństwa behawioralnego, których należy przestrzegać, aby zachować bezpieczeństwo w Internecie.