Sieci VPN wykorzystują szyfrowanie, aby chronić prywatność Twojej aktywności online. Działają poprzez kierowanie ruchu na zdalny serwer, maskując Twój adres IP i uniemożliwiając dostawcom usług internetowych, hakerom i innym podmiotom monitorowanie Twoich danych. Istnieje wiele rodzajów sieci VPN — czytaj dalej, aby dowiedzieć się, której potrzebujesz.
Bezpieczny zdalny dostęp to jedno z najważniejszych zastosowań sieci VPN w biznesie. Firmy polegają na sieciach VPN z dostępem zdalnym, aby umożliwić pracownikom łączenie się z sieciami firmowymi z domu. Jednak sieci VPN nie są przeznaczone wyłącznie dla firm. Osobista sieć VPN poprawia prywatność w sieci i zapewnia swobodę dostępu. Ponieważ sieci VPN różnią się znacznie pod względem funkcji, protokołów i dostępności serwerów, należy wybrać tę, która najlepiej odpowiada Twoim potrzebom.
W tym przewodniku przyjrzymy się różnym typom sieci VPN, przypadkom ich użycia i kluczowym czynnikom, które należy wziąć pod uwagę przy wyborze najlepszej sieci VPN odpowiadającej Twoim potrzebom.

Szybkie linki
Różne rodzaje sieci VPN i kiedy z nich korzystać
VPN to narzędzie do ochrony prywatności, które szyfruje ruch internetowy. Działa poprzez szyfrowanie, tworząc bezpieczny „tunel” dla danych, który kieruje je przez zdalny serwer. Niektórzy używają VPN-ów do zdalnego dostępu do zasobów sieciowych. To sprawia, że są one popularne wśród firm i osób prywatnych, które chcą bezpiecznie korzystać z serwera domowego lub urządzenia NAS.
Inni używają VPN-ów, aby ominąć ograniczenia sieciowe lub cenzurę online. Szyfrowanie zapewniane przez VPN pozwala ominąć cenzurę w pracy, szkole lub publicznej sieci Wi-Fi bez nadzoru administratorów sieci. Jest to przydatne do streamingu Netflixa, dostępu do Discorda lub anonimowego dostępu do Facebooka w pracy. VPN-y można również używać do omijania zapór sieciowych i uzyskiwania dostępu do treści z ograniczeniami geograficznymi.
VPN może również ominąć cenzurę rządową w krajach takich jak Zjednoczone Emiraty Arabskie i Chiny. Umożliwia również użytkownikom dostęp do usług regionalnych, takich jak bankowość internetowa czy platformy streamingowe, podczas podróży służbowych lub na wakacjach. VPN może chronić Twoje dane przed hakerami, zwłaszcza w publicznych sieciach Wi-Fi.
Powinieneś zrozumieć różne dostępne typy, aby wybrać odpowiednią sieć VPN do swoich potrzeb. Ważne jest, aby wybrać renomowaną sieć VPN, która oferuje silne zabezpieczenia i globalną infrastrukturę serwerów.
Sieci VPN można generalnie podzielić na dwie główne kategorie:
- Osobiste sieci VPN (Sieci VPN zorientowane na konsumentów)
- VPN-y dla firm (Sieci VPN dla firm)
Większość domowych użytkowników internetu potrzebuje osobistej sieci VPN opartej na kliencie. Ten rodzaj osobistej sieci VPN jest dostępny online w ramach subskrypcji. Można z niej korzystać na różnych urządzeniach, ponieważ oferuje aplikacje dla systemów Windows, Mac, iOS, Android, Fire Stick i routerów. Osobiste sieci VPN zazwyczaj oferują elastyczne opcje subskrypcji i przyjazny dla użytkownika interfejs.
Jakie są pięć głównych typów sieci VPN?
Chociaż sieci VPN można ogólnie podzielić na prywatne i biznesowe, można je również podzielić na dodatkowe podkategorie. Oto pięć najpopularniejszych typów sieci VPN:



Rodzaje osobistych sieci VPN:
- VPN dla konsumentów oparty na kliencie: Najpopularniejsza prywatna sieć VPN jest wykorzystywana przez użytkowników do zwiększenia prywatności, podszywania się pod inną lokalizację i omijania ograniczeń sieciowych, takich jak blokowanie geograficzne czy cenzura rządowa. Jest również znana jako komercyjna sieć VPN.
- Stwórz własną sieć VPN: Osobista sieć VPN to taka, którą użytkownicy konfigurują na własnym serwerze lub komputerze. Chociaż zapewnia ona kontrolę nad konfiguracją, wymaga wiedzy technicznej i charakteryzuje się ograniczoną prywatnością oraz elastycznością lokalizacji w porównaniu z sieciami VPN opartymi na subskrypcji. Jest również znana jako samodzielnie zarządzana sieć VPN.
Rodzaje sieci VPN dla firm:
- Zdalny dostęp VPN: VPN oparty na kliencie jest używany przez pracowników do bezpiecznego łączenia się z siecią firmową z lokalizacji zdalnych. Klienci mogą go również używać do bezpiecznego dostępu do zasobów domowych. Jest on zazwyczaj wykorzystywany w ramach polityki pracy zdalnej.
- Sieć VPN typu site-to-site: Sieć VPN służy do bezpiecznego łączenia wielu lokalizacji biurowych. Jest często wdrażana przez większe organizacje z rozproszonymi oddziałami lub partnerami. Jest również znana jako sieć VPN dla oddziałów.
- Sieć korporacyjna VPN: Zapewniają szyfrowany dostęp do wewnętrznych lub zewnętrznych sieci firmy (intranetów i extranetów), umożliwiając bezpieczne udostępnianie danych, dostęp i współpracę w chronionym środowisku. Znane są również jako korporacyjne sieci VPN.
Kiedy powinienem używać osobistej sieci VPN?
Jeśli jesteś domowym użytkownikiem internetu i szukasz prywatności online lub sposobu na ominięcie ograniczeń, potrzebujesz osobistej sieci VPN. Na rynku dostępne są dziesiątki osobistych sieci VPN w różnych cenach, z których każda oferuje inne funkcje i możliwości zastosowania. Z tego powodu ważne jest, aby dokładnie ocenić dostawców VPN przed wyborem.
Ważną rzeczą, o której należy pamiętać, jest to, że cena nie zawsze jest wyznacznikiem jakości. Tanie sieci VPN Oferują wydajność przewyższającą ich cenę. Z drugiej strony, recenzowaliśmy kilka drogich sieci VPN, którym brakuje podstawowych funkcji bezpieczeństwa lub które są narażone na wycieki danych. Z tego powodu wybór dostawcy VPN jest kluczowy, biorąc pod uwagę bezpieczeństwo, niezawodność i oferowane funkcje, a nie tylko cenę. W dalszej części tego poradnika przedstawimy wysoce niezawodne, skuteczne i niedrogie sieci VPN do użytku osobistego.
Aby pomóc użytkownikom unikać niezaufanych sieci VPN, korzystamy z: Rygorystyczna metodologia testowania sieci VPN Aby wskazać najbezpieczniejsze, najbardziej niezawodne i wszechstronne osobiste sieci VPN, nasze rekomendacje obejmują aplikacje o bogatym wyposażeniu dla wszystkich popularnych platform oraz w pełni przetestowane sieci zapewniające bezpieczeństwo online i dostęp do zablokowanych witryn.
Oto kilka najczęstszych powodów, dla których ludzie korzystają z osobistych sieci VPN:
- Nie pozwól dostawcom usług internetowych śledzić Twojej aktywności online ani stosować obowiązkowego przechowywania danych.
- Nie pozwól lokalnym sieciom i dostawcom usług internetowych gromadzić historii przeglądanych przez Ciebie stron internetowych w celach marketingowych lub monitorujących.
- Komunikuj się online, nie narażając swoich danych osobowych na gromadzenie przez dostawców usług internetowych i agencje rządowe.
- Przeglądaj internet swobodnie, z dala od rządowego nadzoru i programów gromadzenia danych.
- Nie pozwól administratorom sieci monitorować Twojej aktywności w domowej sieci Wi-Fi, publicznych punktach dostępu, sieciach służbowych lub szkolnej sieci Wi-Fi.
- Omiń cenzurę Internetu wprowadzoną przez rząd, która ogranicza dostęp do określonych stron internetowych.
- Korzystaj z publicznych sieci Wi-Fi w sposób prywatny, bez ryzyka przechwycenia danych przez hakerów.
- Ukryj swój adres IP przed stronami internetowymi, aplikacjami i usługami, aby zachować prywatność w sieci.
- Chroń swój adres IP korzystając z usług peer-to-peer, takich jak BitTorrent, aby uniknąć śledzenia i potencjalnych zagrożeń cybernetycznych.
- Odblokuj media społecznościowe, witryny informacyjne i inne ograniczone treści, które mogą być blokowane przez dostawców usług internetowych, miejsca pracy lub szkoły.
- Korzystanie z aplikacji VoIP w krajach, w których są one zablokowane.
- Uzyskaj dostęp do usług regionalnych, aby ominąć blokadę dopasowania lub korzystaj z usług domowych podczas urlopu.
- Zwiększ przyjemność z oglądania, uzyskując dostęp do większej liczby tytułów wideo podczas oglądania popularnych serwisów streamingowych.
Darmowe i płatne sieci VPN – jaka jest różnica?
Wybierając sieć VPN do użytku osobistego, należy wziąć pod uwagę dwa główne typy: bezpłatne sieci VPN i płatne sieci VPN.
Darmowe osobiste sieci VPN
Darmowe sieci VPN mogą wydawać się kuszące, ale często wiążą się z poważnym ryzykiem i problemami z wydajnością. Darmowe sieci VPN reklamowane w popularnych sklepach z aplikacjami zazwyczaj nakładają ograniczenia, takie jak limity danych, niska prędkość i słabe zabezpieczenia (lub Poważne luki w zabezpieczeniach). Nawet niektóre darmowe VPN-y Śledź i sprzedawaj dane użytkowników osobom trzecim. W związku z tym korzystanie z darmowych sieci VPN stanowi zagrożenie dla bezpieczeństwa Twoich urządzeń.
Jeśli chcesz korzystać z darmowej sieci VPN, koniecznie wybierz renomowaną sieć VPN premium, która oferuje darmowy plan podstawowy. Ten rodzaj darmowej sieci VPN jest niezawodny, ponieważ oferuje solidne funkcje ochrony prywatności i bezpieczeństwa. Ogranicza jednak użytkowników do określonych lokalizacji serwerów i nakłada miesięczne limity pobierania. Ogranicza to miesięczny limit korzystania z sieci VPN, co oznacza, że będziesz musiał dokonać aktualizacji, jeśli planujesz streamować treści lub wykonywać inne zadania wymagające dużej ilości danych.
Płatne osobiste sieci VPN
Płatne sieci VPN oferują swoje usługi klientom w modelu subskrypcyjnym. Użytkownicy końcowi mogą wykupić subskrypcję trwającą od miesiąca do dwóch lat (dostępne opcje różnią się w zależności od dostawcy VPN, dlatego prosimy o sprawdzenie ich strony internetowej). Popularne sieci VPN dla klientów indywidualnych oferują zniżki dla użytkowników, którzy zdecydują się na dłuższe subskrypcje. Oznacza to, że możesz zaoszczędzić pieniądze, wybierając dłuższy plan.
Płatne sieci VPN oferują lepsze bezpieczeństwo, większą prędkość, niezawodną obsługę klienta i zaawansowane funkcje prywatności, takie jak polityka braku logów i wybór protokołów. Sieci VPN premium są również bardziej niezawodne w omijaniu cenzury. Na przykład, aby uzyskać dostęp do konta Netflix na wakacjach, będziesz potrzebować płatnej sieci VPN. Wynika to z faktu, że wiodące serwisy streamingowe już zablokowały darmowe sieci VPN.
Wybierając VPN, należy pamiętać, że płatna usługa gwarantuje większe bezpieczeństwo i niezawodność. To sprawia, że płatne VPN-y są znacznie lepszym wyborem dla użytkowników dbających o prywatność.
Czym różnią się osobiste sieci VPN? I jak wybrać tę odpowiednią dla siebie?
W sieci dostępnych jest wiele prywatnych sieci VPN, ale nie wszystkie oferują taką samą jakość, dlatego należy starannie wybrać dostawcę. Niektóre sieci VPN wyróżniają się szybkością, dzięki czemu idealnie nadają się do streamingu, rozmów wideo, torrentów i gier. Inne sieci VPN stawiają na bezpieczeństwo i przystępną cenę.
Użytkownicy mogą wybrać spersonalizowaną sieć VPN, dostosowaną do ich indywidualnych potrzeb. Na szczęście niektóre sieci VPN oferują kompleksową i wyjątkową wydajność. Oznacza to, że możesz otrzymać szybką, bezpieczną i wszechstronną sieć VPN – w cenie, która stanowi doskonałą wartość.
Główne różnice pomiędzy osobistymi sieciami VPN obejmują:
- CechyOsobiste sieci VPN znacznie różnią się pod względem oferowanych funkcji. Najlepsze osobiste sieci VPN oferują szeroki wybór aplikacji, globalne sieci serwerów oraz cenne funkcje ochrony prywatności, takie jak szyfrowanie AES, wyłącznik awaryjny, połączenia wieloskokowe, dedykowane adresy IP i maskowanie, które pozwala ukryć korzystanie z sieci VPN przed dostawcą usług internetowych.
- niezawodnośćSieci VPN premium inwestują w bezpieczne serwery i silne szyfrowanie, podczas gdy darmowe lub tanie sieci VPN mogą borykać się z przestojami lub słabymi zabezpieczeniami. Najlepsze sieci VPN oferują politykę braku logów, co oznacza, że nigdy nie rejestrują aktywności swoich użytkowników.
- Łatwość użyciaNiektóre sieci VPN są przeznaczone specjalnie do streamingu, torrentów lub gier, podczas gdy inne są bardziej uniwersalne. Zawsze staramy się znaleźć sieci VPN oferujące szereg dodatkowych funkcji i serwerów do różnych celów, w tym dostęp do popularnych platform streamingowych, takich jak Netflix, Hulu, HBO Max, Amazon Prime Video i wiele innych.
- Cena £Osobista sieć VPN może kosztować od 2 do 15 dolarów miesięcznie. Warto pamiętać, że istnieje wiele sieci VPN premium w przedziale cenowym 2–5 dolarów, więc nie trzeba wydawać fortuny, aby uzyskać niezawodną sieć VPN.
Jakie są najlepsze osobiste sieci VPN?
Poniżej wskazaliśmy najlepsze sieci VPN dla osób poszukujących prywatności i bezpieczeństwa w sieci, a także nieograniczonego dostępu do treści. Nasi eksperci dokładnie przetestowali te sieci VPN i wybrali je, ponieważ oferują najlepszy stosunek jakości do ceny.
Najczęściej używane sieci VPN:
- NordVPN: Najlepsza osobista sieć VPN dostępna obecnieNordVPN to bogata w funkcje sieć VPN z silnym szyfrowaniem, dużą prędkością i rozległą globalną siecią serwerów. Idealna dla użytkowników dbających o prywatność dzięki ścisłej polityce braku logów, funkcji Kill Switch i serwerom w ponad 100 krajach.
- Surfshark: Najlepsza niedroga sieć VPN dla konsumentówUmożliwia nieograniczoną liczbę połączeń między urządzeniami. Oferuje silne szyfrowanie, dużą prędkość i wbudowaną blokadę reklam. Idealna dla rodzin i użytkowników poszukujących prostej, a zarazem wydajnej sieci VPN do streamingu i bezpieczeństwa.
- IPVanishSzybka sieć VPN zoptymalizowana pod kątem torrentów i streamingu. Oferuje silne funkcje bezpieczeństwa, w tym politykę braku logów i zaawansowane szyfrowanie. Idealna dla użytkowników, którzy potrzebują stałej prędkości i niezawodnego bezpieczeństwa.
- ExpressVPNZnany z błyskawicznej prędkości i zaawansowanych funkcji prywatności, ExpressVPN idealnie nadaje się do streamingu, gier i omijania cenzury. Protokół Lightway zapewnia płynną pracę.
- CyberGhostIdealny dla początkujących. Oferuje dedykowane serwery do streamingu, politykę braku logów i doskonałe funkcje bezpieczeństwa – to świetna opcja na bezproblemową ochronę online.
- PureVPNEkonomiczna opcja z silnym szyfrowaniem i dużą siecią serwerów. Oferuje dedykowane adresy IP i przekierowywanie portów, co czyni ją solidnym wyborem dla użytkowników, którzy potrzebują większej kontroli nad ustawieniami VPN.
- Protonowy VPNWysoce zaawansowana sieć VPN ze Szwajcarii. Oferuje połączenia wieloskokowe i serwery Secure Core. Polityka braku logów została w pełni zweryfikowana. Posiada serwery w ponad 90 krajach.
Chcesz wypróbować najlepszą sieć VPN bez żadnego ryzyka?
NordVPN oferuje pełen zakres funkcji w ramach 30-dniowego okresu próbnego bez ryzyka. Jeśli zapiszesz się przez tę stronęMożesz korzystać z sieci VPN nr 1 dla użytkowników domowych bez żadnych ograniczeń przez cały miesiąc – świetna opcja, jeśli potrzebujesz czasu, aby sprawdzić, czy ta sieć VPN jest dla Ciebie odpowiednia.
Nie ma żadnych ukrytych warunków – po prostu skontaktuj się z naszym zespołem wsparcia w ciągu 30 dni, jeśli uznasz, że NordVPN nie jest dla Ciebie odpowiedni, a otrzymasz pełny zwrot pieniędzy. Rozpocznij bezpłatny okres próbny NordVPN tutaj.
Protokoły VPN oferowane przez konsumenckie usługi VPN
Usługi VPN dla konsumentów wykorzystują wiele protokołów do zabezpieczenia danych użytkowników. Niektóre z tych protokołów zapewniają lepszą prywatność i wydajność, co czyni je wiodącymi protokołami VPN. Więcej informacji o protokołach VPN można znaleźć, klikając link.
Oto krótki przegląd różnych protokołów stosowanych w popularnych usługach VPN dla konsumentów:
- WireGuard: Nowoczesny, szybki i lekki protokół. To najlepszy protokół dla użytkowników poszukujących wysokiej prędkości i niezawodnego bezpieczeństwa. Idealny do streamingu, torrentów, gier i rozmów wideo.
- Otwarty VPN: Wysoce niezawodny protokół VPN typu open source. Można go wdrożyć z wykorzystaniem szyfrowania AES-256 i funkcji Perfect Forward Secrecy.
- Protokół IKEv2/IPSec Niezawodny protokół VPN z szyfrowaniem AES-256. Nadaje się do urządzeń mobilnych ze względu na szybkie ponowne połączenie. Często najlepszy protokół dostępny na urządzeniach z systemem iOS.
- L2TP/IPSec: Starszy protokół VPN, który nadal zapewnia bezpieczne połączenia. Często korzystają z niego użytkownicy, którzy ręcznie konfigurują połączenie VPN na swoich routerach.
- SSTP: Specjalny typ protokołu VPN opracowany przez firmę Microsoft.
- PPTP: Przestarzały protokół VPN, który nie jest już bezpieczny pod względem prywatności. Oferuje wysokie prędkości, dzięki czemu nadaje się do streamingu lub innych aplikacji zmieniających lokalizację, które nie wymagają prywatności.
- NordRyś: Niestandardowy protokół opracowany przez NordVPN. Jest to zmodyfikowana wersja bezpiecznego protokołu WireGuard, zaprojektowana w celu zapewnienia użytkownikom NordVPN szybszych połączeń.
- Latarnia morska: Zastrzeżony protokół VPN opracowany przez ExpressVPN. Jest to protokół open-source, który zapewnia szybkie i bezpieczne połączenia.
Jakie są podstawowe cechy osobistej sieci VPN?
Jeśli szukasz bezpiecznej i niezawodnej osobistej sieci VPN, powinieneś wybrać usługę, która oferuje następujące funkcje:
- Polityka braku logów: Ta polityka gwarantuje, że Twoje działania i serwery, z których korzystasz, nie będą rejestrowane. VPN nie będzie zapisywać historii przeglądanych stron internetowych ani udostępniać Twoich danych osobom trzecim. Jest to niezbędne dla ochrony Twojej prywatności w sieci.
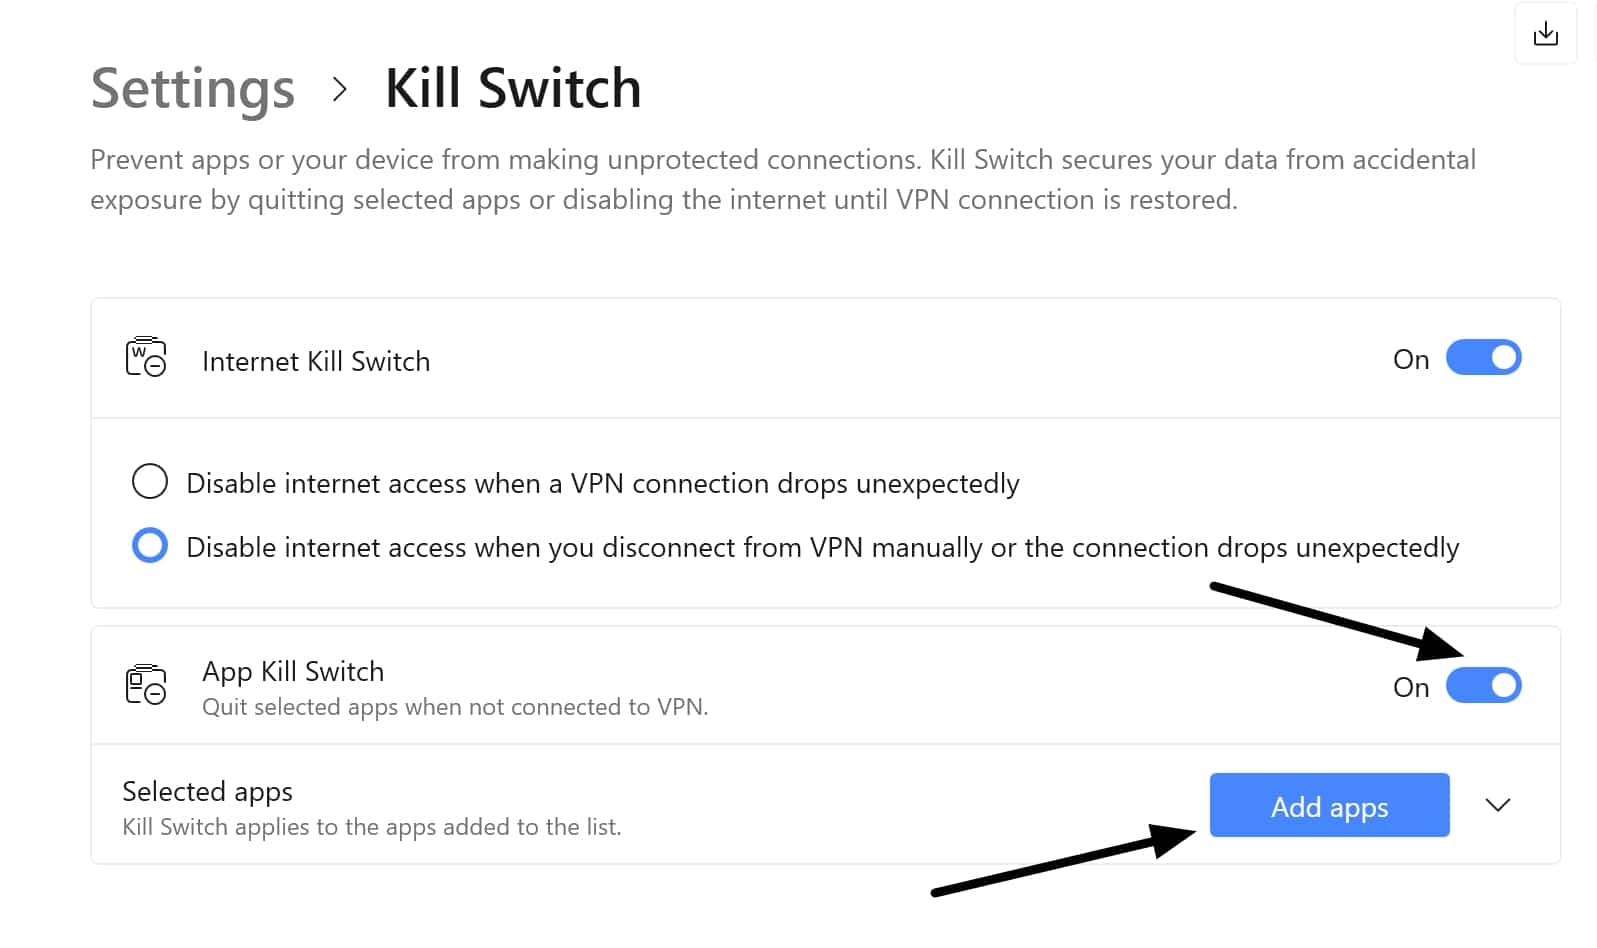
- Wyłącznik awaryjny: Ta funkcja VPN zapobiega wyciekowi danych w przypadku zerwania połączenia VPN. Stanowi ona dodatkową warstwę zabezpieczeń, która gwarantuje, że Twoje dane nie zostaną ujawnione w przypadku problemów z połączeniem.
- Ochrona przed wyciekiem DNS/IP: Sieć VPN zapobiega wyciekaniu niezabezpieczonych danych poza tunel VPN. Wycieki te mogą ujawnić Twój prawdziwy adres IP odwiedzanym stronom internetowym, dlatego ochrona przed wyciekami jest kluczowa dla zachowania anonimowości w sieci.
- Tunelowanie rozdzielone: Dzięki temu możesz wybrać aplikacje korzystające z VPN. Dzięki temu możesz dostosować korzystanie z VPN do swoich potrzeb, na przykład używając VPN dla niektórych aplikacji, a jednocześnie utrzymując bezpośrednie połączenie dla innych.
- Zaciemnianie: Zaawansowana funkcja VPN zaprojektowana, aby pomóc Ci połączyć się z sieciami o ograniczonym dostępie, które blokują VPN. Pomaga ukryć Twoje korzystanie z VPN przed dostawcami usług internetowych i agencjami rządowymi, umożliwiając ominięcie ograniczeń VPN.
Czym jest sieć VPN typu always-on?
Zawsze aktywna sieć VPN to konfiguracja lub funkcja zaprojektowana w celu zapewnienia stałego połączenia urządzenia z serwerem VPN, gdy jest ono aktywne. Chociaż działa inaczej, zawsze aktywna sieć VPN oferuje funkcjonalność podobną do funkcji „kill switch” w sieciach VPN. Dzieje się tak, ponieważ blokuje ona wszelki dostęp do internetu bez połączenia z siecią VPN.
Ta funkcja zapobiega przepływaniu ruchu internetowego poza szyfrowany tunel VPN, nawet w przypadku zerwania połączenia lub restartu. Stała sieć VPN przynosi korzyści użytkownikom, którzy cenią sobie prywatność i bezpieczeństwo, zapewniając ciągłą ochronę bez konieczności ręcznego ponownego łączenia.
Przykłady sieci VPN typu always-on:
- Sieci VPN dla firm: Zawsze aktywne sieci VPN można wdrożyć za pomocą narzędzi do zarządzania urządzeniami mobilnymi (MDM), aby zapewnić pracownikom połączenie z bezpieczną siecią podczas korzystania z urządzeń służbowych. Zapobiega to dostępowi do zasobów firmowych lub internetu bez aktywnego połączenia VPN.
- Mobilne systemy operacyjne: Zarówno Android, jak i iOS obsługują funkcję VPN typu „zawsze włączony”, umożliwiając użytkownikom skonfigurowanie urządzeń tak, aby pozostawały połączone. Zapewnia to funkcje podobne do funkcji „zakończ połączenie” w osobistych sieciach VPN w aplikacjach mobilnych.
- Sieci VPN dla konsumentów: Wiele usług VPN klasy premium (takich jak NordVPN, Surfshark i ExpressVPN) oferuje funkcje „przerwania połączenia” i automatycznego wznawiania połączenia, które imitują lub wykorzystują funkcje VPN typu always-only w systemach operacyjnych urządzeń mobilnych.
Jakie są najważniejsze cechy stale aktywnej sieci VPN?
- Automatyczne łączenie: Ten typ sieci VPN automatycznie łączy się ponownie w przypadku zerwania połączenia lub restartu urządzenia, zapewniając brak luk w zabezpieczeniach. Jest to szczególnie przydatne w obszarach o niestabilnym połączeniu internetowym, ponieważ stale dba o Twoją prywatność i bezpieczeństwo w sieci.
- Brak dostępu do Internetu bez VPN: Większość sieci VPN z funkcją ciągłego dostępu blokuje dostęp do internetu w przypadku utraty połączenia VPN, zapobiegając ujawnieniu niezaszyfrowanych danych. Funkcja ta jest często nazywana „wyłącznikiem awaryjnym” i stanowi podstawową warstwę ochrony przed potencjalnym wyciekiem danych.
- Praca w tle: Sieć VPN działa w tle, zapewniając płynną ochronę bez znaczącego wpływu na wydajność urządzenia i rozładowywania baterii. Oznacza to, że możesz nadal korzystać z urządzenia jak zwykle, bez konieczności ręcznego włączania lub wyłączania sieci VPN.
- Ochrona ciągła: Dzięki stałemu połączeniu VPN wszystkie aplikacje i usługi na Twoim urządzeniu korzystają z połączenia VPN, chroniąc Twoje dane przez cały czas. Jest to kluczowe dla zachowania prywatności w sieci, zwłaszcza podczas korzystania z publicznych lub niezabezpieczonych sieci Wi-Fi.
Czym jest osobista sieć VPN?
Sieć VPN typu „roll-your-own” (Roll-Your-Own VPN) to wirtualna sieć prywatna, którą użytkownik konfiguruje i zarządza samodzielnie. Zamiast subskrybować usługę VPN innej firmy, użytkownicy tworzą własny serwer VPN na swoim komputerze domowym lub wynajętym serwerze w preferowanej lokalizacji. Zapewnia to pełną kontrolę nad ustawieniami bezpieczeństwa, lokalizacją serwera i ogólnym zarządzaniem siecią. Ten typ sieci VPN jest preferowany przez użytkowników poszukujących maksymalnej kontroli i prywatności oraz posiadających wiedzę techniczną niezbędną do zarządzania nią.
Zalety osobistej sieci VPN:
- Pełna kontrola: Użytkownicy mogą konfigurować protokoły szyfrowania i środki bezpieczeństwa tak, aby dokładnie odpowiadały ich potrzebom, co zapewnia im niespotykaną dotąd elastyczność w zarządzaniu swoim bezpieczeństwem cyfrowym.
- Wybierz niestandardową lokalizację: Wynajmując serwer w danym kraju, masz pewność, że otrzymasz statyczny adres IP w tym regionie, co umożliwi Ci dostęp do treści objętych ograniczeniami geograficznymi.
- Samowystarczalność: Osobista sieć VPN eliminuje konieczność korzystania z usług VPN innych firm, zmniejszając potrzebę zaufania usłudze zewnętrznej, redukując potencjalne problemy z rejestrowaniem danych i zwiększając cyfrową niezależność użytkownika.
Wady osobistej sieci VPN:
- Wymagana wiedza techniczna: Konfiguracja i utrzymanie serwera VPN wymaga wiedzy z zakresu sieci i bezpieczeństwa, co może być wyzwaniem dla przeciętnego użytkownika.
- Wyższe koszty: Wynajęcie serwera wiąże się z ciągłymi kosztami, które mogą być wyższe niż w przypadku standardowej subskrypcji VPN, przez co czasami jest to mniej ekonomiczna opcja.
- Ograniczone funkcje: Osobistym sieciom VPN zazwyczaj brakuje zaawansowanych funkcji i przydatnych narzędzi bezpieczeństwa, które oferują komercyjne sieci VPN, takich jak wyłącznik awaryjny, opcje wyboru protokołu, obsługa wielu przeskoków i anonimowość.
- Mniej lokalizacji serwerów: Osobista sieć VPN zazwyczaj zapewnia adres IP tylko w jednej lokalizacji. Różni się to od konsumenckich sieci VPN, które oferują adresy IP w setkach miast na całym świecie, ograniczając geograficzne możliwości dostępu.
- Zagadnienia dotyczące prywatności: Prywatna sieć VPN nie zapewnia tak dużej ochrony prywatności, jak sieć VPN dla użytkowników indywidualnych. Dzieje się tak, ponieważ jesteś jedynym użytkownikiem sieci VPN, co może umożliwić atakowi link-att powiązanie Twojej aktywności online z Tobą. Ryzyko to można jednak ograniczyć, podejmując dodatkowe środki bezpieczeństwa.
Pomimo technicznych wyzwań związanych z konfiguracją osobistych sieci VPN, mogą one stanowić doskonałe rozwiązanie dla użytkowników, którzy wolą zachować pełną kontrolę nad bezpieczeństwem swojej sieci i zarządzać własnymi adresami IP. Należy jednak pamiętać, że współdzielone adresy IP zapewniają dodatkową warstwę prywatności, mieszając Twoje dane z danymi setek innych użytkowników, co utrudnia Twoją identyfikację.
Czym jest podwójna (wieloskokowa) sieć VPN?
Połączenie VPN typu double-hop (lub multi-hop) to połączenie VPN, które kieruje Twoje dane przez dwa oddzielne serwery VPN. Zwiększa to Twoją prywatność, ukrywając Twój domowy adres IP za dwoma różnymi adresami IP i dwukrotnie szyfrując Twoje dane w drodze do miejsca docelowego. Dowiedz się więcej Podwójne sieci VPN.
Główną zaletą sieci VPN z wieloma przeskokami jest zmniejszenie ryzyka ataków typu cross-connect. Dzięki konfiguracji z dwoma serwerami VPN, adres IP używany do połączenia ze stroną internetową różni się od adresu IP używanego do przesyłania danych z powrotem do sieci domowej. Ten dodatkowy krok dodaje kolejną warstwę maskowania do Twoich prywatnych informacji, zwiększając ich ochronę.
Warto pamiętać, że ustawienia VPN z wieloma przeskokami mogą powodować zwiększone opóźnienia (lagi) i spadek prędkości internetu. Dlatego ta funkcja nie jest zalecana do streamingu ani innych zadań wymagających intensywnego transferu danych. Jeśli jednak prywatność jest dla Ciebie priorytetem, warto wybrać sieć VPN, która oferuje tę funkcję, taką jak NordVPN.
Jakie są rodzaje sieci VPN dla firm?
Do tej pory omówiliśmy osobiste sieci VPN, najpopularniejsze typy wykorzystywane przez użytkowników domowych ze względu na prywatność, streaming i bezpieczeństwo. Aby dać Ci pełny obraz dostępnych typów sieci VPN, poniżej omówimy różne typy sieci VPN dla firm.
Zdalny dostęp przez VPN
Sieć VPN z dostępem zdalnym (VPN klient-serwer) została zaprojektowana w celu zapewnienia bezpiecznego połączenia między urządzeniem użytkownika a siecią prywatną. Tworzy ona szyfrowany tunel dla danych w trakcie ich przesyłania, umożliwiając pracownikom pracę zdalną bez narażania danych firmowych na ryzyko inwigilacji lub włamania.
Ten typ sieci VPN jest powszechnie używany do zdalnego dostępu do sieci korporacyjnych. Jednak użytkownicy mogą z niego również korzystać, gdy potrzebują bezpiecznego zdalnego dostępu do serwerów osobistych, urządzeń NAS i innych zasobów prywatnych. Na przykład użytkownicy mogą bezpiecznie uzyskiwać dostęp do swoich plików przechowywanych na serwerze domowym z dowolnego miejsca na świecie.
Metody uwierzytelniania dla sieci VPN z dostępem zdalnym obejmują nazwę użytkownika i hasło, certyfikaty cyfrowe, uwierzytelnianie wieloskładnikowe (MFA) lub logowanie jednokrotne (SSO). Te funkcje bezpieczeństwa zapobiegają nieautoryzowanemu dostępowi do danych firmowych, gdy pracownicy pracują z domu, z biura zewnętrznego lub są połączeni z publiczną siecią Wi-Fi. Funkcje te mają kluczowe znaczenie dla ochrony poufnych danych przed nieautoryzowanym dostępem.
Firmy mogą skonfigurować sieci VPN z dostępem zdalnym, aby egzekwować kontrolę dostępu opartą na rolach (RBAC) i hierarchiczne ograniczenia bezpieczeństwa. Taka konfiguracja pozwala administratorom sieci ograniczać dostęp do zasobów sieciowych i zachować ścisłą kontrolę nad bezpieczeństwem sieci. Takie podejście znacznie zwiększa bezpieczeństwo sieci, zapewniając dostęp wyłącznie upoważnionym osobom, zgodnie z ich rolami i obowiązkami.
Kto powinien używać VPN w celu uzyskania zdalnego dostępu?
Oto lista typów osób, które mogą potrzebować dostępu do sieci VPN w celu zdalnego dostępu:
- Pracownicy zdalni, którzy potrzebują bezpiecznego dostępu do systemów firmowych, szczególnie podczas korzystania z niezabezpieczonych publicznych sieci Wi-Fi.
- Osoby prowadzące działalność na własny rachunek lub kontrahenci, którzy potrzebują dostępu do poufnych danych lub zasobów biznesowych, jednocześnie zachowując poufność tych informacji.
- Małe firmy chcące zapewnić swoim pracownikom bezpieczny dostęp do zasobów wewnętrznych, zwiększając bezpieczeństwo informacji i poprawiając wydajność pracy.
- Zespoły korporacyjne, które muszą chronić komunikację biznesową w niezabezpieczonych sieciach, zwłaszcza podczas wymiany informacji poufnych lub związanych z projektem.
- Osoby potrzebujące bezpiecznego dostępu do sieci domowej, dysku NAS lub innego osobistego systemu umożliwiającego dostęp współdzielony lub zdalny, aby chronić swoje dane osobowe i zapobiegać nieautoryzowanemu dostępowi.
Najlepsze opcje VPN do zdalnego dostępu: kompleksowy przewodnik
Wiele rozwiązań VPN do zdalnego dostępu klasy korporacyjnej konkuruje ze sobą, aby sprostać potrzebom firm każdej wielkości. Te sieci VPN zapewniają bezpieczny i skalowalny dostęp do systemów wewnętrznych, gwarantując pracownikom i freelancerom możliwość pracy zdalnej bez narażania firmy na ataki hakerskie.
- Cisco AnyConnectSieć VPN do zdalnego dostępu klasy korporacyjnej z uwierzytelnianiem wieloskładnikowym, znana ze swojej niezawodności i wysokiej wydajności.
- Perimeter 81 Zdalny dostęp VPNChmurowa sieć VPN zaprojektowana z myślą o zapewnieniu szyfrowanych połączeń VPN dla zespołów zdalnych. Sieć VPN jest wysoce skalowalna i oferuje ekonomiczne rozwiązanie dla małych i średnich firm, z łatwym w obsłudze interfejsem użytkownika.
- Zdalny dostęp VPN do punktu kontrolnego:Korporacyjna sieć VPN zapewnia organizacjom bezpieczną zdalną łączność z zasobami biznesowymi przy użyciu zapór Checkpoint i szyfrowanych tuneli, co czyni ją doskonałym wyborem dla firm poszukujących zaawansowanego zabezpieczenia.
- Fortinet FortiClientZaawansowany pakiet zabezpieczeń z funkcją VPN Zero Trust. Zapewnia bezpieczny zdalny dostęp za pośrednictwem protokołu IPSec lub SSL i jest znany z wysokiej wydajności oraz kompleksowych funkcji bezpieczeństwa.
Sieć VPN typu site-to-site
Sieć VPN typu site-to-site umożliwia firmom bezpieczne łączenie wielu lokalizacji biurowych lub centrów danych. W przeciwieństwie do sieci VPN z dostępem zdalnym, która łączy poszczególne urządzenia z siecią korporacyjną, sieć VPN typu site-to-site tworzy szyfrowany most między dwiema lub więcej całymi sieciami. Dzięki temu wiele lokalizacji może działać jako spójna jednostka, eliminując potrzebę logowania się pracowników do zasobów zdalnych za pomocą połączenia zdalnego dostępu. Poprawia to wydajność przepływu pracy i zapewnia kompleksową ochronę danych.
Duże firmy posiadające wiele oddziałów korzystają z sieci VPN typu site-to-site, aby umożliwić funkcjonowanie wielu biur w ramach jednej prywatnej sieci, ułatwiając współdzielenie zasobów i komunikację między biurami.
Sieć VPN typu site-to-site to idealne rozwiązanie dla organizacji, które regularnie udostępniają duże ilości danych między biurami. Sieć VPN typu site-to-site może również pomóc firmom w utrzymaniu spójnych zasad sieciowych w wielu lokalizacjach, co może być niezbędne do zachowania zgodności ze standardami bezpieczeństwa. Niektóre rodzaje sieci VPN typu site-to-site wykorzystują zaawansowane protokoły szyfrowania, takie jak IPsec, aby zapewnić maksymalne bezpieczeństwo.
Jakie są typy sieci VPN typu site-to-site?
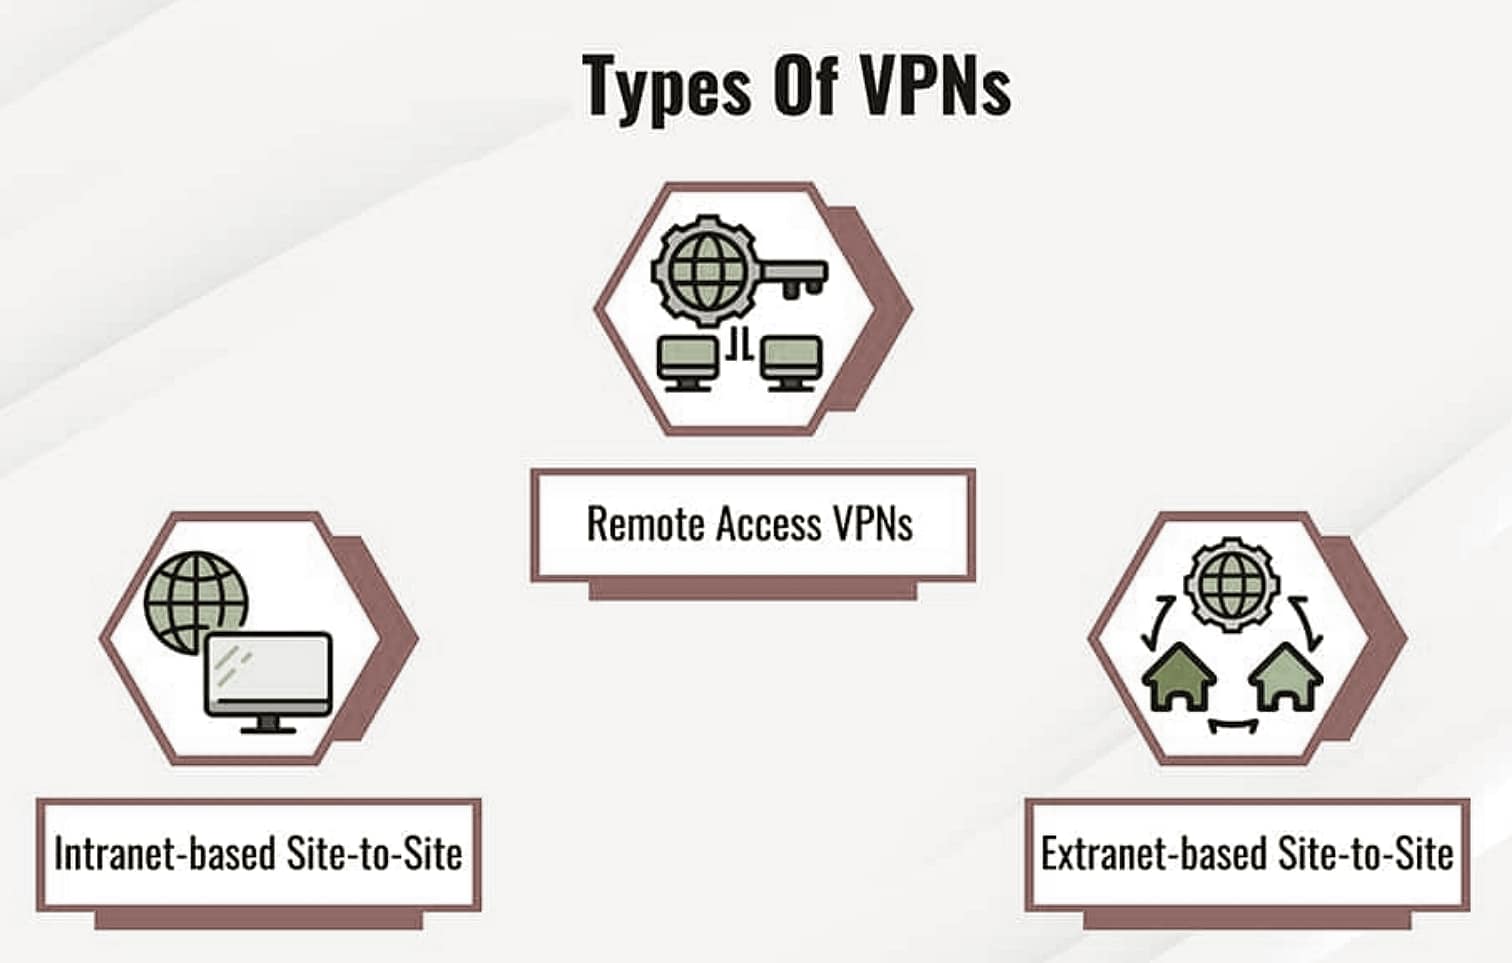
- Sieć VPN typu site-to-site oparta na intranecie: Sieci te łączą wiele oddziałów tej samej organizacji, zapewniając, że wszystkie lokalizacje działają w ramach jednej, bezpiecznej, prywatnej sieci. Zazwyczaj służą one do bezpiecznego udostępniania zasobów wewnętrznych, takich jak bazy danych i serwery plików, pomiędzy różnymi lokalizacjami.
- Sieć VPN typu site-to-site oparta na extranecie: Sieci te służą do łączenia wewnętrznej sieci organizacji z zewnętrznymi partnerami, dostawcami lub kontrahentami, przy jednoczesnym zachowaniu ścisłej kontroli dostępu. Umożliwia to bezpieczną współpracę i wymianę poufnych informacji z podmiotami zewnętrznymi bez narażania bezpieczeństwa sieci wewnętrznej. Sieci te są niezbędne w nowoczesnych łańcuchach dostaw i przedsięwzięciach typu joint venture.
Kto powinien korzystać z sieci VPN typu site-to-site?
Sieci VPN typu site-to-site są wykorzystywane przez duże firmy z wieloma biurami. Można się spodziewać, że sieci VPN typu site-to-site będą wykorzystywane przez firmy z globalnymi zespołami, które wymagają szybkiego i niezawodnego dostępu do sieci. Są one również wykorzystywane przez organizacje często współpracujące z zewnętrznymi partnerami biznesowymi lub podmiotami stowarzyszonymi. Idealnie nadają się do łączenia rozproszonych geograficznie sieci biurowych, umożliwiając bezpieczną wymianę danych i dostęp do współdzielonych zasobów, tak jakby były pojedynczą siecią lokalną. Ten typ sieci jest rozwiązaniem ekonomicznym w porównaniu z tworzeniem dedykowanych linii prywatnych.
Jakie są powszechnie używane rozwiązania VPN typu site-to-site?
- VPN typu site-to-site AWSSkalowalne rozwiązanie VPN umożliwiające bezpieczne łączenie sieci lokalnych z infrastrukturą chmurową AWS, zapewniające jednocześnie scentralizowane zarządzanie i dużą elastyczność.
- Fortinet SD-WANRozwiązanie Fortinet SD-WAN łączy zabezpieczenia VPN i inteligentną technologię sieciową, aby zwiększyć szybkość, niezawodność i bezpieczeństwo firm, a jednocześnie obsługiwać zaawansowane technologie routingu i zwiększać wydajność aplikacji.
- Zscaler Private Access (ZPA)Alternatywa dla firm w postaci sieci VPN opartej na chmurze i spełniającej zasadę „zero trust”, zapewniająca bezpieczny dostęp do aplikacji bez narażania sieci wewnętrznej, kładąca nacisk na zasadę dostępu z najmniejszymi uprawnieniami.
Czym jest biznesowa sieć VPN?
Duże organizacje korzystają z korporacyjnych sieci VPN, aby zapewnić bezpieczną łączność wewnętrzną i bezpieczny dostęp do prywatnych zasobów firmy. Korporacyjna sieć VPN ma na celu ochronę systemów wewnętrznych, umożliwiając pracownikom komunikację, współpracę i udostępnianie poufnych danych bez narażania ich działań na działanie szerszego internetu. Takie podejście zwiększa bezpieczeństwo informacji i podnosi produktywność pracowników, zapewniając bezproblemowy dostęp do kluczowych zasobów.
Ta sieć VPN pozwala firmom wdrożyć rygorystyczne zasady bezpieczeństwa, uniemożliwiając nieautoryzowanym użytkownikom dostęp do poufnych dokumentów, zastrzeżonego oprogramowania lub wrażliwych danych klientów. Pomaga to chronić własność intelektualną firmy i zmniejsza ryzyko naruszenia bezpieczeństwa.
Sieci VPN dla firm są często wykorzystywane w branżach o wysokim stopniu regulacji, takich jak finanse, opieka zdrowotna i administracja publiczna. Umożliwiają one tym firmom zachowanie zgodności z przepisami o ochronie danych, zapobiegając ujawnianiu danych w postaci zwykłego tekstu, nawet podczas komunikacji wewnętrznej. Zwiększa to zaufanie klientów i chroni firmy przed karami finansowymi i sankcjami prawnymi.
Jakie rodzaje firm korzystają z intranetu VPN?
- Duże firmy, w których prowadzona jest wysoce poufna komunikacja wewnętrzna, korzystają z intranetowych sieci VPN w celu ochrony i ograniczenia dostępu do poufnych danych.
- Agencje rządowe wymagające ścisłej segmentacji sieci, umożliwiającej dokładną kontrolę dostępu do różnych informacji i systemów.
- Instytucje finansowe chroniące poufne transakcje i dane poprzez silne szyfrowanie i wieloczynnikową weryfikację tożsamości.
- Organizacje zajmujące się opieką zdrowotną, które zajmują się elektroniczną dokumentacją medyczną (EMR), w których sieci VPN zapewniają zgodność z przepisami HIPAA i innymi standardami bezpieczeństwa danych.
Jakie są zaawansowane typy sieci VPN dla firm?
Dla firm potrzebujących zdalnego dostępu lub bezpieczeństwa między lokalizacjami dostępne są różne typy zaawansowanych konfiguracji VPN. Te zaawansowane rozwiązania VPN oferują ulepszoną kontrolę dostępu, bezpieczeństwo natywne dla chmury oraz zwiększoną ochronę sieci. Poniżej przedstawiamy trzy technologie, z których firmy korzystają w połączeniu z tradycyjnymi konfiguracjami VPN, aby uzyskać dodatkową kontrolę i bezpieczeństwo.
1. Dostęp do sieci Zero Trust (ZTNA)
ZTNA pomaga firmom zabezpieczać zasoby sieciowe poprzez ciągłą weryfikację tożsamości użytkowników i bezpieczeństwa urządzeń. W przeciwieństwie do tradycyjnych sieci VPN, które zakładają, że każda osoba w sieci jest zaufana, ZTNA (Zero Trust Network Access) działa w oparciu o model „nigdy nie ufaj, zawsze weryfikuj”. Gwarantuje to, że tylko autoryzowani użytkownicy mają dostęp do określonych zasobów. Zapobiega to migracji bocznej przez atakujących w przypadku kradzieży danych uwierzytelniających lub naruszenia bezpieczeństwa urządzenia. Takie podejście znacznie zwiększa bezpieczeństwo sieci poprzez zmniejszenie powierzchni ataku i wdrożenie zasady najmniejszych uprawnień, utrudniając cyberprzestępcom poruszanie się w sieci, nawet w przypadku naruszenia punktu wejścia.
2. Urządzenia peryferyjne definiowane programowo (SDP)
Perimetr definiowany programowo (SDP) sprawia, że sieć firmy jest niewidoczna dla nieautoryzowanych użytkowników, umożliwiając dostęp do zasobów sieciowych tylko tym, którzy są autoryzowani. W przeciwieństwie do tradycyjnych sieci VPN, które dają użytkownikom dostęp do całej sieci, SDP przyznaje dostęp tylko do tych zasobów, których potrzebuje użytkownik. Daje to administratorom bezpieczeństwa informacji precyzyjną kontrolę nad siecią i zmniejsza ryzyko znalezienia luk w zabezpieczeniach przez hakerów. Takie podejście znacząco zwiększa bezpieczeństwo sieci, skutecznie zmniejszając powierzchnię ataku, ponieważ infrastruktura sieciowa jest ukryta przed światem zewnętrznym, co utrudnia atakowanie jej przez cyberprzestępców.
3. Usługa bezpiecznego dostępu do architektury brzegowej (SASE)
SASE łączy bezpieczeństwo wirtualnej sieci prywatnej (VPN) z technologiami ochrony opartymi na chmurze. Zamiast przesyłać dane przez serwer centralny, SASE wykorzystuje serwery chmurowe, aby przyspieszyć pracę zdalną. Rozwiązanie zawiera również zaporę sieciową i zabezpieczenia Zero Trust, które zwiększają bezpieczeństwo sieci, zapewniając kompleksową i zintegrowaną ochronę danych i aplikacji w nowoczesnych środowiskach pracy.
Czym jest wirtualny serwer prywatny (VPS)?
Wirtualny serwer prywatny (VPS) różni się od wirtualnej sieci prywatnej (VPN). Wirtualny serwer prywatny to serwer wirtualny wynajmowany od dostawcy hostingu. Serwery VPS służą do hostowania stron internetowych lub innych prywatnych aplikacji. W przeciwieństwie do sieci VPN, VPS nie szyfruje połączenia internetowego. Możliwe jest jednak użycie VPS do skonfigurowania samodzielnie hostowanej sieci VPN (Twojej własnej sieci VPN). VPS działa jak komputer wirtualny z dedykowanymi zasobami (pamięcią, procesorem, dyskiem) działającymi na serwerze fizycznym, co daje większą kontrolę niż w przypadku hostingu współdzielonego.
Często zadawane pytania dotyczące typów sieci VPN
Czy VPN spowolni mój internet?
Tak. Nawet najszybsze sieci VPN mogą nieznacznie spowolnić prędkość internetu ze względu na szyfrowanie i konieczność dalszego kierowania danych. Dobra wiadomość jest taka, że usługi premium, takie jak NordVPN i Surfshark, oferują szybkie serwery i szybkie protokoły, takie jak OpenVPN UDP i Wireguard. Dzięki temu VPN utrzyma prędkość internetu zbliżoną do tej, jaką uzyskalibyśmy bez VPN.
Jeśli chcesz użyć VPN, aby przyspieszyć swój internet, zadziała to tylko w kilku określonych okolicznościach. VPN może przyspieszyć Twój internet, jeśli Twój dostawca usług internetowych stosuje ograniczanie przepustowości, aby Cię spowolnić. Jeśli podejrzewasz, że ograniczanie przepustowości występuje podczas streamingu, grania, korzystania z torrentów lub wykonywania innych zadań wymagających dużej ilości danych, powinieneś przetestować VPN, aby sprawdzić, czy to pomoże.
Czy mój dostawca usług internetowych może zobaczyć moją aktywność, jeśli korzystam z VPN?
Nie, VPN szyfruje Twój ruch, uniemożliwiając dostawcy usług internetowych monitorowanie historii przeglądania. Twój dostawca usług internetowych może nadal wykryć, że korzystasz z VPN, ale nie będzie wiedział, co robisz. Jeśli chcesz, aby Twój dostawca usług internetowych nie wiedział, że korzystasz z VPN, możesz skorzystać z maskowania VPN, które maskuje Twój ruch VPN i sprawia, że wygląda on jak zwykły ruch internetowy, utrudniając wykrycie korzystania z VPN.
Czy potrzebuję VPN-u na moim telefonie?
Tak! Mobilne sieci VPN są niezbędne do zapobiegania śledzeniu w publicznych sieciach Wi-Fi i mogą być używane do omijania ograniczeń geograficznych dotyczących aplikacji i treści. Możesz również użyć VPN, aby ominąć cenzurę internetu.
Sieć VPN w telefonie komórkowym chroni Twoją prywatność, uniemożliwiając lokalnym sieciom, dostawcom usług internetowych i agencjom rządowym śledzenie Twojej aktywności online. Możesz również używać sieci VPN w telefonie, aby chronić się przed hakerami w publicznych sieciach Wi-Fi (w tym przed zagrożeniami takimi jak ataki phishingowe). Złe Bliźniacze Ataki).