Większość osób wie już, jakie podstawowe kontrole należy wykonać przed otwarciem pliku.Dotyczy to również plików PDF: sprawdź, czy nadawca wydaje się wiarygodny, zachowaj ostrożność przed otwarciem lub pobraniem nieoczekiwanych załączników i unikaj plików PDF z podwójnym rozszerzeniem (takim jak .pdf.exe). To doskonałe nawyki, które znacznie utrudniają paść ofiarą mało wymagających prób phishingu.

Jednak ataki na pliki PDF ewoluują i nie zawsze podążają przewidywalną ścieżką. Dokumenty te to ustrukturyzowane kontenery, które mogą przenosić ukryte obiekty, podpisy cyfrowe i metadane kryptograficzne; mogą również wykonywać działania. Traktowanie ich jako dokumentów pasywnych oznacza zaufanie do nich, nawet bez ich zrozumienia. Może to być niebezpieczne. Chociaż nowoczesne czytniki plików PDF mogą chronić przed niektórymi zagrożeniami, nie są one niezawodne. Przed otwarciem jakiegokolwiek pliku PDF należy przeprowadzić dokładne kontrole w celu zidentyfikowania potencjalnych zagrożeń.
Szybkie linki
Przed otwarciem pliku PDF sprawdź, czy można go uruchomić.
Aktywne obiekty, zautomatyzowane procedury i wbudowane ładunki

Pliki PDF to formaty obiektowe tworzone poprzez łączenie obiektów, takich jak słowniki, tabele, tablice i referencje. Dokumenty te mogą obsługiwać skrypty i pliki osadzone. Mogą stanowić punkt wyjścia do określonych działań i automatycznie je uruchamiać. Prawdziwe zagrożenie związane z plikami PDF tkwi nie w zawartości dokumentu, ale w jego możliwościach.
Po otrzymaniu pliku PDF sprawdź najpierw, czy zawiera on elementy wykonywalne. Najlepiej uruchomić poniższe polecenie po zainstalowaniu Pythona i narzędzia wiersza poleceń. PDFiD Oparte na Pythonie:
python pdfid.py C:UsersYouDownloadspodejrzany.pdf
Na podstawie wyników testów można stwierdzić, że jeśli którykolwiek z poniższych obiektów ma wartość różną od zera, może istnieć pewne ryzyko:
- /JS lub /JavaScript
- /OtwórzAkcję
- /Początek
- /AA (Dodatkowe działania)
- /Plik osadzony
Poniższa tabela ilustruje, do czego mogą odnosić się poszczególne obiekty:
| Obiekt | Jego znaczenie |
|---|---|
| /JS lub /JavaScript | Stosowany do kamuflażu i przygotowania do eksploatacji |
| /OtwórzAkcję | Kod może zostać uruchomiony automatycznie po otwarciu dokumentu. |
| /Początek | Możliwość wdrożenia aplikacji zewnętrznych |
| /Plik osadzony | Może zawierać ładunki wtórne |
| /AA (Dodatkowe działania) | Bardzo podobny do OpenAction |
Większość legalnych plików nie potrzebuje tych obiektów. Na przykład `/Launch` jest bezużyteczny w przypadku faktury. Nie oczekuj, że jakikolwiek statyczny raport będzie wymagał osadzonych plików. Duża liczba któregokolwiek z wyżej wymienionych obiektów nie oznacza automatycznie, że jest to złośliwe oprogramowanie. Przekształcają one jednak plik PDF z dokumentu w interaktywny kontener. Powinieneś użyć narzędzia do... pdf-parser.py Konieczne jest przeprowadzenie dalszych badań w celu ustalenia, czy wyniki zwracają wartości różne od zera dla któregokolwiek z wymienionych obiektów podstawowych.
Jednak podstawową zasadą jest otwieranie pliku PDF w odizolowanym środowisku lub na maszynie wirtualnej, jeśli masz jakiekolwiek wątpliwości. Co więcej, skrypty nie zawsze są oczywiste, a ich brak nie oznacza, że złośliwe obiekty nie mogą wykorzystać luk w zabezpieczeniach czytników PDF. Kilka razy zdarzyło się, że luki CVE pochodziły ze słabości parsera bez widocznego skryptowania. JavaScript to tylko jeden z elementów wykonywalności; innym ważnym czynnikiem jest złożoność struktury i prawdopodobieństwo jej wykonania. Nigdy nie należy otwierać pliku, który może przypadkowo wykonać, pobrać lub zapisać dane.
Przed udzieleniem zgody na zaszyfrowanie dokumentu sprawdź jego integralność.
Podpisy cyfrowe, łańcuchy certyfikatów i modyfikacje po podpisaniu
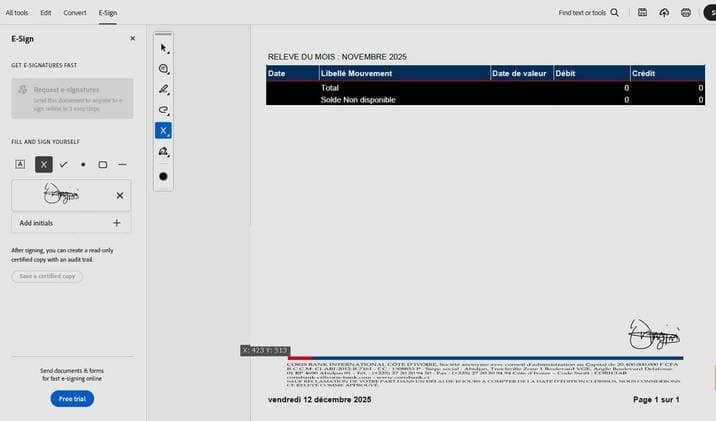



Sama obecność logo lub widocznego podpisu w pliku PDF nie gwarantuje jego integralności. Integralność jest weryfikowana wyłącznie w przypadku obecności podpisu cyfrowego. Podpisy kryptograficzne opierają się na infrastrukturze klucza publicznego (PKI) i mogą potwierdzić trzy rzeczy dotyczące plików PDF: brak modyfikacji pliku (integralność), tożsamość osoby, która go podpisała (autentyczność) oraz jego pochodzenie (niezaprzeczalność).
Jeśli którykolwiek plik PDF zgłasza, że jest autoryzowany, możesz uruchomić to samo sprawdzenie PDFiD, które przeprowadziłeś wcześniej, i poszukać wartości /AcroForm. Każda wartość powyżej zera wskazuje na obecność pola formularza podpisu. Możesz wtedy otworzyć plik w trybie izolowanym. Adobe Reader lub inne zaawansowane narzędzie PDF Sprawdź panel podpisu pod kątem następujących elementów:
- Czy podpis jest ważny?
- Czy prowadzi ono do zaufanego organu głównego?
- Czy certyfikat wygasł lub został unieważniony?
- Czy dokument został zmodyfikowany po podpisaniu?
- Czy istnieje wiarygodny znacznik czasu?
To sprawdzenie jest konieczne, ponieważ dokument może wyświetlać podpis, mimo że w rzeczywistości nie jest on zaszyfrowany. Ponadto, ponieważ poprawki mogą być dołączane do pliku PDF po jego podpisaniu, należy zwrócić szczególną uwagę na aktualizacje przyrostowe. Jeśli czytelnik zwróci uwagę na zmiany po podpisaniu, należy zachować ostrożność. Poniższa tabela przedstawia przykładową kontrolę integralności podpisu.
| Status podpisu | znaczenie |
|---|---|
| Dobry i niezawodny | Bezpieczeństwo jest nienaruszone, tożsamość witryny została zweryfikowana |
| Słuszne, ale nastawione na własne korzyści. | Bezpieczeństwo jest nienaruszone, tożsamość niepewna |
| Uszkodzony lub zmodyfikowany | Bezpieczeństwo jest zagrożone |
| Brak podpisu | Nie ma gwarancji szyfrowania. |
Niezliczona liczba legalnych plików PDF pozostaje niepodpisana i to jest całkowicie normalne. Jednak w momencie, gdy plik rości sobie prawo do autoryzacji, jak w przypadku powiadomień bankowych, formularzy prawnych i umów korporacyjnych, brak podpisu staje się powodem do niepokoju. Pliki rościące sobie prawo do autoryzacji powinny być w stanie udowodnić to matematycznie.
Przed rozpoczęciem interakcji z plikiem sprawdź jego źródło i spójność strukturalną.
Wyrównanie metadanych, weryfikacja łańcucha dostaw i anomalie strukturalne
Niepodpisane pliki PDF o nieweryfikowalnym pochodzeniu mogą być ryzykowne, nawet jeśli nie są wykonywalne. Aby się zabezpieczyć, należy sprawdzić ścieżkę dostarczania pliku. Należy sprawdzić trzy wartości: SPF (Sender Policy Framework), DKIM (Domain Keyed Mailing) i DMARC (Domain-Based Message Authentication, Reporting, and Compliance). Te protokoły uwierzytelniania wiadomości e-mail weryfikują, czy wiadomość e-mail rzeczywiście pochodzi z domeny, za którą się podaje. Aby sprawdzić te ścieżki, wykonaj następujące kroki:
- Otwórz wiadomość e-mail zawierającą załączony plik PDF.
- Kliknij na trzy kropki w prawym górnym rogu wiadomości e-mail i kliknij Zobacz oryginał.
- Sprawdź wartości SPF و rozszerzenie dkim و DMARCJeśli wartości są PASSŹródło zostało zweryfikowane.
Możesz również szybko sprawdzić szczegóły wiadomości e-mail, aby porównać wyświetlaną nazwę z rzeczywistą domeną nadawcy. Co ważniejsze, jeśli plik został pobrany za pośrednictwem linku, sprawdź ciągi przekierowań. Aby to zrobić, skopiuj link i wklej go do narzędzia takiego jak [brakuje kontekstu]. Skanowanie adresów URL Aby zobaczyć każdy krok, jaki wykonał plik, w tym oryginalny link. Możesz sprawdzić, czy link jest czysty, przeszukując go. Kontroler adresów URL VirusTotalNastępnie sprawdź sam plik. Możesz go zainstalować. ExifTool Uruchom poniższe polecenie, aby znaleźć wartości pliku, takie jak autor, twórca, producent, data utworzenia i data modyfikacji.
exiftool podejrzany.pdf
Po uzyskaniu tych wartości porównaj je z danymi w pliku PDF. Na przykład, jeśli plik PDF ma być fakturą z 2026 roku z Twojego międzynarodowego banku, ale informacje o produkcie wskazują na starszą wersję LibreOffice dla klientów indywidualnych, oznacza to, że coś jest nie tak. Na koniec uruchom polecenie qpdf Ma to na celu zachowanie spójności strukturalnej.
qpdf --sprawdź podejrzane.pdf
Wielokrotne zwiększanie się dat, nadmierny przepływ obiektów, dziwne warstwy ciśnienia i anomalie we wzajemnych odniesieniach mogą być oznakami, że w środku dzieje się coś szkodliwego.
Pliki PDF należy traktować jako kontenery wykonywalne, a nie pasywne dokumenty.
Chociaż plik PDF po wydrukowaniu może wyglądać jak zwykła strona papieru, w rzeczywistości przypomina raczej zamknięty pojemnik. Może być skutecznym narzędziem do wykonywania działań. Dla bezpieczeństwa należy zbadać mechanizmy znajdujące się pod plikiem.
Jednym ze sposobów zapewnienia sobie bezpieczeństwa w sieci jest korzystanie z aplikacji zabezpieczających.Jednak zatrzymanie się na chwilę i sprawdzenie pliku PDF przed jego otwarciem to nawyk, który zapewni Ci ochronę w razie awarii danej aplikacji.