Ataki phishingowe są uważane za jeden z najniebezpieczniejszych rodzajów cyberoszustw, podszywających się pod fałszywe usługi, które rzekomo chronią urządzenie przed atakami złośliwego oprogramowania. Aby zwalczać tego typu zagrożenia, Microsoft wzbogacił swoją przeglądarkę Edge o blokadę phishingu opartą na zaawansowanych technikach uczenia maszynowego.

Szybkie linki
Chroń Edge przed atakami złośliwego oprogramowania opartymi na sztucznej inteligencji
Firma Microsoft uruchomiła blokadę scareware dla przeglądarki Edge, która wykorzystuje sztuczną inteligencję do przechwytywania właśnie takich prób oszustw. Ataki scareware to rodzaj oszustwa, które może manipulować przeglądarką, wyświetlając wyskakujące okienko informujące o ataku na system. Oszust podszywa się pod dział pomocy technicznej, taki jak Windows Support, i prosi o natychmiastowy kontakt telefoniczny. Paradoksalnie, te połączenia telefoniczne umożliwiają atakującym dostęp do komputera i instalację na nim złośliwego oprogramowania. Więcej informacji na temat ataków scareware.
Obiecującą cechą nowego programu blokującego phishing firmy Microsoft jest możliwość szybkiego powiadamiania użytkowników. Jest to kluczowe, ponieważ tego typu oszustwa zazwyczaj skłaniają użytkowników do szybkiego działania, wykorzystując ich pilną potrzebę ochrony systemów przed złośliwym oprogramowaniem. Technologia ta stanowi potężne uzupełnienie zabezpieczeń przeglądarek, zwiększając ochronę użytkowników przed wyrafinowanymi technikami oszustw internetowych.
Jak działa nowy bloker „scareware” firmy Microsoft?
Według Microsoftu, Scarebot Blocker uzupełnia istniejącą funkcję bezpieczeństwa Edge'a, Microsoft Defender SmartScreen, która generalnie chroni użytkowników przed złośliwymi witrynami. Scarebot Blocker wykorzystuje sztuczną inteligencję do skanowania nowych stron internetowych w poszukiwaniu oznak tradycyjnych ataków Scarebot, takich jak tryb pełnoekranowy lub generowane komputerowo wiadomości głosowe.
Oto jak to opisać. Blog firmy Microsoft Funkcje modelu uczenia maszynowego:
Model wykorzystuje wizję komputerową do porównywania pełnoekranowych stron z tysiącami przykładów oszustw udostępnionych nam przez agencje zajmujące się zapobieganiem oszustwom. Model działa lokalnie, bez zapisywania obrazów ani przesyłania ich do chmury.
Blokada phishingu wyświetla komunikat ostrzegawczy, gdy wykryje zachowanie podobne do oszustwa. Jak odróżnić ten komunikat ostrzegawczy od wyskakującego okienka informującego o oszustwie? Po pierwsze, powiadomienie z blokady phishingu firmy Microsoft nie zawiera numeru telefonu pomocy technicznej. Po prostu informuje, że witryna wygląda podejrzanie i daje możliwość… Zamknij stronę أو Podejmować właściwe kroki.
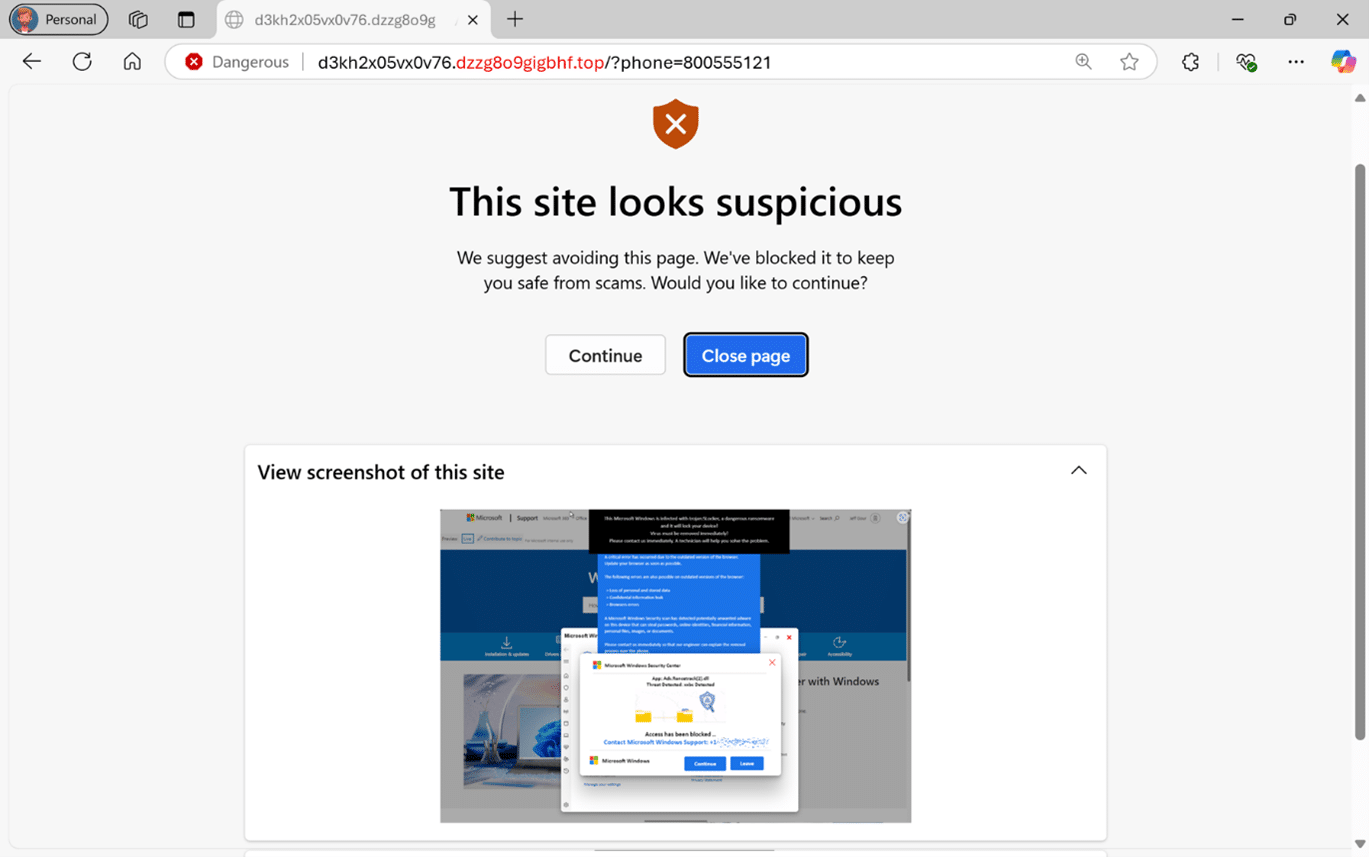
Musisz kliknąć na Podejmować właściwe kroki Tylko wtedy, gdy masz absolutną pewność, że witryna jest bezpieczna.
Jak włączyć blokadę „scareware” w przeglądarce Microsoft Edge
Nowa funkcja firmy Microsoft blokująca ataki typu „scareware” jest wciąż w fazie zapoznawczej, ale możesz włączyć wersję zapoznawczą w ustawieniach przeglądarki, wykonując następujące kroki:



- Otwórz przeglądarkę Microsoft Edge i przejdź do Ustawienia.
- Wybierać Prywatność, wyszukiwanie i usługi.
- Aktywuj suwak obok Zapobiega atakom phishingowym .
Chociaż rozróżnienie prawdziwych ostrzeżeń bezpieczeństwa od fałszywych może być trudne, ogólną zasadą jest ostrożność w przypadku numerów telefonów i linków. Jeśli powiadomienie o bezpieczeństwie zawiera numer kontaktowy, należy potwierdzić jego autentyczność, szybko wyszukując go w Google. Na przykład, jeśli zostaniesz poproszony o kontakt z pomocą techniczną firmy Microsoft, upewnij się, że numer jest zgodny z numerem podanym na oficjalnej stronie internetowej firmy Microsoft. Jeśli nie możesz otworzyć innej karty przeglądarki, aby wykonać to wyszukiwanie, jest to kolejny sygnał oszustwa. Kolejną ważną wskazówką jest weryfikacja źródła ostrzeżeń bezpieczeństwa. Prawdziwe ostrzeżenia często pochodzą z systemu operacyjnego lub oprogramowania antywirusowego, a nie z wyskakujących okienek w przeglądarce.