Jeśli uważasz, że prywatność to jedyna rzecz, która jest zagrożona, Korzystanie z Facebooka Okazuje się, że powodów do zmartwień jest więcej. Facebook może być dla cyberprzestępców narzędziem służącym do włamywania się na konta i kradzieży informacji od innych osób.
Ale jak to robią i co zyskują? Oto kluczowe sposoby, w jakie hakerzy wykorzystują Facebooka do uzyskiwania dostępu do Twoich urządzeń i kradzieży poufnych informacji – czasami nawet do kradzieży Twojego konta na Facebooku.
Szybkie linki
1. Korzystanie z reklam na Facebooku
Ciekawe ile $$$ #Facebook sprzedaje reklamy ze złośliwym oprogramowaniem? #złośliwareklamapic.twitter.com/kff2D4W1kd
— CM ◔_◔ (@n3onli8) November 17, 2017
Jeśli uważasz, że reklamy są irytujące, wyobraź sobie reklamy, które w rzeczywistości pobierają złośliwe oprogramowanie na Twój komputer. To właśnie może się zdarzyć w przypadku fałszywych reklam, zwanych malvertisingiem.
W ostatnich latach Facebook zaostrzył zabezpieczenia swojej platformy reklamowej. Jednak przestępcom udało się już kilka razy ominąć ograniczenia narzucone przez ten portal społecznościowy.
To złośliwe oprogramowanie może ukraść Twoje dane uwierzytelniające, informacje bankowe, dane osobowe i inne.
Mimo że Facebook zyskał większą kontrolę nad tym problemem, użytkownicy nadal powinni mieć się na baczności przed złośliwymi reklamami.
2. Ataki socjotechniczne mające na celu kradzież kont
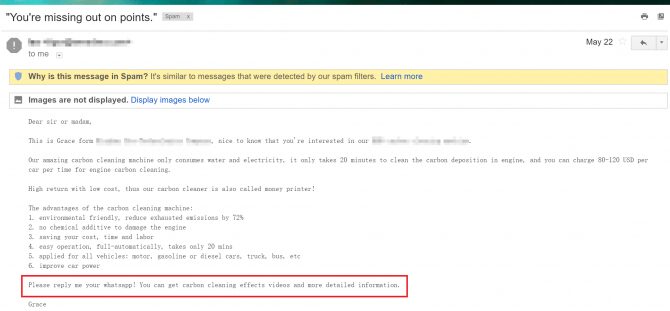
„Społecznie zmodyfikowana wiadomość e-mail typu phishing, która wykorzystuje opis stanowiska ofiary, aby wyłudzić więcej informacji i dostarczyć złośliwe oprogramowanie”.
Oszuści posługują się socjotechniką, aby zmanipulować ofiarę i wymusić na niej ujawnienie poufnych informacji, stosując przy tym techniki społeczne i psychologiczne.



Są powszechnie stosowane w Wyłudzanie informacji Ponieważ istnieje większe prawdopodobieństwo, że uwierzysz w oszustwo mające na celu podszywanie się pod Twoje dane osobowe, ten rodzaj phishingu ma swoją własną podkategorię: Spear Phishing.
Ale skąd oszuści biorą te informacje? Często pochodzą one z Twojego profilu na Facebooku. Nawet jeśli stosujesz zabezpieczenia prywatności, które uniemożliwiają osobom trzecim dostęp do większości Twoich danych, oszuści często wysyłają Ci zaproszenie do znajomych, aby lepiej poznać Twoje dane.
Najlepiej nie akceptować próśb o dodanie do znajomych od nieznajomych. Powinieneś również ustawić większość swoich danych na Specjalny أو Tylko dla znajomych.
Każdy szczegół, który widzą oszuści, może sprawić, że e-maile phishingowe będą bardziej wiarygodne. Często podają nazwisko jednego z Twoich znajomych na Facebooku jako osobę, która przekazała im Twoje dane kontaktowe, komentują nowe oferty pracy lub kontakty i dostosowują treść e-maila do Twojej lokalizacji geograficznej.
3. Linki do Facebook Messengera służące do hakowania i rozprzestrzeniania wirusów
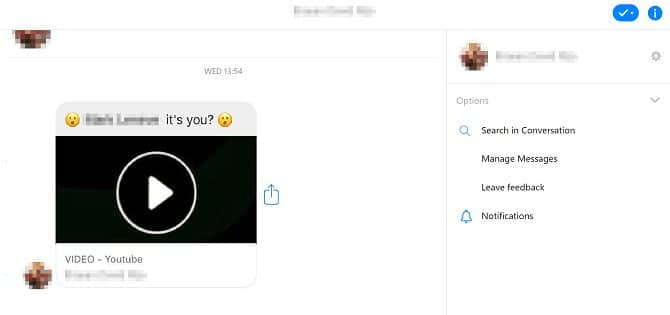
Jedną z ogólnych zasad internetu jest to, że jeśli kontakt wysyła Ci adres URL w wiadomości z niewielkim kontekstem lub wyjaśnieniem, nie powinieneś w niego klikać. Wynika to z faktu, że złośliwe linki wysyłane za pośrednictwem komunikatorów to jeden z najczęstszych sposobów włamań na konta i rozprzestrzeniania wirusów. Facebook Messenger Ma tak ogromny zasięg, że hakerzy nie muszą się zastanawiać, czy go używać.
Z tego powodu wiele złośliwego oprogramowania rozprzestrzenia się za pośrednictwem komunikatora Facebook Messenger.
Niestety, jeśli nie będziesz przygotowany, łatwo jest odruchowo kliknąć jeden z tych linków.
Nie klikaj w linki!
Jeśli prawdopodobnie to Twój znajomy wysłał Ci link i chce Ci go pokazać, napisz do niego i zapytaj o niego. Zautomatyzowane boty malware zazwyczaj nie angażują się w konwersację.
Jeśli klikniesz link, a strona internetowa poprosi Cię o pobranie pliku – ponownie, nie rób tego. To właśnie zaufanie, jakim użytkownicy darzą wiadomości znajomych, sprawia, że ta forma złośliwego oprogramowania jest szczególnie skuteczna.
Powinieneś również upewnić się, że posiadasz odpowiednią ochronę antywirusową, aby zapobiec automatycznemu pobieraniu skryptów ze stron internetowych.
4. Aplikacje do quizów i trików na Facebooku
Większość z nas zdaje sobie sprawę z ilości informacji, jakie quizy na Facebooku (i inne aplikacje) mogą faktycznie wydobyć z Twojego konta. Skandal Cambridge Analytica sprawił, że problem ten znalazł się pod lupą opinii publicznej. Zaledwie kilka tygodni po tym, jak pojawiły się doniesienia o włamaniach, ujawniono, że quiz o nazwie myPersonality również zbierał informacje o użytkownikach i udostępniał je z powodu niedostatecznych zabezpieczeń.
Chociaż Facebook zwalcza tego typu aplikacje, wciąż istnieją. Gromadzenie danych to jeden z problemów, jakie stwarzają te aplikacje, ale bywają one również wykorzystywane do rozprzestrzeniania złośliwego oprogramowania lub kradzieży danych logowania.
Quizy sprawdzające uwagę to łatwy sposób dla reklamodawców i oszustów na zbieranie danych użytkowników. Wielu użytkowników bez wahania udziela quizowi lub aplikacji dostępu do swojego konta na Facebooku.
Czasami testy zawierają również złośliwy kod, który po uzyskaniu do niego dostępu infiltruje komputer. Jeśli podejrzewasz, że udzieliłeś dostępu nieuczciwej aplikacji, przeczytaj nasz poradnik, jak to zrobić. Cofnij dostęp do aplikacji na Facebooku i zwiększ swoją prywatność.
5. Typowe oszustwa związane z postami na osi czasu
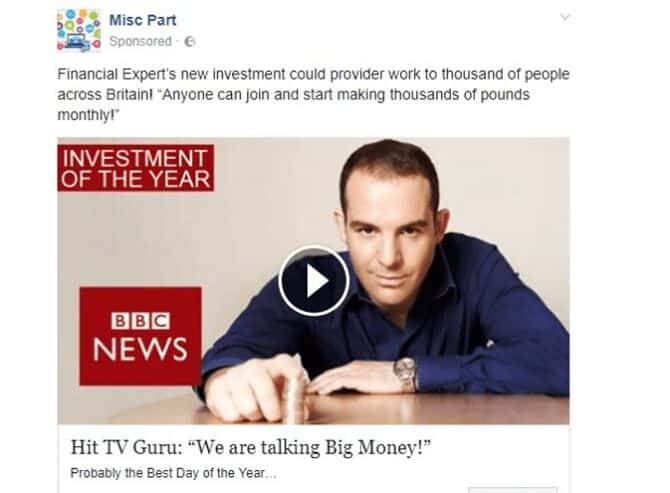
To kolejna forma fałszywej reklamy, ale zamiast polegać na Facebooku w kwestii wyświetlania reklam na platformie, oszuści udostępniają posty z Facebooka na swoich osiach czasu lub stronach. Te posty prowadzą do złośliwego oprogramowania lub fałszywych witryn.
Oszuści czasami promują te posty za pośrednictwem narzędzi reklamowych Facebooka, ale są one również udostępniane zarówno przez zwykłych, jak i fałszywych użytkowników. Dotyczy to szczególnie stron oszustów, które obiecują jakąś formę nagrody, na przykład możliwość wygrania pieniędzy.
Innym razem haker przejmuje konto zwykłego użytkownika i wykorzystuje je do opublikowania oszustwa na jego osi czasu, oznaczając kilku jego znajomych. Ponieważ post pochodzi z dobrze znanego konta, haker ma nadzieję, że użytkownicy klikną link i dadzą się nabrać na oszustwo.
Strony internetowe prezentowane w tych postach często próbują naśladować wygląd legalnych serwisów informacyjnych. Jednak gdy użytkownik odwiedzi stronę, strona albo spróbuje zainfekować urządzenie użytkownika złośliwym oprogramowaniem, albo wyświetli wyskakujące okienko.
Tego typu wyskakujące okienka często oferują fałszywy produkt, oferują użytkownikom darmowy przedmiot lub promują fałszywą usługę, taką jak „Niesamowita okazja związana z BitcoinemPo kliknięciu tego okna pop-up, użytkownicy otrzymują prośbę o podanie danych płatniczych lub innych danych uwierzytelniających. Informacje te są następnie wykorzystywane do kradzieży pieniędzy, tożsamości lub dostępu do kont użytkowników.
Jak unikać złośliwego oprogramowania i wirusów na Facebooku
Facebook może wydawać się polem minowym, na którym trzeba się poruszać, jeśli chodzi o prywatność i zagrożenia cyberbezpieczeństwa. Ale jeśli zostałeś zainfekowany złośliwym oprogramowaniem, istnieją dostępne opcje, które mogą Ci pomóc. Usuń wirusy na Facebooku.