Konfiguracja sieci domowej wydaje się dość prosta. Twój dostawca internetu (ISP) wykonuje już całą ciężką pracę za Ciebie; wystarczy wpisać hasło Wi-Fi, aby rozpocząć. Oczywiście, to wszystko, czego potrzebujesz do połączenia z internetem, ale Twój router nie jest tak bezpieczny, jak mogłoby się wydawać.

Myślałem, że moja sieć Wi-Fi jest bezpieczna, dopóki nie sprawdziłem ustawień routera.Jednak zbadanie otwartych portów ujawniło znacznie większe ryzyko. Z zewnątrz wszystko wydawało się w porządku, ale tak naprawdę mój router po cichu reagował na pukanie z otwartego internetu do portów, których nigdy świadomie nie ujawniałem.
Szybkie linki
Co tak naprawdę oznacza otwarty port w sieci?
To nie jest tylko liczba – to otwarte drzwi.

Wyobraź sobie swoją sieć domową jako budynek, a router jako bramę główną. Każdy port to jak ponumerowane drzwi w tym budynku. Zazwyczaj router zezwala na ruch tylko wtedy, gdy coś w sieci rozpoczyna konwersację, na przykład przeglądarka ładuje stronę internetową.
Otwarty port wystawiony na działanie internetu oznacza, że każdy może zapukać do tych drzwi bezpośrednio. Nie jest to z natury złe ani niebezpieczne, ponieważ niektóre usługi, takie jak serwery gier, systemy zdalnego dostępu czy serwery multimediów, rzeczywiście tego potrzebują. Jednak każdy otwarty port stanowi potencjalną drogę ataku, jeśli cokolwiek za nim jest słabe, przestarzałe lub źle skonfigurowane. Kilka zaniedbanych pól wyboru lub ustawień domyślnych może dyskretnie przekształcić to abstrakcyjne zagrożenie w coś bardzo realnego.
Jak sprawdzić, czy router ma otwarte porty
Proste narzędzia, z których może korzystać każdy
Aby dowiedzieć się, do czego może uzyskać dostęp świat zewnętrzny, musisz sprawdzić swój publiczny adres IP po stronie internetu, a nie w obrębie swojej sieci lub Wi-Fi. Najłatwiej to zrobić za pomocą narzędzi opartych na przeglądarce, takich jak Narzędzie YouGetSignal do skanowania otwartych portów أو PortChecker Lub podobne witryny. Te narzędzia zazwyczaj automatycznie wykrywają Twój publiczny adres IP i skanują wspólny zestaw otwartych portów.
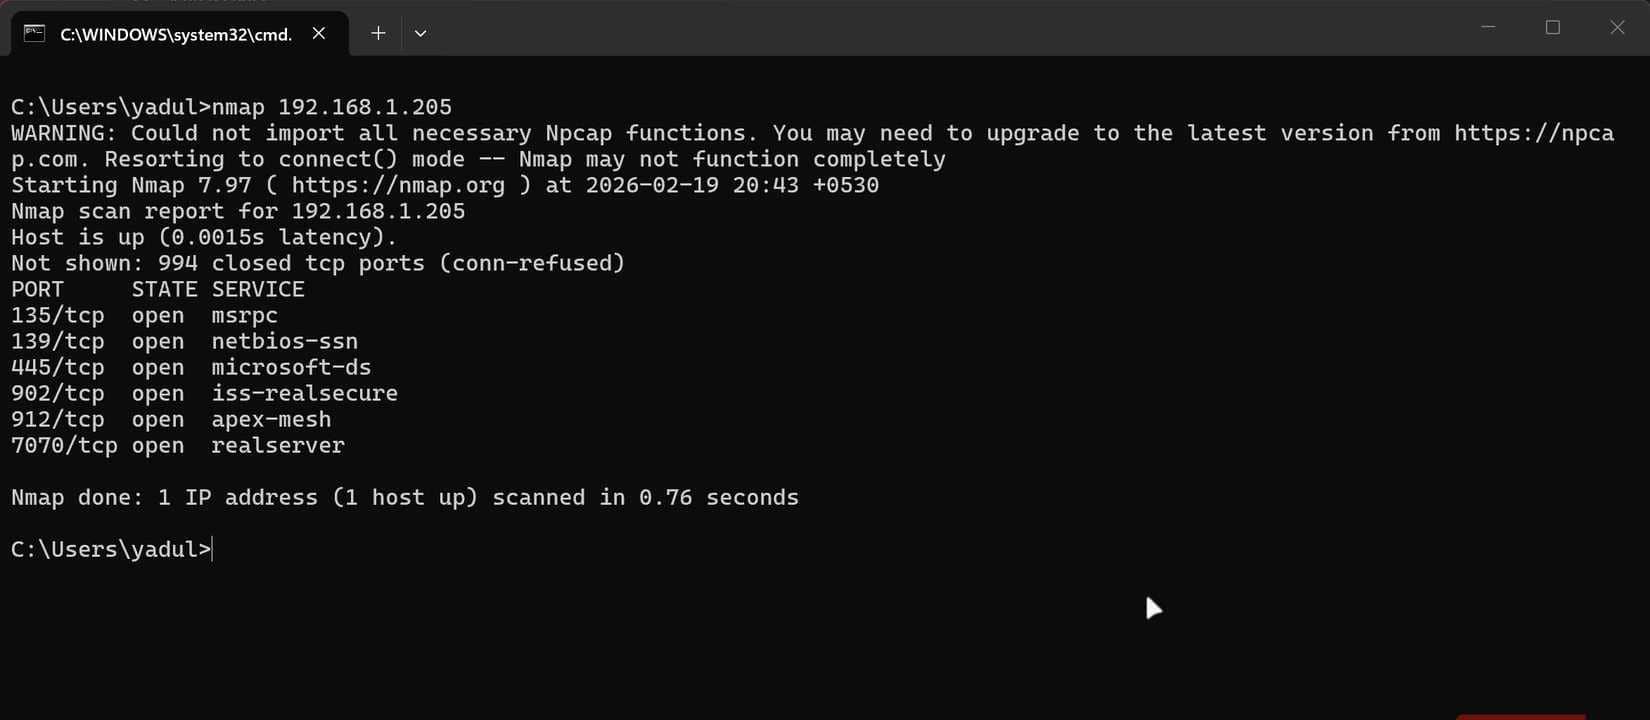
Aby uzyskać głębszy, bardziej techniczny wgląd, możesz użyć Nmap. Po zainstalowaniu w systemie Linux lub macOS, można wykonać szybkie skanowanie za pomocą następującego polecenia:
nmap -Pn -F TWÓJ_PUBLICZNY_ADRES_IP
Aby wykonać dokładniejsze skanowanie, uruchom:
nmap -Pn --top-ports 1000 TWÓJ_PUBLICZNY_ADRES_IP
Aby określić usługi i wersje:



nmap -Pn -sV --top-ports 1000 TWÓJ_PUBLICZNY_ADRES_IP
W systemie Windows, po zainstalowaniu Nmap, te same polecenia uruchamia się w programie PowerShell lub terminalu systemu Windows. Jeśli wolisz graficzny interfejs użytkownika, użyj Zenmap, wprowadź swój zewnętrzny adres IP i uruchom szczegółowe skanowanie. Aby porównać wyniki z rzeczywistymi aplikacjami na urządzeniach, użyj… netstat -ano | findstr NASŁUCHUJE W systemie operacyjnym Windows lub ss -tulpn on Linux lub lsof -i -P | grep LISTEN W systemie macOS.
Co odkryłem na moim „zwykłym” routerze domowym
Domyślne ustawienia nie były tak bezpieczne, jak zakładałem.
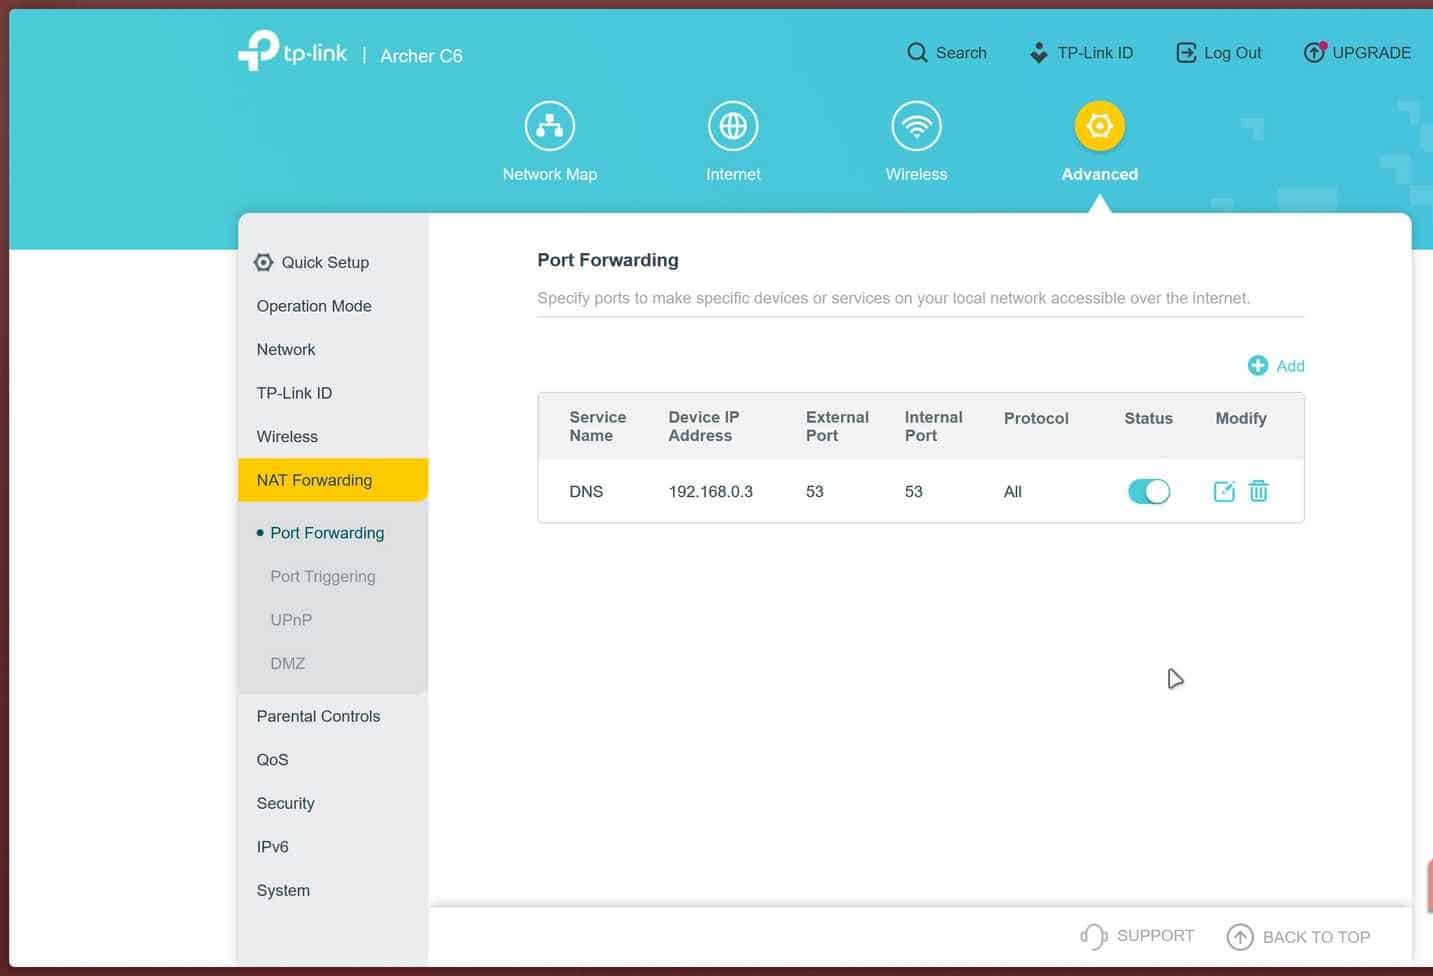
Sprawdzając mój przeciętny router domowy, spodziewałem się czystej karty. Zamiast tego zobaczyłem małą, uporządkowaną listę otwartych portów. Był tam otwarty port internetowy dla funkcji zdalnego zarządzania, którą mój dostawca usług internetowych po cichu włączył, aby móc zarządzać routerem z zewnątrz. Był też losowo wybrany port o wysokiej wartości, który okazał się portem kopii zapasowej w chmurze NAS, którego nie zamknąłem po testach. Inny port o wysokiej wartości był przypisany do serwera Minecraft, który dezaktywowałem miesiące temu, ale nigdy nie usunąłem go z reguł przekierowywania portów mojego routera.
Pojedynczo żadna z tych rzeczy nie wydawała się alarmująca. Ale razem oznaczały, że strona logowania mojego routera była dostępna z internetu, a dwa przestarzałe i rzadko sprawdzane urządzenia czekały tylko na to, aż ktoś przeskanuje odpowiedni zakres w odpowiednim dniu. Jeśli przeskanujesz typowy router, prawdopodobnie zobaczysz coś znajomego. Cała sprawa wydaje się niegroźna, dopóki nie przypomnisz sobie, że atakujący automatyzują te skanowania i potrafią przeskanować całe zakresy portów w ciągu kilku minut, na setkach, jeśli nie tysiącach, adresów IP.
Dlaczego odsłonięte porty stanowią poważne zagrożenie bezpieczeństwa?
Czasami wystarczy otworzyć jeden port.
Atakujący nie zgadują Twojego adresu IP i nie skanują go ręcznie; zamiast tego przeprowadzają masowe, zautomatyzowane skanowanie internetu w poszukiwaniu czegokolwiek, co odpowiada na interesujących portach. Po znalezieniu odpowiedzi, odciskają cyfry usługi, sprawdzają jej wersję i zaczynają atakować ją znanymi lukami w zabezpieczeniach, domyślnymi loginami lub próbami wyłudzenia danych uwierzytelniających.
Słabe lub domyślne hasła sprawiają, że routery i usługi stają się łatwym celem ataków siłowych, zwłaszcza biorąc pod uwagę, że Domyślne hasło routera znajdziesz prawdopodobnie w publicznej bazie danych.Przestarzałe oprogramowanie sprzętowe i serwerowe często zawierają publicznie dostępne luki w zabezpieczeniach, które można łatwo skopiować i wkleić. Przypadkowo ujawnione interfejsy administratora skutecznie przekazują klucze sieciowe, jeśli komuś uda się zalogować. Usługi takie jak otwarty FTP (port 21), SMB (port 445) lub RDP (port 3389) mogą wyciekać pliki lub stanowić doskonałą przyczółek dla kogoś, kto chce wniknąć głębiej w sieć domową. Tymczasem wszystko wewnątrz wydaje się w porządku: Wi-Fi działa, streaming działa i nie ma oczywistych oznak, że router cicho reaguje na połączenia z zewnątrz.
Jak zamknąć te porty i zabezpieczyć router?
Przy pewnych ustawieniach będziesz względnie bezpieczny.
Po zidentyfikowaniu otwartych portów Twoim zadaniem jest zamknięcie tych, których nie potrzebujesz, i zabezpieczenie pozostałych. Zaloguj się do strony administracyjnej routera z poziomu sieci, wpisując w przeglądarce domyślny adres IP bramy (zwykle 192.168.0.1 lub 192.168.1.1). Jeśli hasło administratora nadal jest takie samo, jak domyślne, wydrukowane na etykiecie, natychmiast je zmień na silne i unikalne hasło.
Następnie zlokalizuj i wyłącz zdalny dostęp do internetu. Opcje te zazwyczaj znajdują się w ustawieniach Administracja, System lub Zarządzanie. Następnie znajdź i wyłącz UPnP i NAT-PMP w ustawieniach Zaawansowane, Sieć lub NAT/Przekierowanie, aby uniemożliwić urządzeniom dyskretne wykorzystywanie luk w zabezpieczeniach zapory sieciowej.
Na stronie przekierowania portów lub serwerów wirtualnych usuń wszystkie reguły, których nie rozpoznajesz lub których już nie używasz, zwłaszcza te związane z kamerami, urządzeniami NAS lub komputerami. Zaktualizuj oprogramowanie układowe routera, jeśli to możliwe, aby upewnić się, że wszystkie znane błędy zostały naprawione.
W przypadku wszystkich informacji, które celowo chcesz pozostawić otwarte, stosuj silne hasła, w miarę możliwości włączaj uwierzytelnianie dwuskładnikowe, wybieraj bezpieczne protokoły, takie jak SSH lub VPN, zamiast jawnych protokołów Telnet, FTP lub RDP, a także ograniczaj dostęp przez IP, jeśli oprogramowanie na to pozwala.
Jeżeli masz dziś coś zrobić, zamknij te porty.
Zwycięstwo bezpieczeństwa w 10 minut
Rozpocząłem to ćwiczenie, myśląc, że będzie to żmudne potwierdzenie, że wszystko jest bezpieczne. Zamiast tego, zapomniane urządzenia, niedokończone przekierowania i zdalny dostęp włączony przez mojego dostawcę internetu po cichu przekształciły moją zwykłą sieć domową w coś, na co przypadkowy bot mógłby się natknąć i ją zniszczyć.
Jeśli jeszcze nie przeskanowałeś swojej sieci w poszukiwaniu otwartych portów, poświęć na to dzisiejsze popołudnie. Przeprowadź skanowanie, usuń przekierowania, wyłącz administrację zdalną i zmień domyślne hasło routera. Celem nie jest całkowite bezpieczeństwo – w praktyce jest to niemożliwe – ale na tyle nudne, że atakujący przejdą do kolejnego, łatwiejszego celu.