Zazwyczaj troska o sieć domową ogranicza się do zapewnienia dostępu do internetu. Jednak skanując sieć w poszukiwaniu potencjalnych luk w zabezpieczeniach, możesz odkryć poważniejsze problemy, niż myślisz. Czy zdajesz sobie sprawę z ukrytych zagrożeń, które mogą zagrozić bezpieczeństwu i prywatności Twojej sieci? Dowiedz się, jak chronić się przed potencjalnymi naruszeniami i dbać o bezpieczeństwo swoich danych.

Szybkie linki
Dlaczego warto regularnie skanować swoją sieć?

Twoja sieć domowa prawdopodobnie składa się z routera, który łączy wszystkie Twoje urządzenia przewodowe i bezprzewodowe. Taka konfiguracja nazywana jest siecią SOHO (Small Office/Home Office) i może zawierać luki w zabezpieczeniach, które mogą wykorzystać hakerzy. Atakujący mogą próbować uzyskać dostęp do Twojej sieci na kilka sposobów, dlatego skanowanie sieci jest niezbędne do zapewnienia ochrony:
- Wykorzystywanie otwartych portów podłączonych do Internetu, umożliwiające nieautoryzowany dostęp do usług i protokołów sieciowych.
- Bezpośrednio kieruj urządzenia w sieci lokalnej, np. komputery, drukarki i urządzenia Internetu rzeczy (IoT).
- Przeprowadź ataki bezprzewodowe, aby naruszyć bezpieczeństwo Twojej sieci Wi-Fi, umożliwiając atakującym dostęp do Twoich danych i ruchu sieciowego.
- Atakuj połączenia wykorzystywane w pracy zdalnej (takie jak VPN lub RDP), zwłaszcza jeśli połączenia te są niezabezpieczone lub korzystają ze słabych haseł.
Regularne skanowanie sieci i wykrywanie luk w zabezpieczeniach pomaga chronić się przed tymi zagrożeniami. Na szczęście jest to łatwiejsze niż myślisz. Regularne skanowanie sieci to najlepsza praktyka w zakresie cyberbezpieczeństwa w domu, zapewniająca wyprzedzanie potencjalnych zagrożeń i ochronę danych osobowych.
Jak przeskanować sieć: dwie podstawowe metody
Podczas skanowania sieci masz dwie główne opcje:
- Narzędzia do skanowania sieci oparte na sieci WWW
- Narzędzia do skanowania sieci oparte na serwerze
Do narzędzi internetowych zaliczają się takie witryny, jak: Narzędzia PentestTe narzędzia pozwalają szybko przeskanować Twój publiczny adres IP w poszukiwaniu otwartych portów, które hakerzy mogliby wykorzystać. Jest to jednak tylko powierzchowne skanowanie, przynajmniej do momentu, gdy zapłacisz za te usługi. Narzędzia internetowe, takie jak Pentest Tools, skanują tylko to, co jest widoczne w internecie – nie Twoje urządzenia wewnętrzne ani klientów Wi-Fi.
Jeśli chcesz uzyskać więcej informacji, musisz skorzystać z narzędzi serwerowych, takich jak Nmap, który działa na serwerze zewnętrznym i skanuje sieć z zewnątrz. Nmap jest oprogramowaniem open source i darmowym, a hakerzy często używają go do skanowania sieci przed próbą jej penetracji. Nmap to potężne narzędzie w cyberbezpieczeństwie i testach penetracyjnych, dostarczające szczegółowych informacji o urządzeniach i usługach działających w sieci docelowej.
Narzędzia do testów penetracyjnych
Jeśli dopiero zaczynasz przygodę z testami penetracyjnymi lub chcesz uzyskać uproszczony przegląd swojej sieci bez konieczności konfigurowania serwera Linux, narzędzia Pentest Tools sprawdzą się doskonale.
- Określ i zapisz swój zewnętrzny adres IP bez korzystania z VPN. Możesz znaleźć swój zewnętrzny adres IP, wyszukując w Google hasło „jaki jest mój adres IP” lub korzystając z witryn takich jak Jakie jest moje IP?Ten krok jest niezbędny, aby zrozumieć, w jaki sposób świat zewnętrzny postrzega Twoją sieć.
- Otwórz narzędzie Skaner luk w zabezpieczeniach sieci W Pentest Tools skopiuj i wklej w odpowiednim polu swój zewnętrzny adres IP. Cel, a następnie kliknij przycisk Rozpocznij skanowanieTen proces rozpocznie podstawowe skanowanie Twojej sieci.
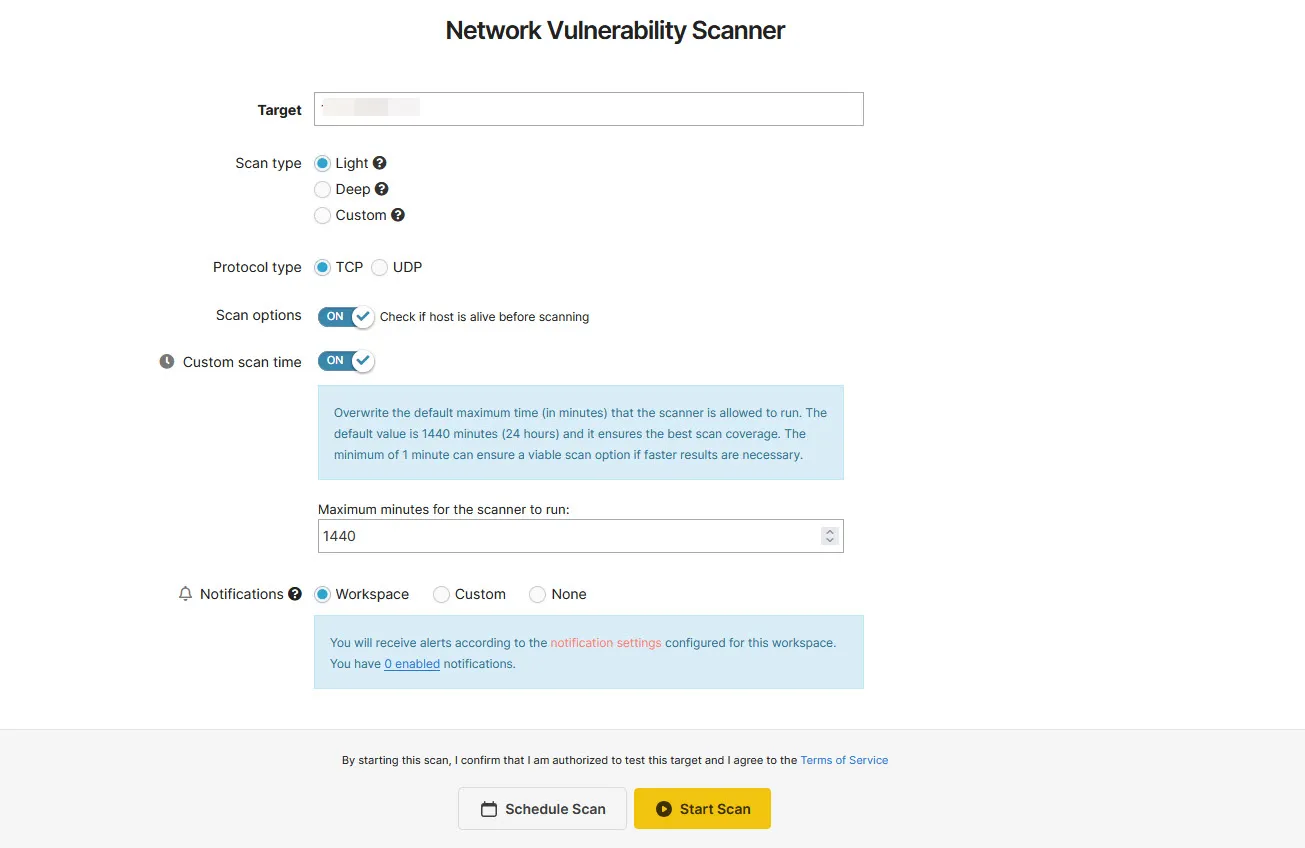
Strona z wynikami wyświetli wszystkie informacje o sieci i otwartych portach, które atakujący mógłby zebrać, skanując Twój publiczny adres IP – to główny powód, dla którego nie należy go upubliczniać. Jednak wyniki lekkiego skanowania dostępnego dla użytkowników darmowych nadają się jedynie do wyszukiwania popularnych portów, które mogą być domyślnie otwarte w sieci. Przeprowadzenie bardziej szczegółowego skanowania, obejmującego znacznie większą liczbę portów, może kosztować nawet 85 dolarów miesięcznie. Biorąc jednak pod uwagę, że strona i tak korzysta z Nmapa do przeprowadzania skanowań, warto poznać Nmapa, jeśli potrzebujesz bardziej szczegółowych wyników. Nmap to potężne i elastyczne narzędzie, które pozwala na przeprowadzanie niestandardowych skanów i kompleksową analizę bezpieczeństwa sieci.



Nmap
Jeśli potrzebujesz bardziej szczegółowych i dokładnych wyników, Nmap (Skaner Sieciowy) to zaawansowana i odpowiednia opcja. Instalacja i uruchomienie Nmap wymaga pewnej wiedzy technicznej, ale posiada graficzny interfejs użytkownika (GUI) dla systemu Windows, dzięki czemu jest łatwy w użyciu.
ل: Nmap
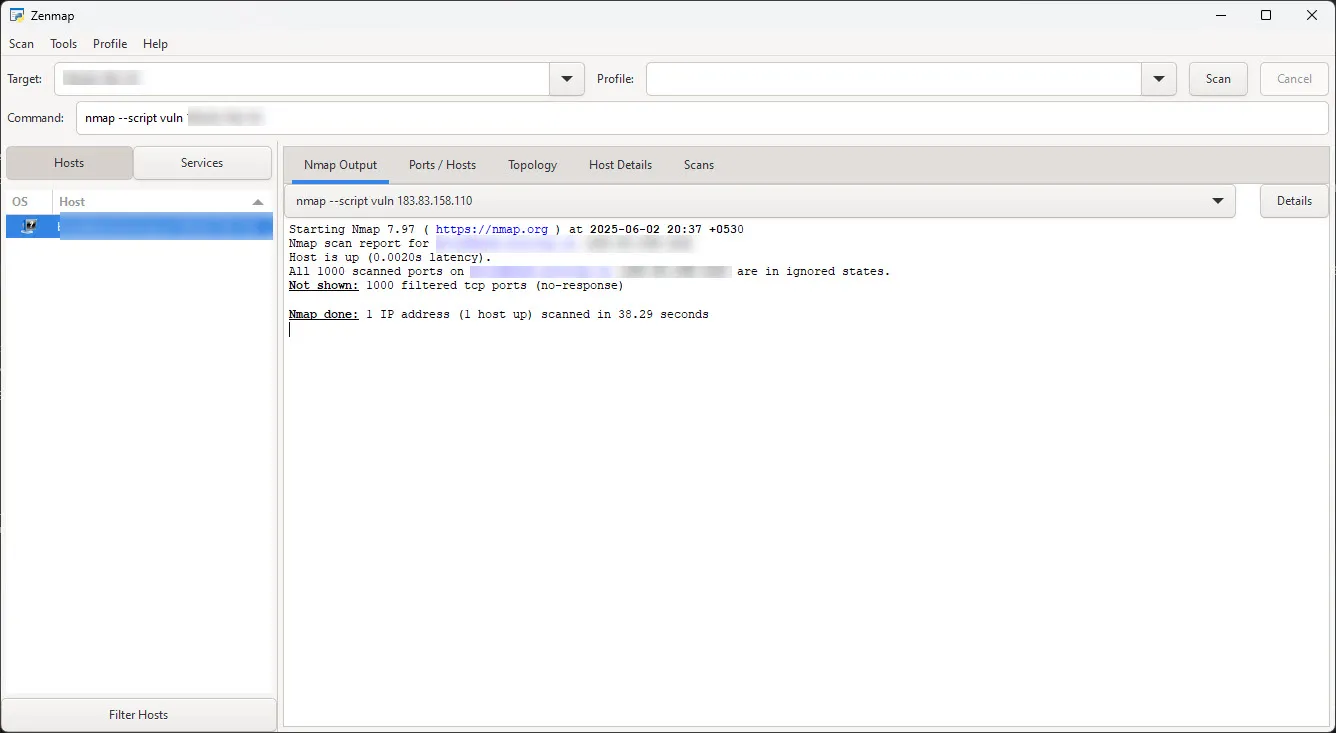
Możesz zainstalować Nmap na swoim komputerze z systemem Windows, macOS lub Linux. Następnie możesz go użyć do skanowania innych urządzeń podłączonych do sieci domowej, co pomoże Ci zidentyfikować potencjalne luki w zabezpieczeniach i ocenić poziom ochrony.
nmap -sT [Twój zewnętrzny adres IP]
To polecenie skanuje wszystkie urządzenia w typowej podsieci domowej w poszukiwaniu otwartych portów TCP.
Jednak najlepszym sposobem na uruchomienie Nmapa jest skorzystanie z internetowego serwera Linux. Uruchomienie Nmapa z serwera zewnętrznego pozwala na skanowanie sieci z zewnątrz, wykrywając otwarte porty, luki w zabezpieczeniach i usługi podatne na ataki. Uruchomiony lokalnie, Nmap może skanować inne urządzenia w sieci – takie jak router, urządzenia mobilne czy inne komputery – w celu identyfikacji otwartych portów i usług. Ujawni to, co widzi osoba postronna, tylko jeśli zostanie uruchomiony spoza sieci.
Po skonfigurowaniu uruchom polecenie. sudo apt zainstaluj nmap W terminalu zainstaluj Nmap. Następnie przeskanuj otwarte porty w poszukiwaniu luk w zabezpieczeniach:
nmap --script vuln [Twój zewnętrzny adres IP]
Wyzwaniem związanym z korzystaniem z Nmapa z serwera zewnętrznego jest konieczność posiadania wiedzy technicznej o Linuksie lub poniesienia kosztów konfiguracji i uruchomienia serwera. Serwer Linux można wynająć z takich serwisów jak Linode أو Vultr Za odpowiednio 5 i 2.50 USD. Usługi te umożliwiają rejestrację za pomocą konta e-mail i zapewniają dostęp do komputera z systemem Linux o dużej pojemności po zakończeniu procesu weryfikacji. Alternatywnie, możesz spróbować uruchomić Nmap w systemie Linux na innym komputerze i przeskanować swoją sieć. Upewnij się tylko, że skaner nie łączy się z internetem za pomocą routera, ponieważ mogłoby to zakłócić proces.
Przeprowadzanie skanowania z wirtualnego serwera prywatnego (VPS) oznacza udostępnianie domowego adresu IP usłudze zewnętrznej. Zawsze przestrzegaj warunków świadczenia usług dostawcy VPS i nigdy nie skanuj sieci, których nie jesteś właścicielem lub do testowania których nie masz uprawnień. Jest to konieczne, aby zapewnić zgodność z prawem i uniknąć naruszeń warunków świadczenia usług.
Jest to ograniczenie podczas badania sieci w trakcie jej użytkowania, ponieważ nigdy nie widzisz perspektywy hakera. Twoja sieć zachowuje się inaczej wewnętrznie i zewnętrznie. Dopóki nie zobaczysz tych samych luk, które mógłby wykorzystać haker, nie będziesz w stanie ich naprawić, ponieważ są one widoczne tylko spoza sieci. Dlatego wielu entuzjastów bezpieczeństwa lub osób, które chcą przetestować wytrzymałość swojej sieci, zakłada laboratorium z co najmniej jednym komputerem z systemem Linux podłączonym do internetu za pośrednictwem połączenia zewnętrznego. Taka konfiguracja pozwala zasymulować prawdziwy atak i ocenić luki z perspektywy atakującego, zapewniając kompleksowy obraz bezpieczeństwa sieci.
Zamknij luki w zabezpieczeniach i wzmocnij swój router Wi-Fi
Niezależnie od tego, które skanowanie uruchomisz, zobaczysz informacje o routerze, dostawcy usług internetowych (ISP), aktualnej lokalizacji, otwartych portach oraz, jeśli używasz Nmap, wszelkich lukach w zabezpieczeniach, na które może być narażony. Zazwyczaj znajdziesz serię często używanych otwartych portów:
- 80 (protokół HTTP)
- 443 (protokół HTTPS)
- 53 (DNS)
- 3389 (RDP)
- 22 (SSH)
- 23 (Telnet)
Nie wszystkie otwarte porty są niebezpieczne, ale warto je zrozumieć. Otwarte porty umożliwiają zewnętrznym usługom łączenie się z programami działającymi na urządzeniach, takich jak komputery, smartfony, telewizory Smart TV, a nawet sam router. Jednak samo zamknięcie wszystkich otwartych portów nie jest praktycznym rozwiązaniem, ponieważ utrudni połączenie internetowe.
Typowe porty, takie jak 80 (HTTP), 443 (HTTPS) i 53 (DNS), powinny pozostać otwarte. Jeśli jednak masz otwarte porty używane przez aplikacje innych firm lub funkcje systemu operacyjnego, takie jak RDP (3389), SSH (22), Telnet (23) i FTP (20 i 21), rozważ ich zamknięcie, w zależności od obciążenia sieci.
Jeśli z jakiegoś powodu potrzebujesz otwartego konkretnego portu, możesz go ukryć przed hakerami skanującymi Twój adres IP lub router w poszukiwaniu luk w zabezpieczeniach. W innych przypadkach możesz otworzyć konkretne porty, a następnie je zamknąć, aby zabezpieczyć sieć. Protokoły RDP, SSH, Telnet i FTP mają wiele uzasadnionych zastosowań, a zamknięcie tych portów uniemożliwi komunikację tych protokołów z usługami zewnętrznymi.
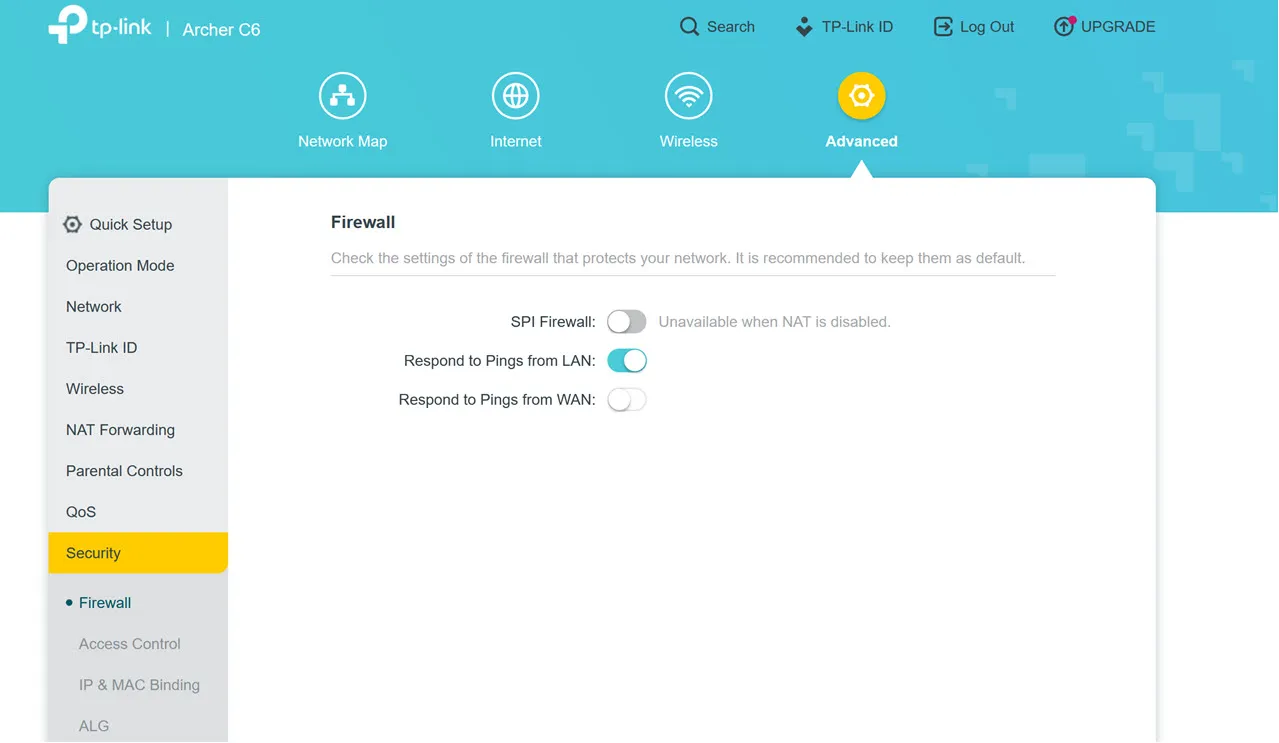
Jak widać w wynikach skanowania z poprzedniej sekcji, wszystkie porty przeskanowane przez Nmap i narzędzie do skanowania sieci Pentest Tools w mojej sieci były zamknięte. Mówiąc dokładniej, znajdowały się w stanie „filtrowania”, w którym narzędzie do skanowania sieci nie mogło potwierdzić, czy port był otwarty, zamknięty, czy filtrowany.
Możesz to osiągnąć, dostosowując ustawienia zapory sieciowej na routerze. Jeśli widzisz opcję wyłączenia testów ping z sieci WAN, włącz ją natychmiast. To sprawi, że zapora sieciowa routera nie będzie reagować na żądania ping z internetu, co oznacza, że nie będzie widoczna, gdy hakerzy przeprowadzą masowe skanowanie adresów IP.
To prowadzi mnie do kolejnego, najważniejszego sposobu ochrony: ustawień routera. Wzmocnienie routera przed atakami to jeden z pierwszych kroków, jakie powinieneś podjąć. Podczas konfigurowania nowego routera w celu uzyskania najlepszej jakościWynikiLepiej jednak zostawić trochę Ustawienia routera Wi-Fi są wyłączone..
Dokładne ustawienia routera, których będziesz potrzebować, będą się różnić w zależności od routera, ale poniższa lista ustawień będzie dobrym punktem wyjścia:
- Włącz zaporę routera
- Wyłącz funkcje dostępu zdalnego
- Wyłącz wszystkie wpisy przekierowywania portów.
- Wyłącz UPnP (Universal Plug and Play)
- Zmień domyślne dane dostępowe dla routera
- Jeśli to możliwe, użyj szyfrowania sieci bezprzewodowej WPA3.
- Często aktualizuj oprogramowanie sprzętowe routera.
Skanowanie sieci Wi-Fi w celu wykrycia luk w zabezpieczeniach może wydawać się skomplikowane, ale dzięki kilku prostym narzędziom i odrobinie badań możesz zwiększyć bezpieczeństwo swojej sieci.