Czy korzystasz z jednej z wielu dystrybucji Linuksa? Jeśli tak, to zapewne wiesz o problemie bezpieczeństwa, który dotyczy wielu najpopularniejszych dystrybucji Linuksa, od Archa i Debiana po Fedorę i wiele innych.
Backdoor XZ Utils to poważny problem, który dotyka miliony popularnych dystrybucji Linuksa. Tutaj wyjaśnimy, jak zadbać o bezpieczeństwo swoich urządzeń. Sprawdź Czym jest wirus backdoor? Jak chronić się przed atakami backdoor?.

Szybkie linki
Jakie są tylne drzwi dla XZ Utils?
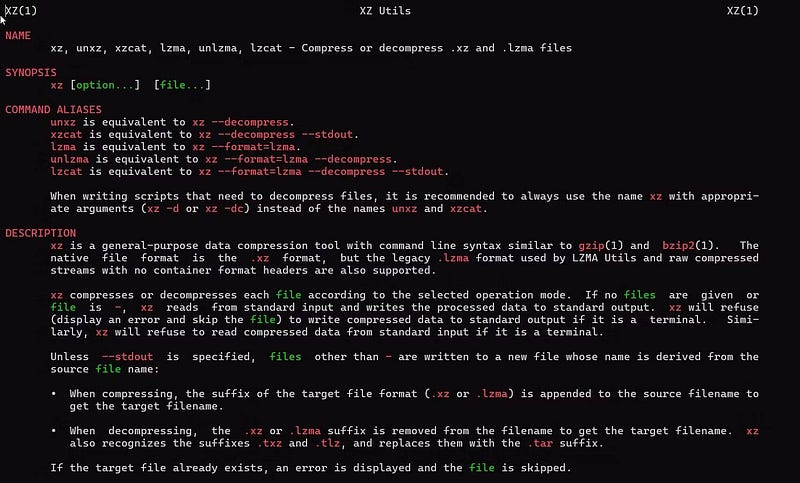
XZ Utils to pakiet narzędzi open source do kompresji i dekompresji plików, podobny do ZIP, szeroko stosowany w dystrybucjach Linuksa. Zanim ujawniono backdoora, pakiet cieszył się dobrą opinią w społeczności Linuksa ze względu na swoją wydajność.
Tylne wejście do XZ Utils przyciągnęło sporo uwagi ze względu na wszechobecność tego narzędzia i sposób, w jaki atakujący zdołał zinfiltrować ekosystem open source.
Atak backdoorem wydaje się być efektem długofalowej gry hakera, której ukończenie zajęło lata. Atakujący, posługujący się pseudonimem „Jia Tan”, którego prawdziwa tożsamość wydaje się nieznana, skontaktował się z pierwotnym twórcą XZ, Lasse Collinem, którego harmonogram aktualizacji urządzenia był opóźniony. Collin, powołując się na problemy ze zdrowiem psychicznym, ostatecznie oddał hakerowi prawo do opieki po wyraźnej presji ze strony potencjalnego wspólnika, jak podaje portal. Rob Mensching.
Domniemany haker umieścił następnie tylną furtkę umożliwiającą połączenie z protokołem SSH, który jest powszechnie używany w systemach Linux do zdalnego dostępu. Mogłoby to pozostać niezauważone, gdyby nie Andreas Freund, programista Microsoftu, nie był pod wrażeniem słabszej niż oczekiwano wydajności protokołu SSH. Problem został powiązany z wersjami 5.6.0 i 5.6.1.
Tylna furtka pozwala hakerowi przejąć kontrolę nad zdalnym systemem, a biorąc pod uwagę powszechność XZ i SSH, mogło to umożliwić atak na dużą skalę. Po odkryciu tylnej furtki XZ, GitHub zamknął konto głównego programisty, a strona główna projektu zniknęła.
Widoczny sukces hakera w zacieraniu śladów i jego umiejętność wcielania się w rolę programisty open source sprawiły, że wśród badaczy bezpieczeństwa pojawiły się spekulacje, że tylne wejście mogło zostać wdrożone przez państwo, takie jak Rosja lub Chiny, choć jak dotąd nie ma na to jednoznacznych dowodów, podaje strona internetowa. Przewodowa.
Które dystrybucje Linuksa są podatne na atak backdoora XZ Utils?
Backdoor XZ atakował przede wszystkim dystrybucje Red Hat i Debian/Ubuntu, ponieważ są one najczęściej używane w środowiskach korporacyjnych. Jednak dystrybucje zawierające nowsze oprogramowanie, takie jak Arch Linux, Gentoo, Fedora oraz wersje testowa i niestabilna Debiana, były najbardziej narażone, ponieważ to właśnie one częściej zawierały podatne wersje XZ.



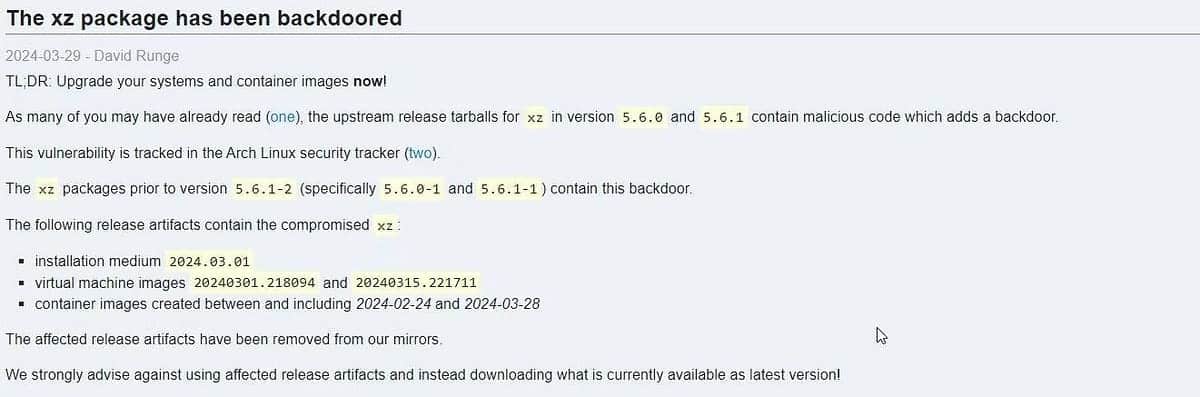
Ponieważ korporacyjne wdrożenia Linuksa preferują dystrybucje stabilne, wydają się one obecnie nienaruszone. Debian oświadczył, że wersja stabilna, czyli wersja dostępna domyślnie do pobrania z jego strony internetowej, nie jest naruszona. Red Hat Enterprise Linux i Ubuntu również wydają się nienaruszone.
Jak chronić urządzenie z systemem Linux przed backdoorem XZ Utils
Najlepszym sposobem na krótkotrwałą ochronę, niezależnie od używanej dystrybucji, jest jej aktualizowanie za pomocą narzędzia aktualizacji w menedżerze pakietów. Po wykryciu backdoora XZ, dystrybucje Linuksa zareagowały szybko, wysyłając aktualizacje systemowe, aby w razie potrzeby obniżyć wersję zainstalowanych narzędzi XZ. Zaawansowane dystrybucje, takie jak łuk Użytkownikom zaleca się jak najszybszą aktualizację.
Atak wywołuje niepokojące pytania dotyczące Zarządzanie projektami Open SourcePodobnie jak wiele innych projektów open source, XZ Utils to powszechnie używane oprogramowanie, rozwijane przez jednego, nieodpłatnego programistę. Podobny problem doprowadził do błędu Heartbleed, który dotknął OpenSSH w 2014 roku.
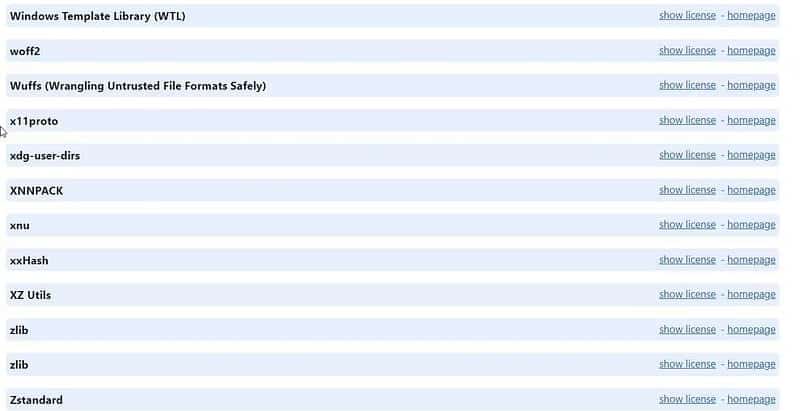
Takie projekty są składnikiem niemal wszystkich dystrybucji Linuksa, a tego typu projekty open source są również powszechne w zastrzeżonych aplikacjach komercyjnych. Jeśli przeanalizujesz sekcje „O programie” wielu popularnych aplikacji, takich jak Spotify czy Google Chrome, zauważysz, że również one korzystają z wielu komponentów open source. Do przeglądarki Chrome dołączony jest program XZ Utils.
Programiści korzystają z tych narzędzi, ponieważ znacznie ułatwiają one im pracę, gdyż nie muszą pisać każdej części programu od podstaw.
W przyszłości użytkownicy i firmy będą musieli na nowo ocenić swoje relacje z aplikacjami open source, na których polegają. Może to obejmować zarówno większą kontrolę nad programistami open source, jak i znalezienie sposobów na ich wynagradzanie, sugeruje. Rob Mensching, aby nie cierpieli zbytnio z powodu zmęczenia.
Wydaje się niemal pewne, że w następstwie tego ataku rozwój oprogramowania open source będzie poddawany wzmożonej kontroli. Możesz już sprawdzić Cyberataki na opiekę zdrowotną: jak do nich dochodzi i co możesz zrobić.