Ostatnio zaobserwowano wzrost liczby fałszywych alertów w przeglądarce Google Chrome, które wykorzystują różne, wyrafinowane sztuczki. Alerty te mogą wydawać się fałszywe lub zawierać ostrzeżenia, mające na celu nakłonienie użytkowników do ujawnienia danych osobowych lub pobrania złośliwego oprogramowania. Ważne jest, aby umieć rozpoznawać i unikać tych fałszywych alertów, aby chronić swoje dane i bezpieczeństwo urządzenia.
Fałszywe alerty Google Chrome stają się coraz bardziej wyrafinowane, nakłaniając użytkowników do uruchamiania złośliwych skryptów, które atakują ich systemy. Oto, jak działają te fałszywe alerty i co możesz zrobić, aby się chronić. Sprawdź Czy pobieranie utkwiło w Google Chrome? Oto jak je skutecznie wznowić..

Szybkie linki
Czym są fałszywe alerty Google Chrome i jak działają?
Fałszywe alerty Google Chrome to zwodnicze wiadomości, które imitują prawdziwe powiadomienia systemowe. Ich głównym celem jest nakłonienie użytkownika do wykonania złośliwych poleceń.
Alerty te zazwyczaj wyglądają następująco:
- Błędy systemoweWiadomości informujące o wystąpieniu krytycznego błędu systemowego, który wymaga natychmiastowej uwagi.
- Powiadomienia o aktualizacjach:Alerty wskazujące, że Twoja przeglądarka lub inna aplikacja jest nieaktualna i wymaga pilnej aktualizacji.
- Ostrzeżenia dotyczące wirusów:Fałszywe ostrzeżenia informujące, że urządzenie jest zainfekowane wirusem i wymaga natychmiastowego skanowania lub naprawy.
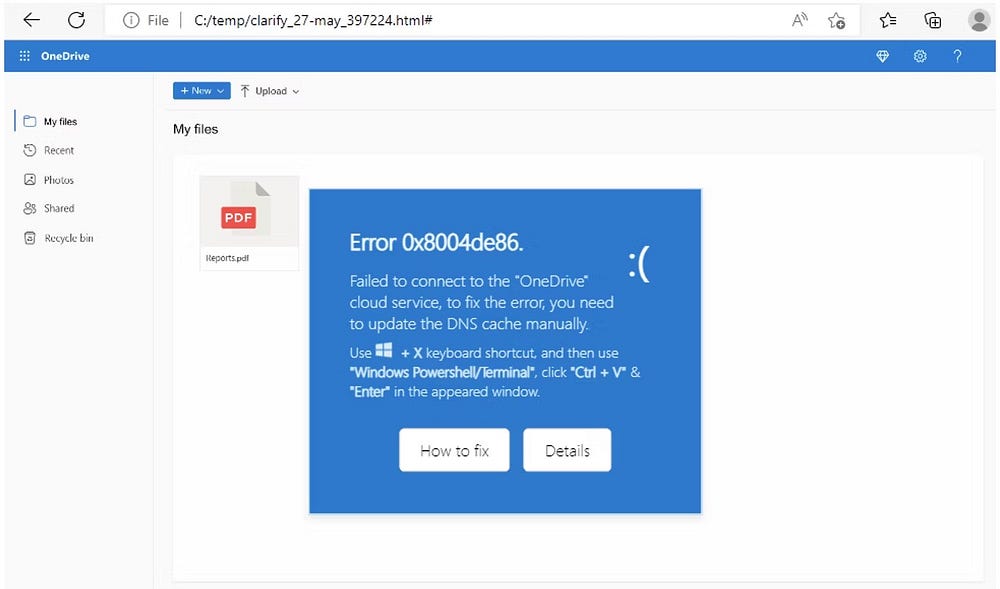
Fałszywe alerty Google Chrome wykorzystują kilka różnych metod, co sugeruje, że różne grupy hakerskie stosują podobne taktyki. Na przykład, według ProofpointAtak ClearFake wykorzystuje serię zainfekowanych stron internetowych i skryptów blockchain do zainfekowania urządzenia, podczas gdy wariant ClickFix wykorzystuje zainfekowane strony internetowe i ramki iframe do dostarczania złośliwego oprogramowania na urządzenie. Podobnie, inny atak wykorzystuje złośliwe załączniki HTML i fałszywe komunikaty o błędach, aby nakłonić użytkownika do skopiowania niebezpiecznych poleceń i zainfekowania urządzenia.
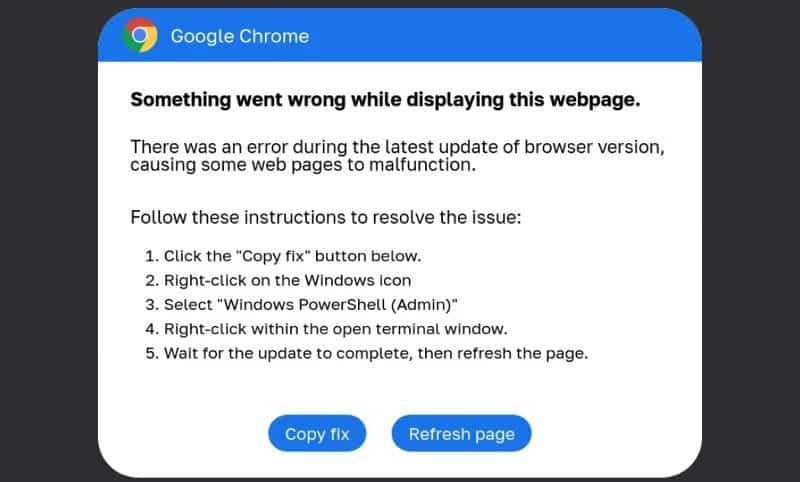
W każdym typie ataku użytkownik jest proszony o otwarcie programu Windows PowerShell i skopiowanie oraz wklejenie kodu zawartego w fałszywym alercie. Jak można się domyślić, w takim przypadku na urządzeniu pobierane i instalowane jest dodatkowe złośliwe oprogramowanie, co prowadzi do kradzieży danych oraz instalacji złośliwego oprogramowania i ransomware, takiego jak DarkGate, Vidar Stealer, Matanbuchus i NetSupport. Co więcej, chociaż fałszywe alerty Google Chrome stanowiły poważny problem, ProofPoint zaobserwował również fałszywe alerty w programie Microsoft Word i innych aplikacjach pakietu Office, a także w programie Outlook.
Jak rozpoznać fałszywe alerty Google Chrome
Fałszywe alerty Google Chrome są przekonujące, ale istnieje kilka metod, które możesz wypróbować, aby je wykryć:
- Podejrzane prośbyJeśli okno alertu zawiera nietypowe żądanie, takie jak uruchomienie skryptu programu PowerShell lub instalacja certyfikatu głównego, jest to wyraźny znak infekcji. Na przykład Proofpoint zaobserwował ataki, w których użytkownicy byli oszukiwani i kopiowali i wklejali złośliwe skrypty do programu PowerShell, co skutkowało instalacją złośliwego oprogramowania.
- nieoczekiwane wyskakujące okienkaWbudowane powiadomienia w Google Chrome nie pojawiają się nagle. Dlatego należy zachować ostrożność w przypadku nagłych wyskakujących okienek w Chrome, zwłaszcza tych, które wymagają natychmiastowego działania.
- Błędy gramatyczne i ortograficzneFałszywe alerty często zawierają błędy gramatyczne, które rzadko występują w prawdziwych alertach. Jednak pojawienie się generatywnej sztucznej inteligencji oznacza mniej błędów ortograficznych i gramatycznych w złośliwym oprogramowaniu.
- Nieznane adresy URLFałszywe alerty Chrome zazwyczaj zawierają dziwne i nieznane adresy URL. W większości przypadków adres URL jest niebezpieczny, co oznacza, że używa protokołu HTTP zamiast HTTPS.
- Oferty zbyt dobre, aby były prawdziwePodejrzane alerty przeglądarki Chrome często oferują bezpłatne aplikacje, np. narzędzia do usuwania złośliwego oprogramowania.
Rozpoznanie fałszywego alertu Google Chrome jest zaskakująco podobne do wykrycia witryny phishingowej i często prowadzi do tych samych problemów! Sprawdź Cechy osobowości, które sprawiają, że jesteś bardziej podatny na oszustwa phishingowe.
Jak chronić się przed fałszywymi alertami Google Chrome
Możesz również podjąć działania zapobiegawcze w celu obrony przed fałszywymi alertami Google Chrome i innymi typami phishingu i złośliwego oprogramowania, podejmując następujące kroki:
- Unikaj taktyk zastraszaniaFałszywe alerty często wykorzystują natarczywy język i taktykę zastraszania, aby zachęcić do natychmiastowego działania. Zawsze poświęć chwilę na ocenę alertu, zanim zareagujesz.
- Weryfikacja krzyżowa z Google: Wyszukaj komunikat ostrzegawczy online, aby sprawdzić, czy został zgłoszony jako uzasadniony. Jeśli nie możesz go znaleźć nigdzie w internecie, to kolejny znak ostrzegawczy.
- Użyj funkcji bezpieczeństwa przeglądarki: Włącz funkcje zabezpieczeń przeglądarki, takie jak tryb bezpiecznego przeglądania, aby zapewnić ochronę przed złośliwymi witrynami internetowymi i plikami do pobrania.
- Unikaj klikania podejrzanych załączników.Uważaj na podejrzane linki i załączniki w alertach Chrome. Często mogą one prowadzić do złośliwych stron internetowych lub pobierać złośliwe oprogramowanie.
- Utrzymuj aktualne oprogramowanieRegularnie aktualizuj swoją przeglądarkę i inne aplikacje, aby mieć pewność, że masz zainstalowane najnowsze poprawki zabezpieczeń.
Nie zawsze łatwo jest rozpoznać złośliwy alert Chrome'a (ani żaden inny). Takie alerty są projektowane tak, aby były jak najbardziej realistyczne. W przeciwnym razie nie zadziałają. Ale poświęcając czas na dokładne sprawdzenie alertów, możesz oszczędzić sobie wielu zmartwień i żalu. Możesz teraz sprawdzić Najlepsze darmowe rozszerzenia VPN dla przeglądarki Google Chrome.