Pobieranie plików z internetu jest ryzykowne, ponieważ złośliwe oprogramowanie, trojany i programy wymuszające okup podszywają się pod nieszkodliwe pliki. Lepiej dmuchać na zimne, dlatego zawsze należy weryfikować integralność pobranych plików przed ich otwarciem. Sprawdzanie integralności pobranych plików to niezbędny krok w celu ochrony urządzenia i danych przed potencjalnymi cyberzagrożeniami. Korzystaj z niezawodnych narzędzi antywirusowych i usług analizy online, aby upewnić się, że pliki są integralne przed ich uruchomieniem.

Szybkie linki
6. Użyj zabezpieczeń systemu Windows (lub wbudowanego programu antywirusowego)
Najprostszym sposobem sprawdzenia pobranych plików jest skorzystanie z Zabezpieczeń systemu Windows, które są już zainstalowane na komputerze. Zabezpieczenia systemu Windows (dawniej Windows Defender) działają w tle, ale mogą skanować podejrzane pliki, które pobierasz. Skanowanie pobranych plików jest istotnym elementem praktyk cyberbezpieczeństwa.
Aby sprawdzić plik, kliknij go prawym przyciskiem myszy i kliknij Skanuj za pomocą zabezpieczeń systemu Windows Z listy. Skanowanie zazwyczaj zajmuje zaledwie kilka sekund i zapewnia natychmiastowy spokój ducha. Aby zapewnić maksymalną ochronę, upewnij się, że… Włącz ochronę przed oprogramowaniem ransomware W ustawieniach zabezpieczeń systemu Windows.
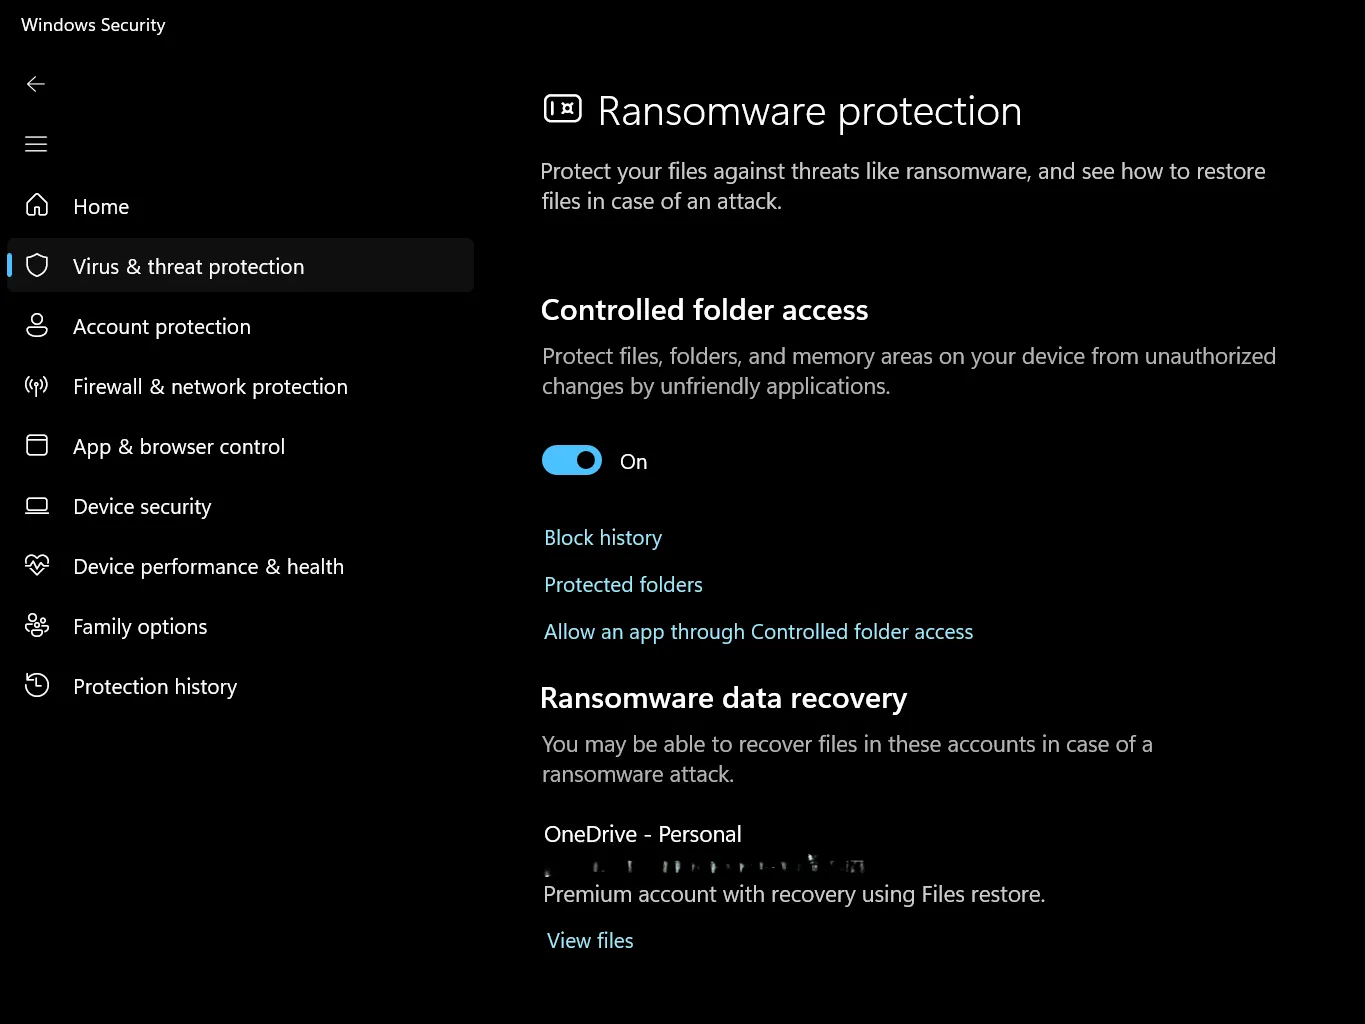
Ale co z płatnym oprogramowaniem antywirusowym premium? Szczerze mówiąc, Bezpieczeństwo systemu Windows uległo znacznej poprawie. Z biegiem lat. O ile nie przetwarzasz bardzo wrażliwych danych ani nie odwiedzasz regularnie podejrzanych zakątków internetu, wbudowana ochrona skutecznie chroni przed większością zagrożeń. Działa szczególnie dobrze w połączeniu z… Lista kontrolna podstawowych zabezpieczeń systemu Windows 11.
Mac i Linux mają podobne wbudowane zabezpieczenia, choć działają inaczej. Niezależnie od systemu operacyjnego, zawsze skanuj komputer przed otwarciem pobranych plików, zwłaszcza plików wykonywalnych (.exe) lub skryptów, które mogą uruchamiać złośliwy kod w systemie.
5.AAby sprawdzić rozszerzenia plików przed ich otwarciem
Jedną z najstarszych sztuczek w podręczniku cyberprzestępców jest maskowanie złośliwych plików za pomocą fałszywych rozszerzeń. Pozornie niewinny plik o nazwie „photo.jpg” może w rzeczywistości być plikiem „photo.jpg.exe”, który tylko czeka, by siać spustoszenie na Twoim komputerze. Technika ta znana jest jako „podszywanie się pod rozszerzenia” i wykorzystuje lukę w zabezpieczeniach użytkownika, umożliwiającą mu rozpoznawanie rzeczywistych typów plików.
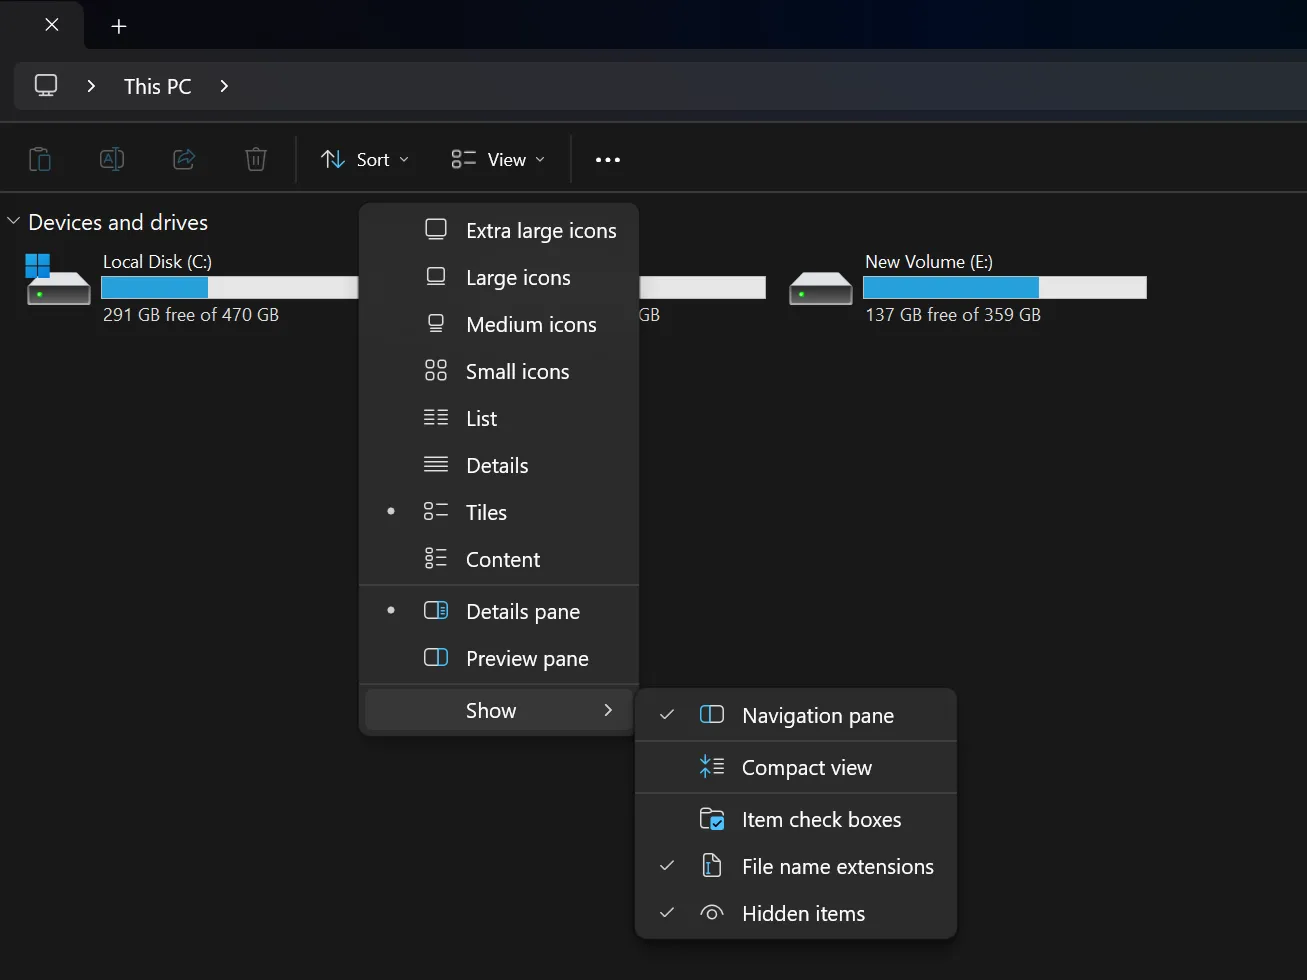
Domyślnie system Windows ukrywa rozszerzenia plików, co jest korzystne dla hakerów. Możesz jednak… Zmodyfikuj ustawienia systemu Windows, aby wyświetlić każde rozszerzenie plikuTa prosta zmiana zapewnia bardzo potrzebną warstwę ochrony przed ukrytym złośliwym oprogramowaniem. Eksperci ds. cyberbezpieczeństwa zdecydowanie zalecają włączenie tej funkcji.
Należy zachować ostrożność w przypadku plików wykonywalnych (.exe, .bat, .cmd, .vbs, .js, .wsf, .scr) pochodzących z nieznanych źródeł. Te typy plików mogą uruchamiać kod na komputerze bez znaczących ograniczeń. Dlatego Wykryj i unikaj tych złośliwych plików EXE Aby uniknąć kłopotów, dokumenty zawierające makra (.docm i .xlsm) mogą również zawierać złośliwy kod. Pliki te są często wykorzystywane w atakach phishingowych.
Zwróć szczególną uwagę na podwójne rozszerzenia, takie jak „invoice.pdf.exe” lub „movie.mp4.scr”, które próbują ukryć swoją prawdziwą naturę. Drugie rozszerzenie ujawnia, czym naprawdę jest plik, niezależnie od wyświetlanej ikony. Jest to powszechna taktyka stosowana przez atakujących, aby ominąć powierzchowne skanowanie użytkownika.
4. Skorzystaj z internetowych usług skanowania antywirusowego
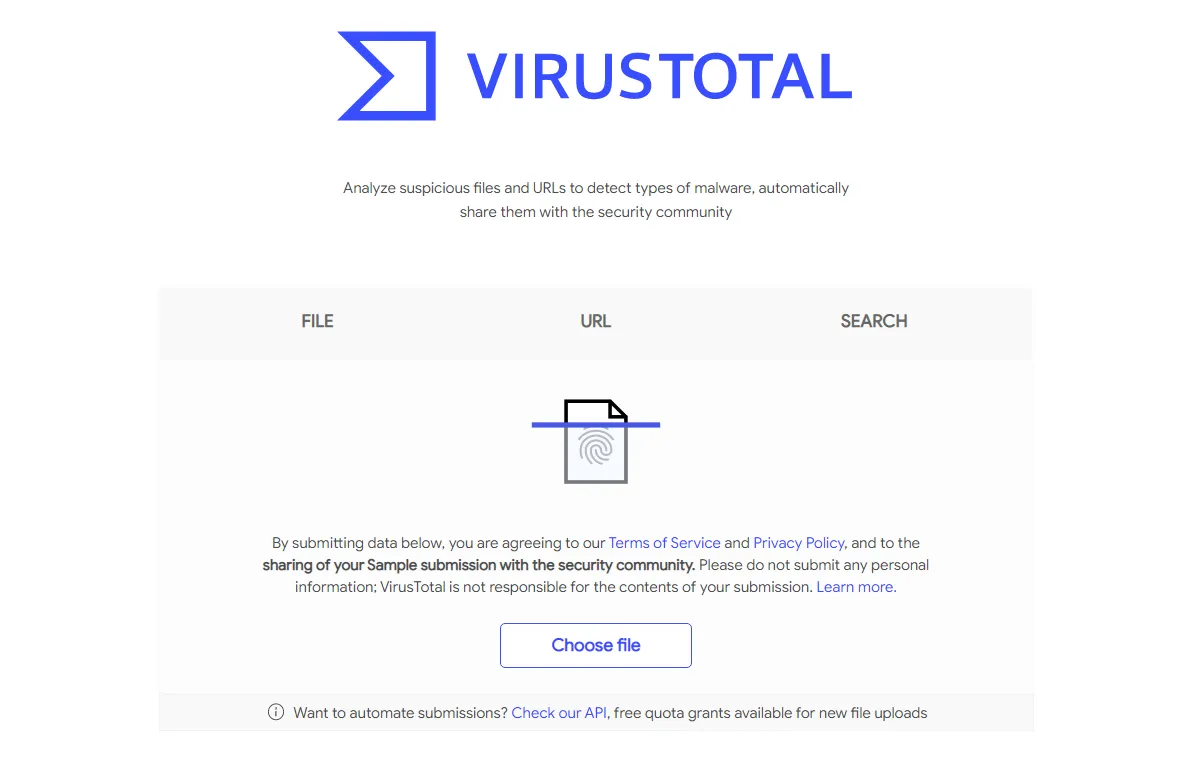
Jeśli nadal nie masz pewności co do pliku, zasięgnij drugiej opinii. Internetowe skanery antywirusowe, takie jak VirusTotal Analizowanie podejrzanych plików przez dziesiątki silników antywirusowych jednocześnie, co jest wygodniejsze niż poleganie na jednym skanerze.
Korzystanie z VirusTotal i podobnych narzędzi jest proste: wystarczy przesłać podejrzany plik na stronę internetową i poczekać na wyniki. VirusTotal wyświetla liczbę ponad 70 silników bezpieczeństwa, które oceniły plik jako podejrzany. To podejście oparte na współpracy znacznie zmniejsza ryzyko niewykrycia złośliwego oprogramowania. Internetowe usługi skanowania antywirusowego to potężne narzędzie do wykrywania zagrożeń.
Te skanery online są przydatne, ponieważ działają niezależnie od systemu operacyjnego. Są szczególnie przydatne w przypadku nietypowych typów plików, których wykrywanie przez oprogramowanie antywirusowe może nie być zoptymalizowane. Pamiętaj jednak, że pliki przesyłane do tych usług są zazwyczaj przechowywane na ich serwerach, więc unikaj przesyłania poufnych dokumentów osobistych. Zachowaj ostrożność korzystając z darmowych skanerów antywirusowych online i unikaj przesyłania poufnych informacji.
3. Weryfikacja podpisów cyfrowych i skrótów plików
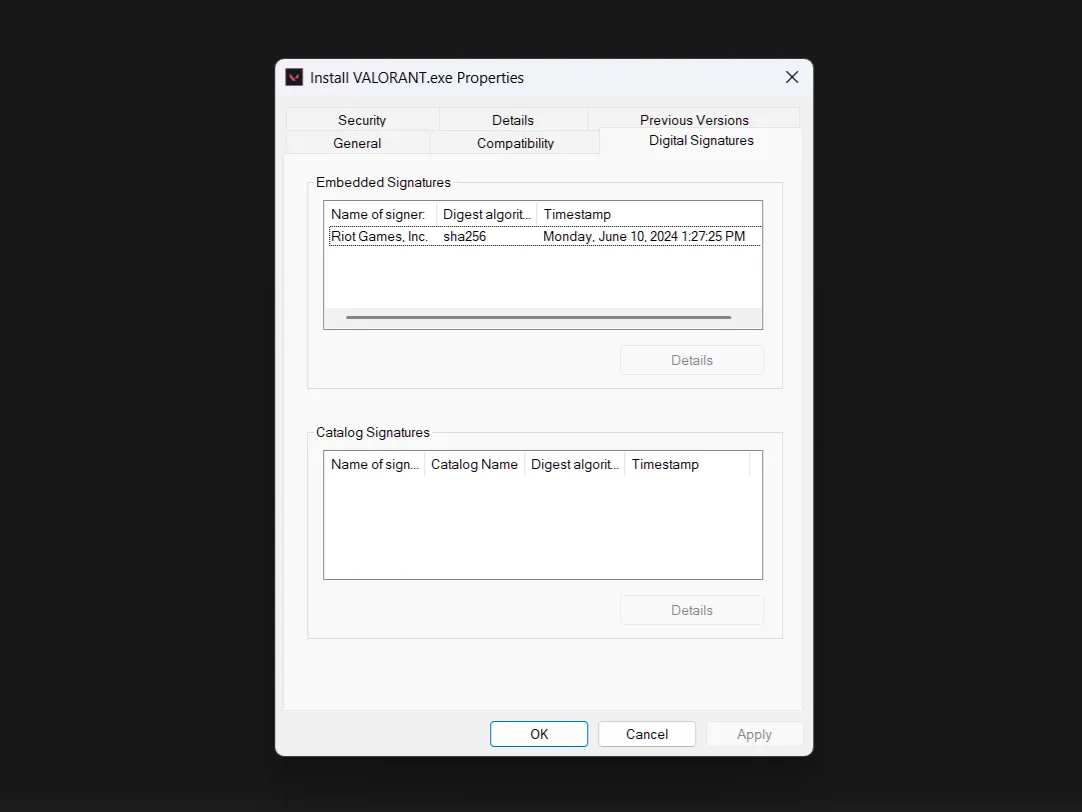
Legalne firmy produkujące oprogramowanie podpisują cyfrowo swoje pliki, weryfikując ich autentyczność. Brak podpisów cyfrowych pliku lub nieznany wydawca to sygnał ostrzegawczy, który warto zbadać. Na szczęście podpisy cyfrowe pliku można zweryfikować w systemie Windows. Aby to zrobić, kliknij prawym przyciskiem myszy dowolny pobrany program i wybierz opcję „… Właściwości, następnie sprawdź zakładkę Podpisy cyfrowe.
uważane za Skróty plików To również przydatna kontrola bezpieczeństwa. Działa jak unikalny identyfikator plików, podobny do DNA. Programiści często publikują wartość skrótu wraz z linkami do pobrania, pobierając oprogramowanie z oficjalnych źródeł. Porównując opublikowany skrót z skrótem pobranego pliku, można sprawdzić, czy podczas pobierania nie zaszły żadne zmiany.
Utworzenie skrótu pliku w systemie Windows jest łatwiejsze niż się wydaje.
- Wejść Windows PowerShell W pasku wyszukiwania w menu Start wybierz Najlepsze dopasowanie.
- W programie PowerShell wpisz Get-FileHash, naciśnij spację, a następnie ścieżkę do pliku i naciśnij WchodzęMożesz skopiować ścieżkę pliku z paska adresu Eksploratora plików systemu Windows.
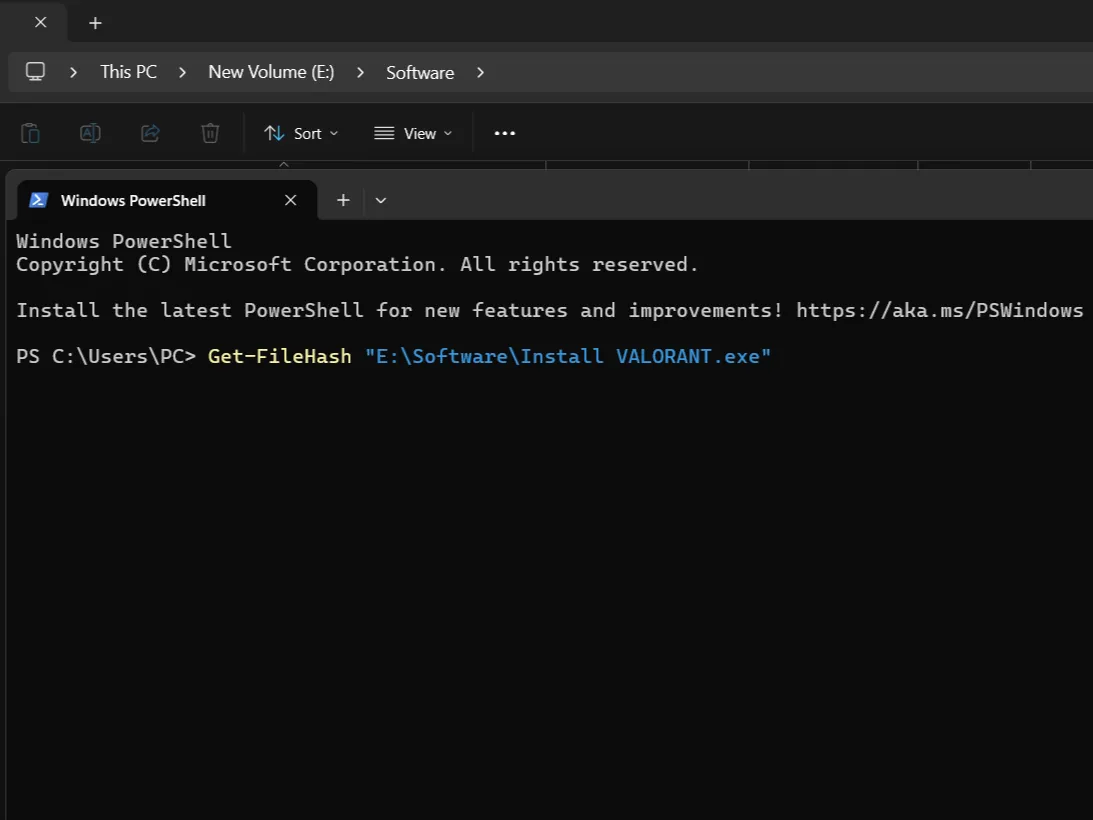
Porównaj ten wynik z opublikowanym hashem programisty – powinien być identyczny. Ten krok weryfikacji jest ważny w przypadku aktualizacji oprogramowania i narzędzi bezpieczeństwa, gdzie nawet drobne modyfikacje mogą wskazywać na manipulację.
2. Uruchamianie podejrzanych plików w środowisku piaskownicy
Czasami możesz natrafić na pliki, które wyglądają podejrzanie, ale mimo to musisz je otworzyć. Zamiast narażać system na ryzyko, rozważ uruchomienie ich w piaskownicy – lekkim środowisku graficznym przeznaczonym do testowania podejrzanego oprogramowania. Jeśli plik okaże się złośliwy, szkody ograniczą się do piaskownicy.
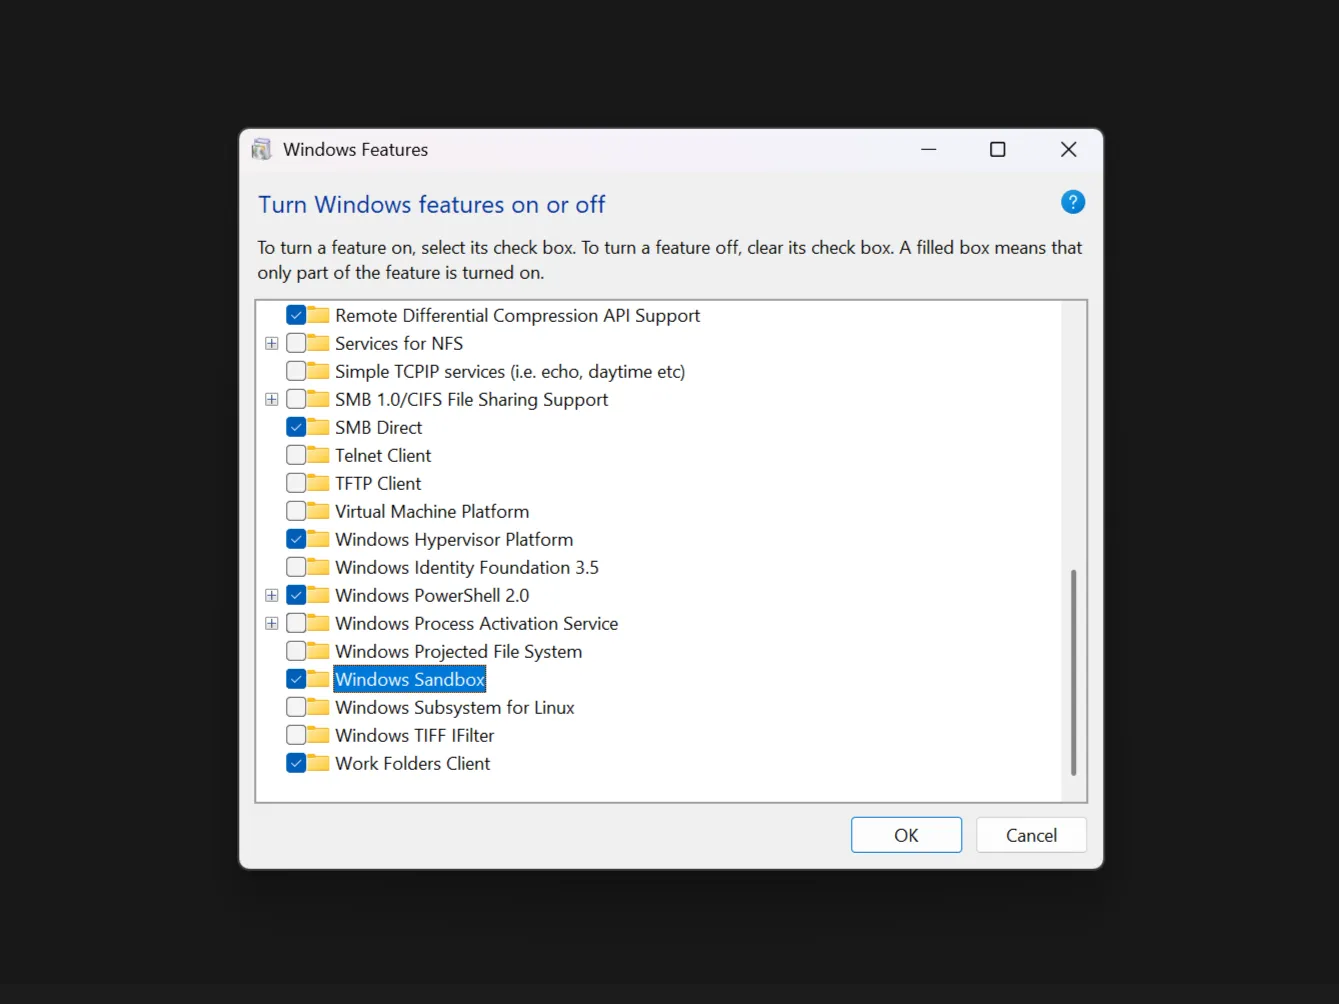
Jeśli masz system Windows 10 lub 11 Pro, możesz uzyskać bezpośredni dostęp do Windows Sandbox. Zajmie to tylko kilka minut. Włącz i skonfiguruj Windows Sandbox, zapewniając natychmiastową sieć bezpieczeństwa do testowania podejrzanych pobrań.
Nie masz systemu Windows Pro? Nie ma problemu, możesz go używać Bezpłatne narzędzia do testowania izolacji online, takich jak ANY.RUN i Hybrid Analysis. Narzędzia te umożliwiają przesyłanie plików i obserwowanie ich działania w bezpiecznym środowisku. Niektóre z nich potrafią nawet generować raporty pokazujące dokładnie, co plik próbował zrobić – uzyskać dostęp do sieci, zmodyfikować klucze rejestru, utworzyć ukryte pliki itd.
Po testach całe środowisko znika, zabierając ze sobą wszelkie potencjalne złośliwe oprogramowanie. Jeśli często testujesz nieznane pliki, rozważ skonfigurowanie maszyna wirtualna Można go dostosować, dzięki czemu można go łatwo zresetować po każdym użyciu, co zapewnia dodatkową warstwę bezpieczeństwa.
1. Unikaj wyłączania ostrzeżeń bezpieczeństwa lub SmartScreen.
Wszyscy to przeżyliśmy – spieszysz się, żeby coś zainstalować, a irytujące ostrzeżenia bezpieczeństwa wciąż wyskakują. „System Windows zabezpieczył Twój komputer”. „Ten plik może być niebezpieczny”. Pokusa kliknięcia Biegnij mimo wszystko Albo trwałe wyłączenie tych zabezpieczeń jest skutecznym rozwiązaniem, zwłaszcza gdy masz pewność, że plik jest bezpieczny.
Jednak te ostrzeżenia bezpieczeństwa istnieją nie bez powodu, ponieważ Windows SmartScreen i podobne funkcje ochrony chronią systemy przed infekcją. W rzeczywistości często wykrywają złośliwe oprogramowanie, którego tradycyjne programy antywirusowe nie wykrywają, ponieważ analizują reputację i wzorce zachowań, a nie tylko sygnatury plików. SmartScreen jest niezbędnym elementem ogólnej strategii bezpieczeństwa, zapewniając dodatkową warstwę ochrony przed nieznanymi zagrożeniami.
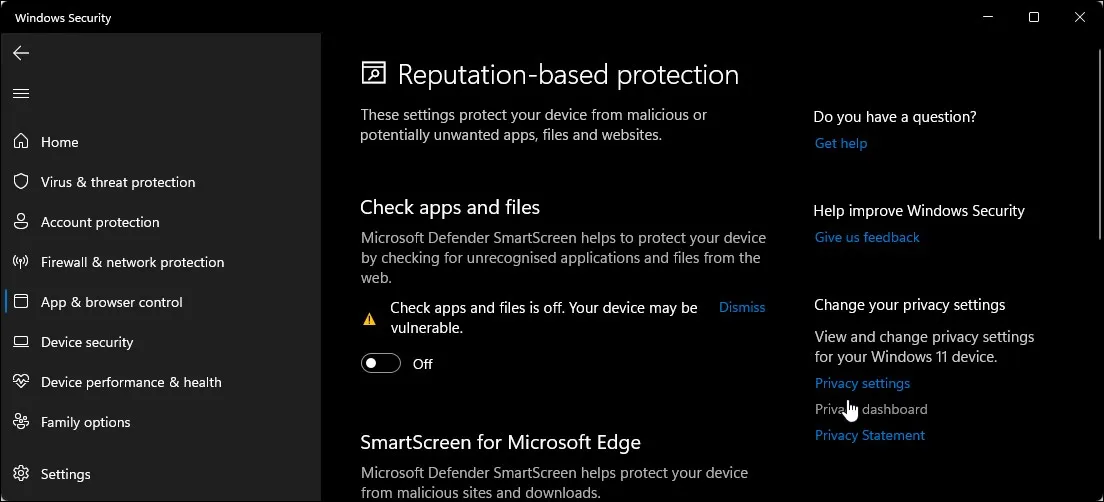
Zamiast wyłączać te zabezpieczenia, potraktuj te ostrzeżenia jako okazję do ponownego sprawdzenia pliku za pomocą powyższych metod. Pamiętaj: legalne oprogramowanie rzadko generuje wiele ostrzeżeń bezpieczeństwa. Jeśli widzisz wiele warstw alertów, zazwyczaj jest to wyraźny sygnał, że coś jest nie tak. Skanowanie podejrzanych plików za pomocą internetowych skanerów antywirusowych lub analiza ich w środowisku testowym (sandbox) może zapewnić dodatkowe bezpieczeństwo.