Windows 10 to system operacyjny Windows tak bezpieczny, jak zawsze. Dzięki stałemu strumieniowi automatycznych aktualizacji (nawet jeśli są one dostępne w wersji XNUMX), Jej sprawiedliwy udział problemów), z jednym z najlepszych Zawiera pakiety zabezpieczeń komputerowych Można więc śmiało powiedzieć, że korzystając z tego systemu operacyjnego nie masz się o co martwić.
Ale to nie znaczy, że można popadać w samozadowolenie. Świadomość zagrożeń bezpieczeństwa w systemie Windows 10 to najlepszy sposób na ich uniknięcie. Oto kilka najpoważniejszych luk w zabezpieczeniach systemu Windows, które nadal dotykają użytkowników.

Szybkie linki
CVE-2017-11882: Microsoft Office 2016
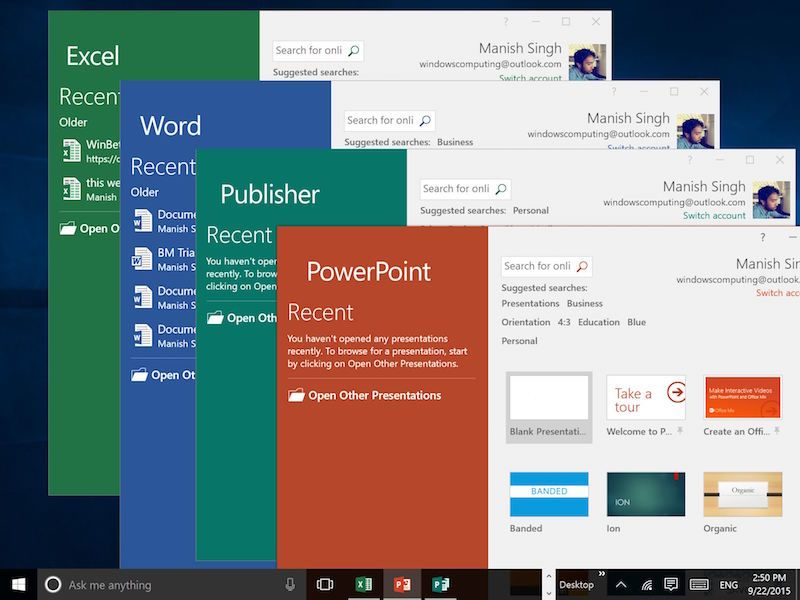
Wersja ta została opublikowana w 2017 r., ale problem istnieje już od 17 lat!
Luka w zabezpieczeniach pakietu Microsoft Office jest wykorzystywana do przejęcia kontroli nad komputerem w celu kopania kryptowalut, przeprowadzania ataków DDoS i innych niecnych celów. Samo posiadanie pakietu Microsoft Office nie może stanowić zagrożenia. Aby narazić komputer na atak, konieczne jest otwarcie złośliwego pliku podszywającego się pod dokument pakietu Microsoft Office. Po otwarciu uruchamia on skrypt programu PowerShell, który infekuje komputer.
Firma Microsoft załatała tę lukę w 2017 roku, więc użytkownicy systemów Windows 7–10 powinni być bezpieczni. Jeśli korzystasz ze starszego systemu operacyjnego Windows, możesz być narażony na ryzyko. Dlatego zaktualizuj system i nie pobieraj żadnych z tych szkodliwych plików.
CVE-2018-8174: Internet Explorer
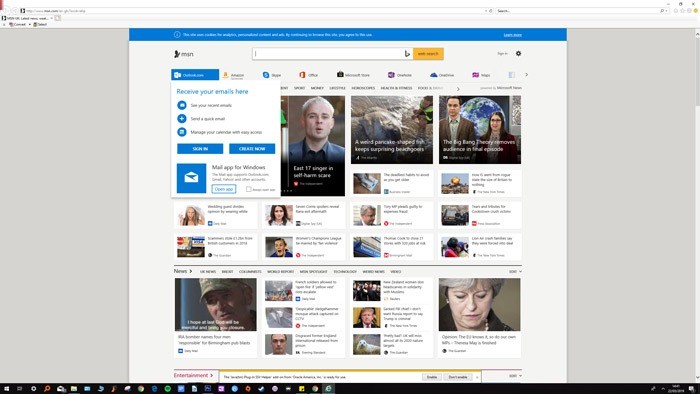
Ta luka, nazwana Double Kill, znajduje się w kodzie Microsoft VBScript i może zostać uruchomiona automatycznie za pośrednictwem przeglądarki internetowej Microsoft Internet Explorer. Działa ona w dowolnej wersji systemu Windows, chociaż Microsoft załatał ją dla systemów operacyjnych, które nadal ją obsługują, w maju 2018 roku.
Double Kill wykorzystuje lukę w pliku vbscript.dll, która umożliwia atakującemu dostęp do pamięci wirtualnej komputera. Jest to znane jako luka w zabezpieczeniach typu „użycie dostępu” (UAF), która umożliwia zdalne wykonanie złośliwego kodu poprzez uzyskanie dostępu do odczytu i zapisu pamięci wirtualnej komputera.
Czy trzeba dodawać, że nikt w ogóle nie powinien używać przeglądarki Internet Explorer?
CVE-2016-0189: Internet Explorer
A skoro już o tym mowa, w wycofanej przeglądarce Microsoftu istnieje starsza luka w zabezpieczeniach. Luka ta ujrzała światło dzienne w 2016 roku, kiedy została wykorzystana do ataku na kilka organizacji w Korei Południowej.
Podobnie jak poprzednia luka, ta wykorzystuje lukę w nieaktualnym pliku VBScript.dll w systemie Windows. Co szczególnie interesujące w tej luce, to fakt, że nie wymaga ona pobrania pliku, ale może zainfekować komputer, jeśli użytkownik trafi na zainfekowaną stronę internetową (zazwyczaj przekierowanie z legalnej witryny, która została zainfekowana).
Luka ta została naprawiona w przeglądarkach IE 9, 10 i 11, jednak nadal stanowi niepokojąco powszechny wektor ataku, ponieważ użytkownicy nie aktualizują swoich przeglądarek.
CVE-2018-4878: Adobe Flash
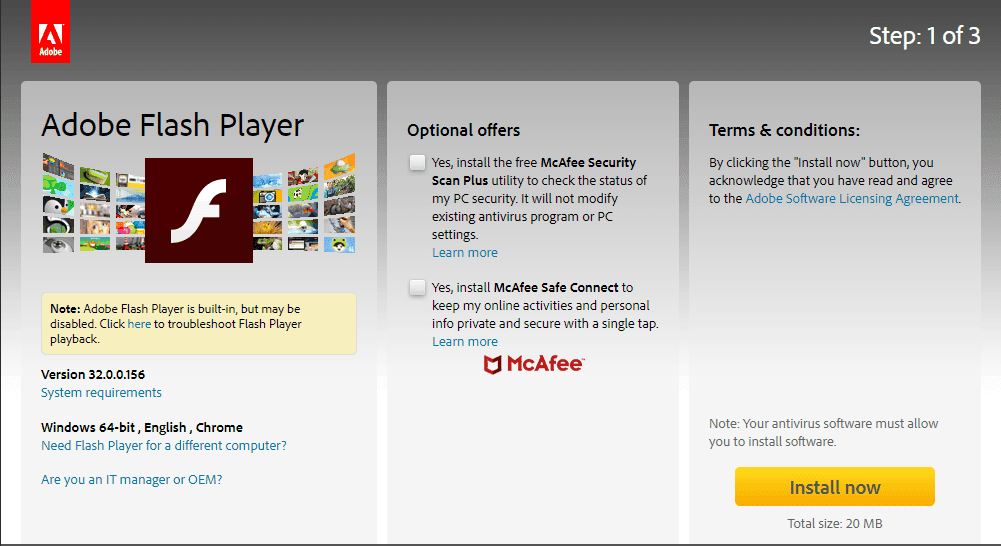
Kolejna poważna luka w zabezpieczeniach UAF została odkryta na początku 2018 roku i znajduje się w historycznie nieznanym programie Adobe Flash Player (przed wersją 28.0.0.161). Podobnie jak inne luki w zabezpieczeniach UAF, luka ta może umożliwić atakującemu wykonanie dowolnego kodu, a w efekcie wykonanie złośliwych poleceń w systemie.
Na co więc zwrócić uwagę? Blokowanie stron internetowych z treścią Flash oraz wiadomości e-mail z prośbą o obejrzenie filmów w formacie Flash. Firma Adobe załatała ten błąd wkrótce po jego odkryciu, ale nadal jest on szeroko wykorzystywany w zestawach exploitów, co dowodzi, że nadal przynosi on korzyści atakującym.
Lekcja, jaką można z tego wyciągnąć, jest taka, że należy aktualizować oprogramowanie. Adobe Flash Player Zawsze.
Wniosek
To tylko niektóre z głównych luk w zabezpieczeniach systemu Windows 10, o których warto wiedzieć. Ważne jest, aby nie panikować, ponieważ dopóki aktualizujesz system operacyjny i oprogramowanie oraz nie korzystasz z bardzo przestarzałych programów, takich jak Internet Explorer, wszystko powinno być w porządku. Oczywiście w systemie Windows 10 istnieje wiele mniejszych luk w zabezpieczeniach, ale istnieje niewielkie prawdopodobieństwo, że Cię dotkną lub wymierzą w Ciebie.
Jeśli chcesz być na bieżąco z najnowszymi zagrożeniami, możesz to zrobić pod adresem Szczegóły CVE.