Funkcja automatycznego wypełniania jest brana pod uwagę (autouzupełnianieJedną z drobnych funkcji, dzięki którym korzystanie z nowoczesnych komputerów wydaje się tak proste i bezproblemowe, jest możliwość automatycznego uzupełniania adresu e-mail i hasła po wejściu na stronę logowania. A gdy kupujesz coś online, dane Twojej karty kredytowej pojawiają się bezproblemowo, bez konieczności sięgania po portfel. To szybkie, wygodne i niewidoczne – dopóki tego nie przerwiesz.

Funkcja automatycznego uzupełniania oszczędza czas i wysiłek umysłowy, ale może być kopalnią złota dla hakerów, złośliwych witryn, a nawet botów, które wiedzą, jak ją wykorzystać do wycieku poufnych danych. Rozszerzenia Twojej przeglądarki mogą już widzieć Twoje hasłaDzięki funkcji automatycznego napełniania każdy może je zobaczyć, o ile warunki są odpowiednie.
Szybkie linki
Automatyczne napełnianie to pułapka absolutnej wygody.
Szybko, łatwo i po cichu ryzykownie

Funkcja autouzupełniania ma jeden cel: sprawić, by powtarzające się formularze były bezproblemowe. Zapamiętuje ona Twoje imię i nazwisko, adres, numer telefonu, dane logowania, a czasem nawet dane karty kredytowej, dzięki czemu nie musisz ich wpisywać ponownie za każdym razem, gdy natrafisz na znane pole. Dla większości z nas wydaje się to całkiem nieszkodliwe. W końcu przeglądarki takie jak Chrome, Edge, Firefox, Safari i inne szyfrują te dane i chronią je hasłem systemowym lub opcjonalnym hasłem głównym.
Problemem nie jest jednak intencja, lecz środowisko, w którym działa autouzupełnianie. Podczas odwiedzania witryny internetowej przeglądarka nie ma niezawodnego sposobu na rozpoznanie, które pola wprowadzania danych są prawidłowe, a które zostały wstawione przez złośliwe oprogramowanie. Autouzupełnianie działa w oparciu o nazwy i strukturę pól, a nie kontekst bezpieczeństwa. Oznacza to, że jeśli podejrzana witryna ukrywa niewidoczne pola lub skrypty za stroną, przeglądarka może je nieumyślnie wypełnić, ujawniając dane, którymi nigdy nie zamierzałeś się dzielić.
Innymi słowy, w większości przypadków autouzupełnianie nie jest na tyle inteligentne, by rozpoznać, kiedy jest oszukiwane. I możesz być pewien, że cyberprzestępcy wiedzą, jak to wykorzystać.
Niewidzialne pola, oczywiste konsekwencje
Jak złośliwe witryny internetowe zarabiają więcej, niż zarabiają
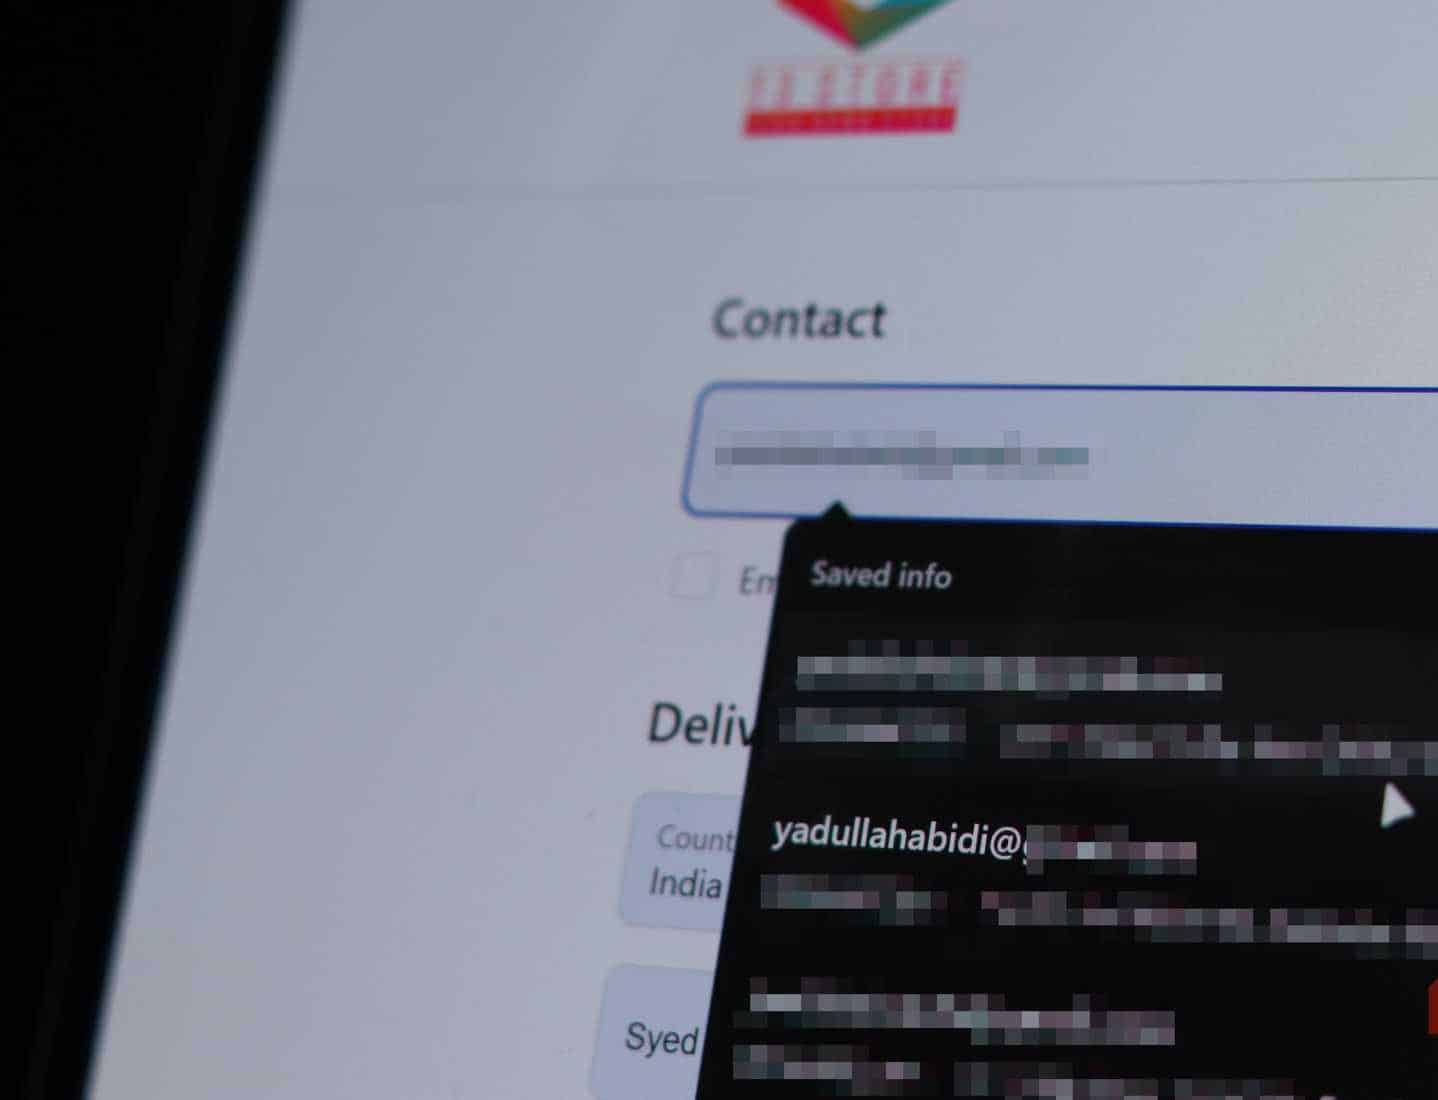
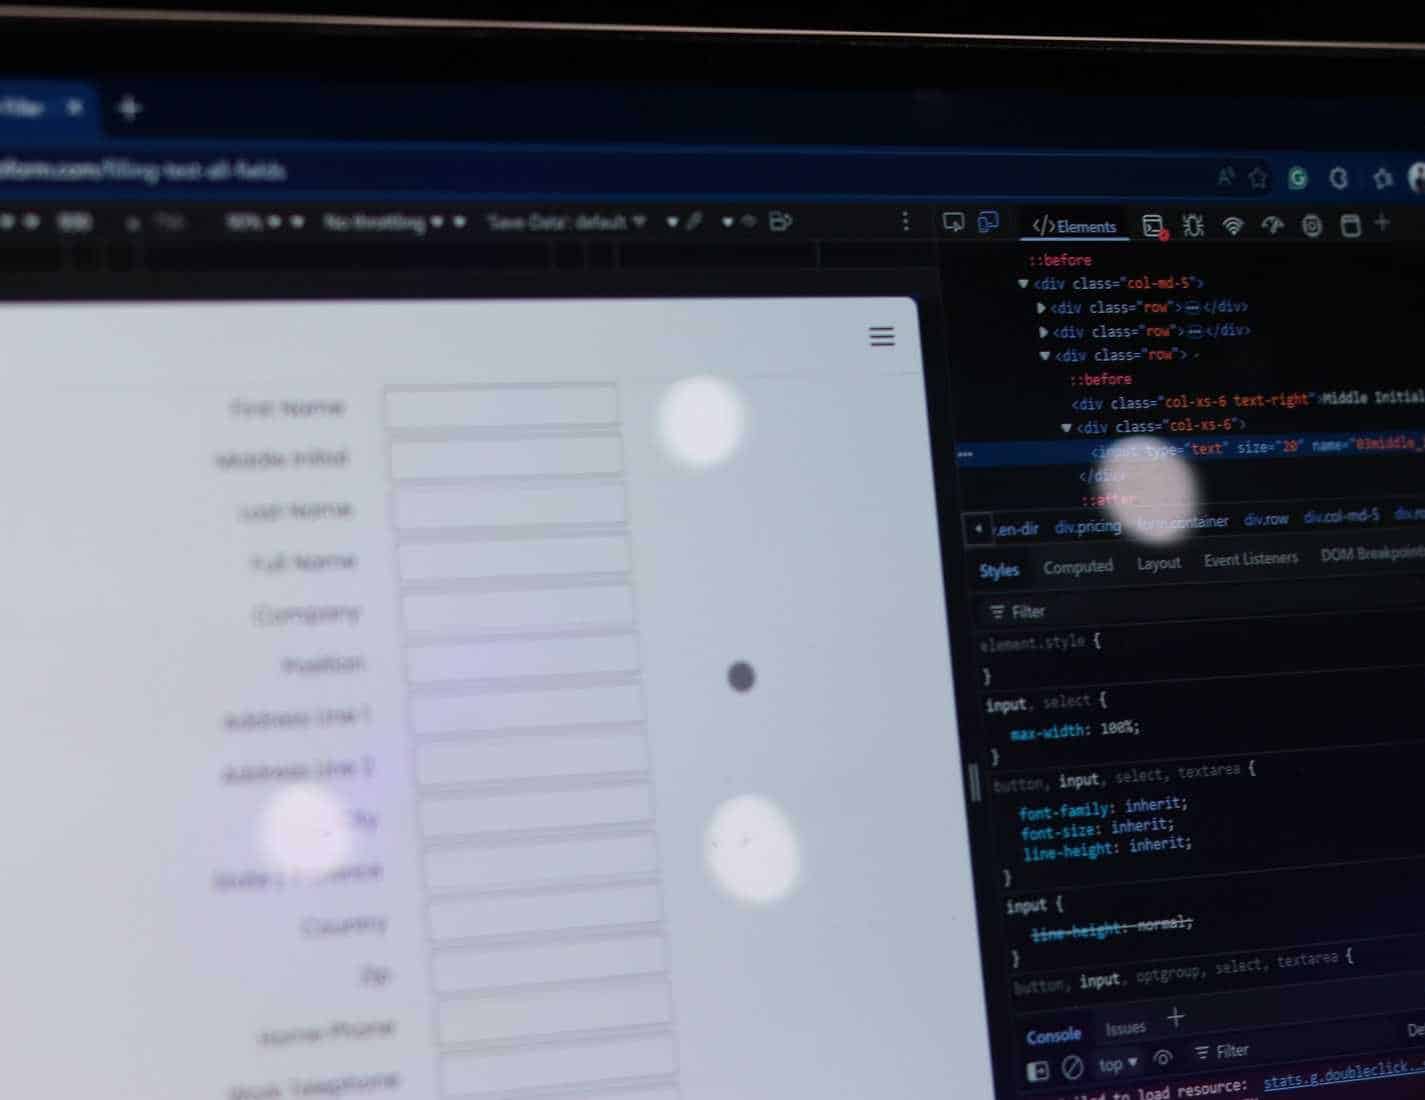
Najczęstsze ataki z autouzupełnianiem opierają się na prostej technice: ukrytych polach wprowadzania danych. Złośliwa strona internetowa może zawierać pola logowania, których nie widać – są one ukryte za pomocą CSS lub umieszczone poza ekranem. Funkcja autouzupełniania, gdy się uruchamia, wypełnia nie tylko widoczne pola adresu e-mail lub nazwy użytkownika, ale również te ukryte.
Jeśli te pola odpowiadają danym wrażliwym, takim jak adres, numer telefonu lub zapisane dane karty kredytowej, dane te mogą zostać dyskretnie przekazane atakującemu. Z drugiej strony, prawdopodobnie nie zobaczysz żadnych ostrzeżeń ani wyskakujących okienek; wszystko dzieje się w tle, zazwyczaj w czasie krótszym niż sekunda.
Co gorsza, przeglądarki różnią się sposobem obsługi autouzupełniania. Niektóre automatycznie wypełniają wszystkie pola po kliknięciu, podczas gdy inne wymagają wyraźnego potwierdzenia. Nawet te bezpieczniejsze mogą zostać zmanipulowane, jeśli JavaScript oszuka przeglądarkę i uwierzy, że pole jest prawidłowe. To luka w zabezpieczeniach, która jest nieodłączną częścią działania autouzupełniania, a niekoniecznie błąd programistyczny, który można naprawić.



Nawet menedżerowie haseł mogą paść ofiarą ataków.
Rozszerzenia przeglądarek nie są całkowicie niezawodne.
Menedżery haseł innych firm miały naprawiać słabości w automatycznym wypełnianiu w przeglądarce, co jest jednym z powodów Dlaczego nie należy korzystać z wbudowanego menedżera haseł w przeglądarceTo w pewnym stopniu pomaga, ponieważ główni menedżerowie haseł, tacy jak Bitwarden, 1Password i Dashlane, stosują bardziej rygorystyczne zasady automatycznego uzupełniania. Uzupełniają tylko znane adresy URL, wymagają ręcznego potwierdzenia użytkownika i szyfrują dane metodą end-to-end. Jednak nawet te aplikacje mogą paść ofiarą phishingu.
Dobrze zaprojektowana fałszywa strona logowania, wiernie imitująca prawdziwą, może oszukać menedżera haseł i automatycznie uzupełnić Twoje dane. Po przesłaniu te dane znikają. Najsłabszym ogniwem jest zawsze potwierdzenie użytkownika. Jeśli zaufasz niewłaściwej domenie lub klikniesz niewłaściwy przycisk, autouzupełnianie zadziała zgodnie z przeznaczeniem, ale dla niewłaściwej witryny.
Dodajmy do tego rosnącą liczbę rozszerzeń przeglądarek i skryptów międzywitrynowych, a automatyczne wypełnianie zaczyna wydawać się mniej wygodną funkcją, a bardziej ryzykiem czekającym na odpowiedni ciąg ataków.
Szyfrowanie nie ochroni Cię przed niewłaściwym kliknięciem.
Bezpieczne przechowywanie nie oznacza bezpiecznej dostawy.
Przeglądarki przechowują dane bezpiecznie, zazwyczaj chronione hasłem komputera lub hasłem synchronizacji. Do pewnego stopnia jest to prawdą, ale to, że dane autouzupełniania są zaszyfrowane, nie oznacza, że są nietykalne.
Na przykład w Chrome, jeśli ktoś uzyska dostęp do Twojego konta użytkownika lub zsynchronizuje Twój profil na innym urządzeniu, będzie mógł przeglądać wszystkie dane autouzupełniania i zapisane hasła bez konieczności uzyskiwania dodatkowych uprawnień. Systemy Windows i macOS dokładają wszelkich starań, aby zapobiegać tego typu dostępowi, ale złośliwe oprogramowanie nie przestrzega tych zasad. Po włamaniu do systemu zaszyfrowane dane autouzupełniania można stosunkowo łatwo wyodrębnić, odszyfrować i wysłać na zdalny serwer.
Ogólnie rzecz biorąc, bezpieczeństwo funkcji autouzupełniania jest tak silne, jak ogólne bezpieczeństwo urządzenia. Biorąc pod uwagę, jak często ludzie zostawiają komputery odblokowane, podłączone do publicznej sieci Wi-Fi lub zalogowane do przeglądarek w pracy, nie jest to zbyt pocieszające zabezpieczenie.
Wyłącz automatyczne wypełnianie i odzyskaj kontrolę
Wyłącz to, czego tak naprawdę nie potrzebujesz.
Wyłączenie autouzupełniania może początkowo wydawać się niewygodne, zwłaszcza jeśli zarządzasz wieloma kontami online. Dobra wiadomość jest taka, że nie musisz nagle z niego rezygnować. Możesz wyłączyć określone kategorie autouzupełniania, takie jak dane płatności i adresy, nadal korzystając z danych logowania zarządzanych przez zaufanego menedżera haseł. Przeglądarki zazwyczaj oferują również szczegółową kontrolę nad tym, które pola są zapamiętywane i kiedy są wypełniane.
Jeśli korzystasz z menedżera haseł, najlepiej skorzystać ze skrótów do ręcznego wypełniania zamiast autouzupełniania. Możesz też po prostu skopiować i wkleić podstawowe informacje z gotowego pliku notatek lub menedżera haseł.
Autouzupełnianie nie jest naruszeniem bezpieczeństwa, które tylko czeka, by się wydarzyć – to naruszenie bezpieczeństwa, które czeka na wykorzystanie. Sama technologia nie jest zła; po prostu działa w ramach systemu, który zakłada dobrą wolę ze strony sieci, co jest rzadko nagradzane w nowoczesnym internecie.