Jedno udane włamanie może kosztować Cię wszystko – Twoje dane, konto i spokój ducha. Dlatego porzuciłem SMS-y i kody uwierzytelniające, wybierając bezpieczniejszą alternatywę: fizyczny klucz bezpieczeństwa. Klucz bezpieczeństwa Obecnie uważa się, że najlepszą praktyką jest ochrona Ważne konta przed nieautoryzowanym dostępem, zwłaszcza w obliczu rosnących zagrożeń Cyberbezpieczeństwo.

Szybkie linki
Szybkie i łatwe logowanie za pomocą kluczy bezpieczeństwa

Przejście na klucz bezpieczeństwa całkowicie odmieniło mój sposób logowania – jest o wiele szybszy i łatwiejszy. Uwierzytelnianie dwuskładnikowe (2FA) było ogromnym problemem. Musiałem sięgnąć po telefon, znaleźć kod SMS (lub otworzyć aplikację uwierzytelniającą) i wpisać 6-cyfrowy kod, zanim wygaśnie. Ale teraz, dzięki kluczowi bezpieczeństwa, to wszystko należy już do przeszłości.
Teraz po prostu podłączam klucz bezpieczeństwa do komputera lub łączę się bezprzewodowo przez NFC (komunikacja bliskiego zasięgu), aby uwierzytelnić logowanie. To superbezpieczne i superszybkie rozwiązanie, więc nie muszę już czekać na opóźnione SMS-y ani martwić się o wpisanie złego kodu. Wystarczy jedno dotknięcie i już jestem zalogowany. Skonfigurowałem go dla wielu kont: e-mail, Instagram, X i innych. To tak, jakby jeden klucz otwierał wszystkie moje cyfrowe drzwi. *Uwaga: Korzystanie z klucza bezpieczeństwa to najlepsza praktyka bezpieczeństwa w zakresie ochrony kont.*
Najbezpieczniejsza metoda uwierzytelniania dwuskładnikowego (2FA)
Uwierzytelnianie dwuskładnikowe (2FA) dodaje dodatkową warstwę zabezpieczeń do Twojego konta, choć nie wszystkie opcje uwierzytelniania dwuskładnikowego są sobie równe. Kody SMS mogą zostać przechwycone, a (bezpieczniejsze) uwierzytelniacze aplikacji opierają się na oprogramowaniu, które może zostać naruszone w przypadku zgubienia, kradzieży lub włamania telefonu.
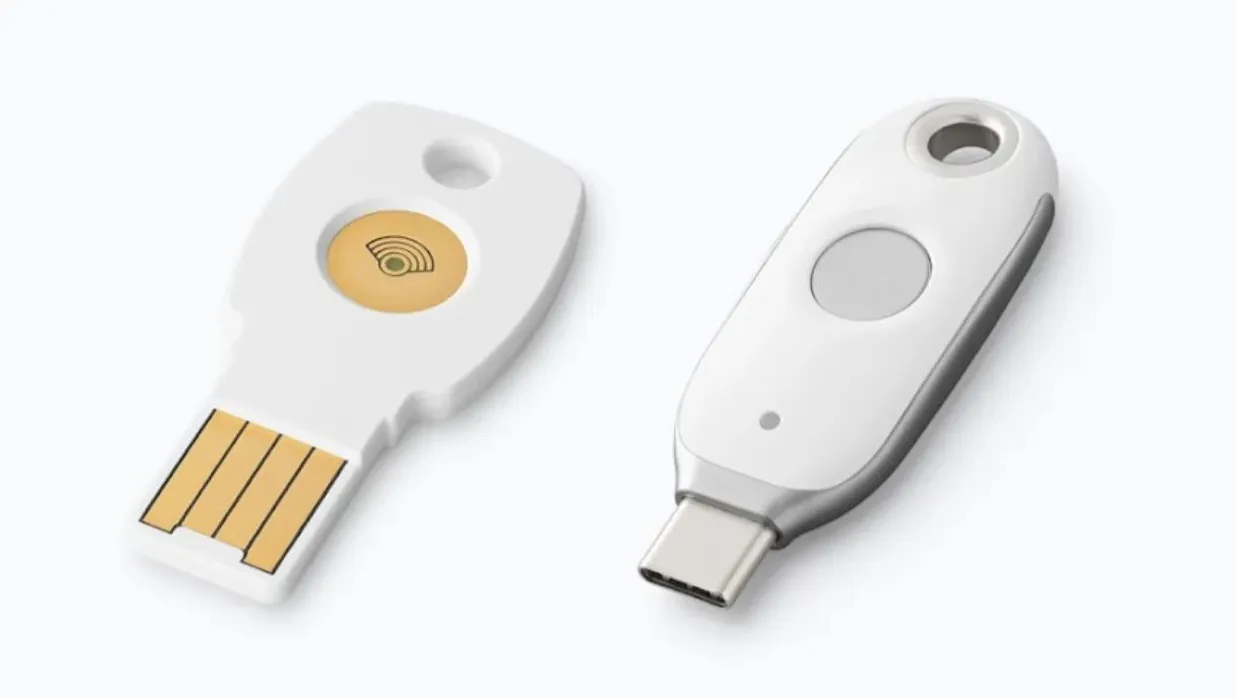
Klucze bezpieczeństwa wykorzystują jednak silne szyfrowanie i komunikują się tylko z legalnymi stronami internetowymi. Klucze te oparte są na standardach FIDO U2F i FIDO2 i szyfrują dane, aby zapewnić logowanie do legalnej witryny, a nie do fałszywej, której celem jest kradzież danych. Jeśli haker wprowadzi Cię na fałszywą stronę logowania, Twój klucz nie będzie działał. Takiego poziomu ochrony przed phishingiem nie zapewnia żadna inna metoda uwierzytelniania dwuskładnikowego.
Wielkie firmy, takie jak Facebook, X i Microsoft, używają kluczy bezpieczeństwa. Apple obsługuje teraz te klucze do Apple ID i uwierzytelniania dwuskładnikowego, podczas gdy Google używa ich wewnętrznie do zabezpieczania kont pracowników. Eksperci ds. cyberbezpieczeństwa i organizacje takie jak NIST i ENISA uważają fizyczne klucze bezpieczeństwa za złoty standard bezpieczeństwa kont.
Choć nie jestem łatwym celem, świadomość, że korzystam z tej samej ochrony, której ufają specjaliści od cyberbezpieczeństwa, daje mi prawdziwy spokój ducha.
Działa offline — nie wymaga telefonu



Kolejną cechą, którą uwielbiam w kluczu bezpieczeństwa, jest to, że działa całkowicie offline – bez telefonu. Nawet jeśli zgubię lub ukradnę telefon, nadal mam kontrolę nad swoimi kontami, ponieważ klucz nie jest z nim powiązany. Pamiętam, jak kiedyś w podróży rozładowała mi się bateria w telefonie. Z tradycyjnym uwierzytelnianiem dwuskładnikowym (2FA) zostałbym zablokowany, ale z kluczem bezpieczeństwa to już nie problem. Nie wymaga sygnału ani internetu, aby działać. Klucze bezpieczeństwa to silne rozwiązania uwierzytelniające oparte na standardzie FIDO2, zapewniające wysoki poziom bezpieczeństwa.
Mając klucz, mogę zalogować się na dowolnym urządzeniu, niezależnie od tego, czy jestem na wysokości 30,000 metrów, korzystając z Wi-Fi w samolocie, czy też wędruję w odległym miejscu bez zasięgu. To idealne rozwiązanie awaryjne, zapewniające bezpieczeństwo w każdym miejscu i o każdej porze. Nie trzeba instalować żadnych aplikacji, kombinować z kodami ani martwić się o baterie. Klucz bezpieczeństwa sam się wszystkim zajmie. Korzystanie z klucza bezpieczeństwa znacznie zmniejsza ryzyko ataków phishingowych i typu man-in-the-middle, co czyni go doskonałym wyborem do wzmocnienia bezpieczeństwa kont.
Ochrona przed oszustwami phishingowymi
E-maile phishingowe i fałszywe strony logowania są wszechobecne, a nawet doświadczeni użytkownicy czasami popełniają błędy. Dzięki standardowemu uwierzytelnianiu dwuskładnikowemu (2FA), jeśli wpiszesz kod na fałszywej stronie internetowej, atakujący może go natychmiast wykorzystać. Klucze bezpieczeństwa zostały jednak zaprojektowane tak, aby zapobiec temu koszmarnemu scenariuszowi. Wykorzystują one funkcję powiązania z źródłem (origin binding), co oznacza, że działają tylko na legalnych stronach internetowych. Jeśli więc połączę swój klucz z fałszywą stroną internetową podszywającą się pod mój bank, nie zadziała, ponieważ klucz wykryje, że coś jest nie tak i odmówi zalogowania.
Duże firmy z powodzeniem stosują klucze bezpieczeństwa, aby zwalczać phishing. Na przykład, według strony internetowej Krebs o bezpieczeństwieGoogle zmusiło wszystkich pracowników do korzystania z tego rozwiązania i od tego czasu nie odnotowano ani jednego incydentu phishingu na kontach służbowych. Cloudflare, inna duża firma technologiczna, padła ofiarą wyrafinowanego ataku phishingowego, który oszukał niektórych pracowników, ale atakujący nie mogli uzyskać dostępu do kont, ponieważ klucze bezpieczeństwa je zablokowały. To podkreśla wagę stosowania silnych protokołów bezpieczeństwa.
Te przykłady z życia codziennego dodają mi pewności siebie. Jeśli prosty klucz za 25 dolarów, taki jak… USB-C Yubikey Może zapobiec atakom phishingowym, których obawiają się nawet duże firmy technologiczne, i wystarcza, aby chronić mnie przed codziennymi oszustwami. Korzystanie z klucza bezpieczeństwa to jak zawsze aktywna tarcza antyphishingowa. Czuję się bezpieczniej, logując się do wrażliwych kont, takich jak e-mail czy konta bankowe, gdzie pojedynczy błąd phishingowy może mieć ogromne konsekwencje. Korzystanie z kluczy bezpieczeństwa to najlepsza praktyka bezpieczeństwa w zakresie ochrony wrażliwych danych.
Odporność na zagrożenia związane z podmianą kart SIM
Oprócz phishingu klucze bezpieczeństwa chronią mnie również przed: Ataki polegające na zamianie kart SIMZamiana karty SIM ma miejsce, gdy oszust nakłania operatora do przeniesienia Twojego numeru na swoją kartę SIM. Po uzyskaniu Twojego numeru może przechwycić Twoje kody SMS lub połączenia, co daje mu dostęp do kont korzystających z uwierzytelniania dwuskładnikowego (2FA) za pośrednictwem wiadomości tekstowych.
Odnotowano głośne przypadki, takie jak włamanie na konto prezesa Twittera Jacka Dorseya poprzez podmianę kart SIM. Niektórzy inwestorzy kryptowalutowi stracili również znaczne sumy pieniędzy po kradzieży numerów telefonów. Słuchanie tych historii było przerażające – wyjaśnił, Zabezpieczenia oparte na SMS-ach nie są pewne. Jak kiedyś myślałem.
Klucze bezpieczeństwa są jednak całkowicie odporne na podmianę karty SIM. Ponieważ mój klucz nie jest powiązany z moim numerem telefonu ani operatorem, haker nie ma możliwości przekierowywania. Oszust nie może zadzwonić do mojego operatora i podmienić mojego klucza, tak jak robi to z kartą SIM. Musiałby dosłownie ukraść urządzenie, a nawet wtedy nadal potrzebowałby mojego hasła lub kodu PIN na kluczu.
Dlatego eksperci ds. cyberbezpieczeństwa twierdzą, że najlepszym sposobem na odparcie ataków telefonicznych jest unikanie polegania na telefonie. Klucz bezpieczeństwa właśnie to umożliwia.*Ogłoszenie: Użycie klucza bezpieczeństwa znacznie zmniejsza ryzyko nieautoryzowanego dostępu do Twoich kont.*