Większość oszustw internetowych wciąż koncentruje się na jednym celu: kradzieży hasła. Nauczyliśmy się uważać na fałszywe strony logowania, podejrzane linki i pilne e-maile z prośbą o „weryfikację” danych logowania.

Nowa fala ataków na konta Microsoft działa jednak inaczej. Ofiary logują się do prawdziwej witryny Microsoft, korzystają z legalnych zabezpieczeń, a nawet pomyślnie przechodzą uwierzytelnianie wieloskładnikowe – a mimo to atakujący nadal uzyskują dostęp.
Technologia ta, znana jako Phishing za pomocą kodu urządzeniaW ogóle nie kradnie hasła. Zamiast tego, oszukuje Cię i nakłania do samodzielnego udzielenia dostępu, używając autorskiego systemu uwierzytelniania firmy Microsoft, dokładnie tak, jak go zaprojektowano.
Szybkie linki
Logowanie się za pomocą kodu urządzenia jest naprawdę przydatne
Możliwe, że używałeś go już kilka razy wcześniej
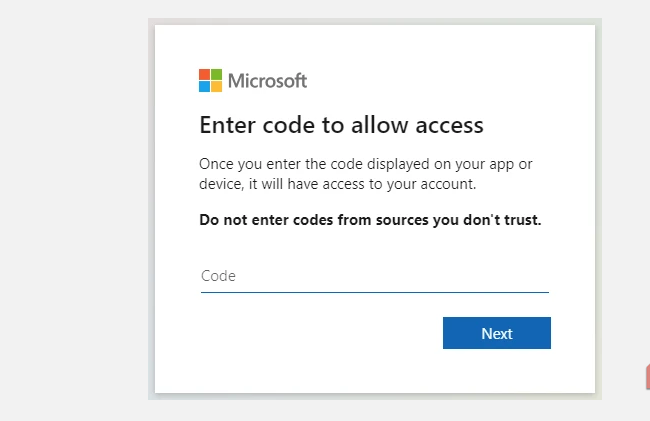
Microsoft, podobnie jak inne duże firmy technologiczne, wspiera coś, co nazywa się Przepływ autoryzacji urządzeniaNazywa się to również logowaniem za pomocą kodu urządzenia. Najczęściej jednak dzieje się tak, gdy na urządzeniach wyświetla się pasujący kod logowania zamiast pełnej strony logowania, który należy wpisać lub dopasować, aby dokończyć proces logowania.
To naprawdę przydatne, zwłaszcza na urządzeniach, które nie wyświetlają pełnej strony logowania, lub w sytuacjach, gdy łączysz się z urządzeniem o ograniczonej funkcjonalności. Na przykład, mogłeś natknąć się na te ikony na swoim smart TV lub łącząc się z telewizorem w pokoju hotelowym – oba są doskonałymi przykładami.
W większości przypadków ten proces jest całkowicie bezpieczny i nie niesie ze sobą żadnego zagrożenia. Jednak wszystko się zmienia, gdy wykorzystywana jest konkretna luka w zabezpieczeniach.
Legalne funkcje mogą zostać wykorzystane przeciwko Tobie
Wykorzystuje powszechne założenie
Logowanie za pomocą kodu urządzenia jest niezwykle wygodne. Jednak może zostać wykorzystane, ponieważ logowanie za pomocą kodu urządzenia automatycznie zakłada, że to osoba, która wprowadziła kod, zainicjowała żądanie. To właśnie w tym miejscu proces częściowo zawodzi.
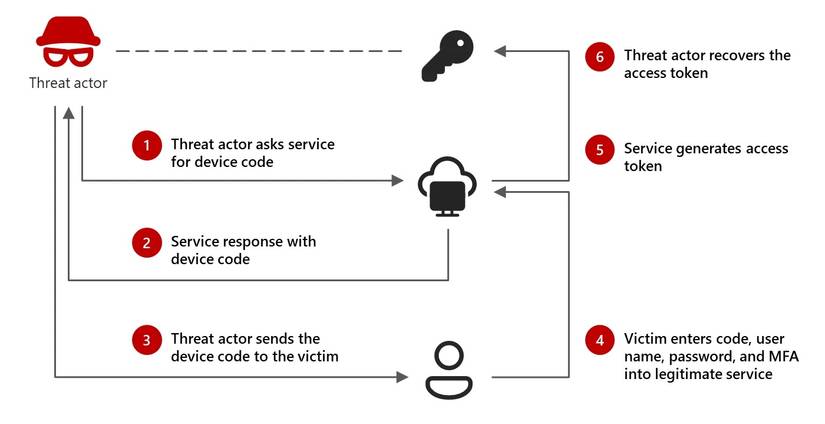
Jeśli atakujący zna Twój adres e-mail lub inne znane dane kontaktowe, może zainicjować żądanie logowania z własnego urządzenia, rozpoczynając unikalną sesję. Następnie Microsoft (i inne firmy technologiczne) generują legalny token urządzenia powiązany z tą sesją.



Tu właśnie sprawy się komplikują. Zamiast próbować go wykorzystać samodzielnie, atakujący może wysłać kod bezpośrednio do Ciebie, podszywając się pod inny proces. Wiele z nich wykorzystuje znane taktyki phishingu:
- Alert bezpieczeństwa zgłaszający podejrzaną aktywność
- Pilna informacja od Microsoft 365
- Wiadomości z Teams lub wiadomości od pomocy technicznej IT
- Prośby biznesowe lub inne dotyczące poczty e-mail
Żądanie kieruje Cię na oficjalną stronę logowania Microsoft i prosi o wprowadzenie podanego kodu w celu „zabezpieczenia” lub „zweryfikowania” konta. Tu rozpoczyna się kolejny etap ataku. Nie odwiedzasz fałszywej strony logowania ani sprytnie zaprojektowanego portalu phishingowego: to prawdziwa strona logowania Microsoft, a weryfikacja uwierzytelnienia jest prawdziwa.
Podajesz kod swojego urządzenia, aby zalogować się jak zwykle, akceptujesz prośbę i czujesz, że zabezpieczyłeś swoje konto. W rzeczywistości jednak uwierzytelniasz atakującego i przekazujesz mu klucze do konta.
Przez cały proces Twoje hasło nigdy nie jest ujawniane, mimo że to Ty przekazujesz nam swoje konto.
Dlaczego oszustwo polegające na logowaniu za pomocą kodu urządzenia jest tak skuteczne?
Wszystko kręci się wokół tradycji
Największym problemem związanym z oszustwami polegającymi na logowaniu za pomocą kodu urządzenia jest to, że wykraczają one poza większość tradycyjnych taktyk phishingu. Phishing zazwyczaj obejmuje sklonowaną stronę logowania, podobną stronę logowania lub system przechwytujący dane uwierzytelniające.
Oszustwo polegające na wyłudzaniu kodu urządzenia omija wszystkie te zabezpieczenia, sprawiając, że wszystko wygląda legalnie i wiarygodnie. Cóż, nawet nie sprawia wrażenia „legalnego” – w rzeczywistości takie jest, ponieważ korzystasz z procesu uwierzytelniania firmy Microsoft. Całe oszustwo działa, ponieważ wszystko działa dokładnie tak, jak powinno; po prostu zostało to dla Ciebie nieco odwrócone.
Co więc może zyskać atakujący, wykorzystując Twój token dostępu?
Oczywistym jest, że posiadanie poparcia atakującego jest złą sytuacją.
Po zakończeniu uwierzytelniania Microsoft wydaje token dostępu, który służy jako tymczasowy dowód weryfikacji logowania. Funkcjonalnie system zakłada, że posiadacz tokena potwierdził już swoją tożsamość, umożliwiając w ten sposób dostęp bez konieczności wielokrotnego żądania danych uwierzytelniających.
Odpowiedź zależy zatem od tego, co atakujący może faktycznie zyskać dzięki atakowanemu kontu. Na przykład, jeśli Twoje konto Outlook stanie się celem ataku, atakujący może uzyskać dostęp do Twojej poczty e-mail, a w konsekwencji do innych usług powiązanych z tym adresem (poprzez resetowanie haseł, dostęp do kodów 2FA itp.).
Jeśli jednak celem ataku stanie się Twoje konto w Teams, atakujący może uzyskać dostęp do konta w Teams Twojej firmy i danych na nim przechowywanych.
Jak więc chronić się przed phishingiem polegającym na wykorzystaniu kodu urządzenia?
Stała czujność, która nigdy się nie kończy
Ostatecznie najlepszą obroną przed atakami na urządzenia oparte na kodzie jest próba zrozumienia, jak tak naprawdę działa logowanie do urządzenia. Nawet podstawowa znajomość procesów logowania do urządzenia będzie stanowić ochronę. Z tego ataku phishingowego.
Krótko mówiąc, kody logowania do urządzenia powinny pojawiać się tylko wtedy, gdy sam zainicjujesz logowanie na innym urządzeniu. Microsoft nie wyśle Ci losowego kodu zabezpieczającego Twoje konto, podobnie jak nigdy nie wyśle Ci wiadomości e-mail z prośbą o podanie hasła, potwierdzenie kodu uwierzytelniania dwuskładnikowego (2FA) itp.
Nie chodzi tylko o Microsoft. Żadna firma, technologiczna czy inna, nie powinna Cię prosić o te informacje. Są one prywatne i należą wyłącznie do Ciebie.
W większości przypadków, aby wykryć oszustwa phishingowe, wystarczy zastosować się do podstawowych zasad bezpieczeństwa:
- Nigdy nie wpisuj kodu logowania przesłanego e-mailem, na czacie ani w wiadomości tekstowej.
- Nieoczekiwane prośby o uwierzytelnienie należy traktować w taki sam sposób, w jaki traktuje się prośby o podanie hasła.
- Jeśli otrzymasz monit MFA, którego nie wywołałeś, natychmiast go odrzuć.
- Regularnie sprawdzaj swoją aktywność logowania się do kont Microsoft pod kątem nieznanych Ci aplikacji lub sesji.
Pamiętaj, że kody uwierzytelniające to uprawnienia, a nie kroki weryfikacji. Jeśli proces się nie rozpoczął, to ktoś inny to zrobił.