Oszustwa są powszechne w naszym społeczeństwie i jeśli nie zachowasz ostrożności, możesz zgodzić się na przelew pieniędzy tylko dlatego, że e-mail wydaje się autentyczny. Oszuści doprowadzili do perfekcji sztukę tworzenia przekonujących logotypów, dopasowywania nazwy nadawcy do nazw dostawców i nadawania odpowiedniego poziomu pilności w temacie wiadomości. Ostatecznie potrafią oszukać nawet najsprytniejszych z nas.

Prawdziwy problem polega jednak na tym, że otrzymując wiadomość e-mail, zazwyczaj weryfikujemy jej autentyczność na podstawie tego, co jest widoczne. Kiedyś wspominałem o liście kontrolnej, którą warto stosować przed otwarciem plików PDF.Istnieje jednak szereg kryteriów, które należy sprawdzić, zanim uznamy wiadomość e-mail za autentyczną. Prawdziwe informacje, których należy szukać, często znajdują się w metadanych.
Szybkie linki
Pole „Od” nie dowodzi, kto wysłał wiadomość e-mail.
Uwierzytelnianie weryfikuje domenę, nie markę.
Naucz się nie ufać wyświetlanej nazwie, ponieważ w ogólnym rozrachunku tak naprawdę niczego ona nie dowodzi. Oczywiście, jest to zazwyczaj oczywiste, zwłaszcza jeśli korzystasz z Gmaila lub Outlooka, ale wynika to tylko z tego, jak większość tych klientów poczty e-mail jest zaprojektowana – wygoda jest w nich ważniejsza niż weryfikacja.
إن تلقي بريد إلكتروني يقول بوضوح “PayPal Security” لا يعني أن PayPal أرسله. قد يكون المرسل الفعلي [email chroniony]، مع استبدال حرف “L” الصغير في PayPal بالرقم “1”. يمكن أن يخدعك هذا إذا كنت في عجلة من أمرك. لرؤية المرسل الحقيقي، تحقق من رأس Od Adres e-mail nadawcy jest ujęty w nawiasy kątowe. Jednak sam ten fakt nie stanowi ostatecznego potwierdzenia autentyczności wiadomości. Należy zweryfikować źródło wiadomości. W Gmailu otwórz wiadomość, kliknij trzy kropki obok ikony odpowiedzi, a następnie kliknij Odpowiedz. Pokaż oryginałW programie Outlook dla komputerów stacjonarnych przejdź do Plik ->Właściwości ->Nagłówki internetoweW aplikacji Apple Mail przejdź do Zobacz ->Treść wiadomości ->Wszystkie nagłówkiNa stronie oryginalnej wiadomości istotne są trzy punkty danych: Nadawca, Ścieżka powrotna i Wyniki uwierzytelniania (wyniki SPF, DKIM i DMARC).
Wartości SPF, DKIM i DMARC powinny być PASSJednak samo to nie dowodzi autentyczności. Mówi jednak, że wiadomość e-mail została prawidłowo uwierzytelniona, co oznacza, że nadawca ma techniczną kontrolę nad domeną. Pamiętaj, że przestępca mógłby zarejestrować domenę paypa1-secure.com i gdyby skonfigurował SPF, podpisywał wiadomości za pomocą DKIM i wdrożył politykę DMARC, z powodzeniem ustanowiłby kontrolę techniczną.
Na tym poziomie głównym wskaźnikiem fałszywego e-maila jest niezgodność nagłówków (nadawcy, ścieżki zwrotnej, wyników SPF/DKIM). Upewnij się, że widoczny adres nadawcy jest zgodny z domeną w ścieżce zwrotnej i sprawdź, czy adresy IP SPF prowadzą do rzeczywistej domeny marki. Jeśli wszystkie te elementy zostaną zweryfikowane, istnieje duże prawdopodobieństwo, że e-mail nie jest fałszywy.
Twój klient poczty elektronicznej ciężko pracuje, aby wykrywać próby phishingu, jednak żaden filtr nie jest idealny. Wyrafinowane ataki, nowo zarejestrowane domeny i wiadomości e-mail przesyłane przez przejęte konta często omijają automatyczne zabezpieczenia..
Ciąg „Otrzymano” wskazuje, skąd faktycznie pochodzi wiadomość e-mail.
Każdy serwer pocztowy pozostawia po sobie ślady, których atakujący nie są w stanie kontrolować.
Gdy serwer pocztowy przetwarza wiadomość, dodaje wiersz „Received” na górze nagłówka. Atakujący może sfałszować wiersze „Received”, zanim wiadomość opuści system. Jednak serwer poczty przychodzącej również dodaje wiersz jako część ciągu „Received”. Tego dodatku atakujący nie jest w stanie sfałszować. W przypadku rozbieżności należy zachować podejrzliwość wobec wiadomości e-mail.
Te informacje nadal można zobaczyć na stronie widoku źródła wiadomości e-mail. Oto przykład pierwszej linijki „Odebrane”, w której dostawcy poczty e-mail akceptują:



Otrzymano: z a74-66.smtp-out.amazonses.com (a74-66.smtp-out.amazonses.com. [54.240.74.66]) przez mx.google.com
Ten przykład to linia wpisana przez Google, a nie ta dodana przez nadawcę. Informuje mnie po prostu, że Google otrzymało wiadomość e-mail z adresu IP 54.240.74.66 z adresu smtp-out.amazonses.com. Teraz, aby sprawdzić, czy to ma sens, muszę to sprawdzić w odniesieniu do innych widocznych nagłówków w wiadomości.
بالنسبة لهذه الرسالة بالتحديد، فإن المرسل المرئي في الرأس هو [email chroniony]. و Return-Path هو نطاق Amazon: amazonses.com. من المعلومات الأخرى التي تحققت منها سابقًا، يمكنني أن أرى أن SPF قد اجتاز هذا Amazon SES IP، 54.240.74.66، وأن DKIM قد اجتاز makeuseof.com. كل شيء متسق. من الشائع جدًا أن ترسل الشركات إشعارات باستخدام البنية التحتية لـ Amazon SES، لذلك تتوافق الصورة بأكملها.
Gdy wiadomość e-mail jest autentyczna, przechodzi ona przez ścieżkę routingu, która obejmuje:
- Uznana usługa pocztowa
- Uwierzytelnianie dopasowania serwera
- W łańcuchu nie ma przypadkowego dostawcy hostingu (musi to być uznana platforma usług poczty e-mail).
Fałszywe wiadomości e-mail zazwyczaj pozostawiają ślad – dostawca usług otrzymuje wiadomość z nieistotnego serwera VPS, obcej domeny lub adresu IP, który nie jest powiązany z reklamowanym nadawcą.
Choć generalnie wszystko to jest prawdą, należy pamiętać, że bardziej wyrafinowane ataki mogą również przechodzić przez zagrożone, legalne konta lub znane usługi w chmurze, więc brak tych sygnałów ostrzegawczych nie gwarantuje 100% legalności.
Zniekształcenia identyfikatorów wiadomości i kopert wskazują na leniwe lub masowe phishing.
Szczegóły infrastruktury rzadko kiedy odpowiadają podszywającej się marce.
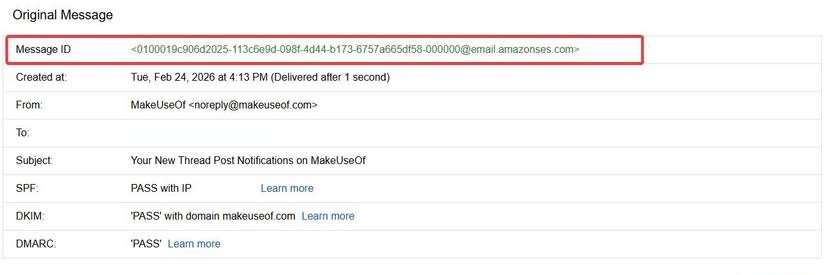
Pole Message-ID to kolejny ważny nagłówek, którego nie należy pomijać. To pierwszy element widoczny na stronie widoku źródłowego. Jest to globalnie unikalny identyfikator generowany przez serwer nadawcy wiadomości. Zazwyczaj ma on postać długiego ciągu znaków zakończonego komponentem @domain. Należy zwrócić szczególną uwagę na tę domenę.
Wiadomość z amazon.com powinna mieć identyfikator Message-ID kończący się domeną Amazon. Zamiast Amazon, ostrzeżeniem jest na przykład @cheapmailer.hosting123.net; nie ignoruj tego.
Istnieją jednak inne dowody w Message-ID, które pokazują, że wiadomość nie jest autentyczna:
- Brakuje całkowicie Message-ID.
- Formaty Message-ID są identyczne we wszystkich niezależnych wiadomościach phishingowych.
- رؤوس X-Mailer Stare lub dziwne.
- X-Originating-IP Termin „Exposed” odnosi się do hostingu mieszkaniowego lub hostingu o niskich kosztach.
Message-ID jest tak skutecznym narzędziem do wykrywania fałszywych wiadomości e-mail, ponieważ choć doświadczeni atakujący mogą sobie z nimi poradzić, masowy phishing często stawia na ilość wiadomości, a nie na ich wyrafinowanie.
Message-ID to jeden z najłatwiejszych do podrobienia kodów nagłówkowych dla atakujących, dlatego przekonujący Message-ID nigdy nie powinien być uważany za dowód autentyczności; jego wartość polega niemal wyłącznie na wykrywaniu leniwych lub zautomatyzowanych kampanii phishingowych, które nie zawracają sobie głowy jego odpowiednim dostosowaniem.
Połączenie trzech tytułów
Wspólnym mianownikiem trzech opisanych przeze mnie tytułów jest to, że wszystkie odnoszą się do sposobu przekazywania przekazu. Nie biorą pod uwagę sposobu prezentacji przekazu. Element przekazu jest jednak kluczowy, ponieważ prezentację można łatwiej powtórzyć. Ponadto elementy przekazu pozostawiają ślady, które służą jako wskaźniki autentyczności.
naturalnie, Jeśli otrzymujesz dużo niechcianych wiadomości, warto podjąć praktyczne kroki w celu ograniczenia ich ilości.Bo im jest ich więcej, tym większa szansa, że coś między nimi wypadnie.