Pierwszy raz, gdy system Windows usunął mój wpis startowy Linuksa, stało się to nagle; bez żadnego błędu, ostrzeżenia czy komunikatu o błędzie. Wystarczyło, że zaktualizowałem system Windows, a po uruchomieniu komputer uruchomił się automatycznie. To było tak, jakby Linux nigdy nie był zainstalowany na komputerze. Wszystkie partycje pozostały nienaruszone, ale oprogramowanie układowe nie.

Podwójny start jest łatwyJednak te systemy współdzielą jedną partycję systemową EFI, modyfikują zmienne rozruchowe UEFI, obsługują zabezpieczenia z włączonym modułem TPM i zarządzają systemami plików, które nie do końca sobie ufają. Traktowanie tego jak zwykłej instalacji może być kosztowne.
Szybkie linki
Brak kopii zapasowej i zrozumienia partycji systemowej EFI
Ta mała partycja FAT32 decyduje o tym, co zostanie uruchomione.

Partycje systemowe EFI zazwyczaj mają rozmiar od 100 MB do 512 MB i na nowoczesnych komputerach są zazwyczaj sformatowane w systemie FAT32. Pojawia się ona jako partycja systemowa EFI w Zarządzaniu dyskami systemu Windows, a system Linux ładuje ją w... / boot / efiW tej sekcji znajdziesz przewodnik. EFIMicrosoftBootPo zainstalowaniu Ubuntu, przewodnik EFIubuntuSekcje systemowe EFI obejmują Menedżera rozruchu systemu Windows oraz pliki binarne EFI programu GRUB; należy je pobrać z tej witryny przed uruchomieniem systemu operacyjnego.
Jednak oprócz plików przechowywanych w ESP, łańcuch rozruchowy opiera się na prawidłowych identyfikatorach partycji, ponieważ plik grub.cfg, czyli plik konfiguracyjny GRUB, odwołuje się do UUID (Universally Unique Identifier). UUID jest kluczowy, zwłaszcza w przypadku klonowania dysków, wymiany dysków SSD lub zmiany układu partycji. ESP pełni funkcję czegoś więcej niż tylko kontenera plików. Wraz ze zmiennymi UEFI NVRAM przechowywanymi w oprogramowaniu sprzętowym, stanowi integralną część systemu rozruchowego.
Próba naprawienia wadliwego środowiska multiboot poprzez ponowną instalację GRUB-a przy użyciu bezpośredniego napędu USB i chroot Samo w sobie jest niekompletne. Podczas poważnego odzyskiwania komputera, oprócz nadpisania plików ESP, system Windows modyfikuje również zmienne UEFI oprogramowania układowego. Ten proces zmienia priorytety menedżera rozruchu systemu Windows, co sprawia, że po naprawie konieczne jest sprawdzenie kolejności rozruchu BIOS/UEFI, ponieważ samo przywrócenie plików nie przywraca kolejności rozruchu oprogramowania układowego.
Dla mnie idealnym rozwiązaniem jest dwukrotne utworzenie kopii zapasowej samej partycji ESP: raz tylko dla systemu Windows, a następnie po upewnieniu się, że dual boot działa poprawnie. Oto jak to działa: tworzenie kopii zapasowej, modyfikacja, a następnie ponowne tworzenie kopii zapasowej. W momencie wystąpienia problemu mogę użyć... Clonezilla Aby przywrócić obraz ESP przed potwierdzeniem kolejności rozruchu w oprogramowaniu układowym, należy przywrócić partycję o rozmiarze od 100 do 512 MB. Jest to szybsza i bardziej niezawodna metoda niż ręczne tworzenie wpisów rozruchowych. Dopóki wykonujesz podwójny rozruch bez kopii zapasowej partycji ESP, kolejnym problemem może być po prostu aktualizacja.
BitLocker, Secure Boot i status TPM pozostawione bez zarządzania
Zabezpieczenia systemu Windows zakładają, że kontrolują łańcuch rozruchowy.
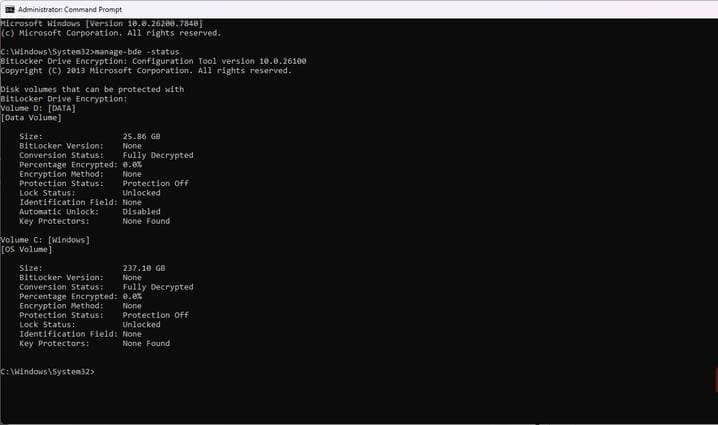
System Windows 11 zazwyczaj domyślnie włącza funkcję BitLocker w nowych i preinstalowanych systemach, zwłaszcza tych z modułem TPM 2.0, układem zabezpieczającym na płycie głównej komputera. BitLocker łączy odszyfrowywanie dysku z integralnością bootloadera i konfiguracją oprogramowania układowego – dwoma elementami, które są mierzone przed uruchomieniem systemu. System operacyjny zakłada, że doszło do manipulacji, gdy którykolwiek z tych parametrów zostanie zmieniony, w którym to momencie moduł TPM odmówi zwolnienia klucza woluminu podstawowego.
Chociaż możesz wybrać między wstrzymaniem a wyłączeniem funkcji BitLocker, istnieje między nimi zasadnicza różnica. Wstrzymanie jest tymczasowe i nie odszyfrowuje dysku ani nie odłącza go od modułu TPM. Z drugiej strony, wyłączenie jej powoduje całkowite odszyfrowanie i jest lepszym rozwiązaniem, jeśli musisz zmienić rozmiar partycji lub zmodyfikować konfigurację rozruchową. Aby sprawdzić stan funkcji BitLocker w systemie Windows, możesz uruchomić poniższe polecenie:
manage-bde -status
Wyłącz funkcję BitLocker, uruchamiając to polecenie: manage-bde -off C:
Kolejną warstwą, którą warto rozważyć, jest Bezpieczny Rozruch. Niektóre główne dystrybucje, takie jak Ubuntu, OpenSUSE i Fedora, obsługują podpisane bootloadery i mogą obsługiwać Bezpieczny Rozruch. Jednak niektóre inne dystrybucje nie mają podpisanego bootloadera i mogą nie działać poprawnie z Bezpiecznym Rozruchem. Nie można zagwarantować, jak zachowa się główne narzędzie do odzyskiwania po włączeniu Bezpiecznego Rozruchu. Wyłączyłem je przed instalacją. Nie oznacza to, że Linux nie może z nim współpracować, ale sprawia, że odzyskiwanie danych jest nieprzewidywalne.
Prawdziwe komplikacje związane z modułem TPM wynikają z zamiany dysków. Na niektórych komputerach, na których wymieniłem dyski SSD, system Windows nadpisał poprzedni kontekst rozruchu. Wymusza to uwierzytelnianie hasłem i zmienia priorytet rozruchu. W rezultacie, chociaż Linux nie został usunięty, przestał być pierwszy w kolejce. Unikaj zamiany ustawień TPM, Secure Boot ani zabezpieczeń oprogramowania układowego po zainstalowaniu obu systemów operacyjnych, ponieważ nie są to działania neutralne. Zamrożenie ustawień zabezpieczeń po zainstalowaniu obu systemów operacyjnych jest niezbędne dla stabilności.
Zakładając, że system Windows nie przepisze Twojego bootloadera
Aktualizacje funkcji i odzyskiwanie resetują priorytety UEFI
Aktualizacje wersji systemu Windows stwarzają problem. Proces ten zazwyczaj resetuje wpisy rozruchowe UEFI urządzenia. Chociaż aktualizacja pozostawia GRUB bez zmian, system Windows nie nadaje priorytetu GRUB w pamięci NVRAM oprogramowania sprzętowego. Stwarza to wrażenie, że Linux został wyczyszczony.
Odzyskiwanie systemu Windows może być bardziej destrukcyjne, ponieważ odbudowuje dane konfiguracji rozruchu w ESP, a wpisy EFI systemu Linux zostają nadpisane. Partycja zawierająca system Linux może pozostać nienaruszona, ale oprogramowanie układowe może nadal nie móc się do niej odwołać. Mimo zachowania danych, ścieżka rozruchu zostaje zniszczona.
Zazwyczaj wyłączam Szybkie uruchamianie na swoim komputerze.Jednym z problemów jest to, że ustawia flagi oprogramowania układowego, aby wykonać hybrydowy rozruch po zapisaniu jądra systemu Windows do pliku hibernacji. Ponieważ proces ten może ominąć standardowe wyświetlanie menu rozruchowego, wygląda to tak, jakby system pominął GRUB-a.
Trwała obrona przed zmianą priorytetów systemu Windows po istotnej aktualizacji może nie być możliwa. Każda wdrożona obrona powinna mieć charakter proceduralny: należy utrzymywać aktualną kopię zapasową systemu ESP, sprawdzać kolejność rozruchu po aktualizacjach funkcji i liczyć się z sporadycznymi zakłóceniami. Jedynym sposobem na przewidywalność podwójnego rozruchu jest założenie, że system Windows nie będzie utrzymywał współdzielonej infrastruktury rozruchowej.
Nie należy lekceważyć partycji i współdzielonych systemów plików
Zmiana rozmiaru i przestrzeni dyskowej NTFS w całym systemie operacyjnym wymaga dyscypliny.
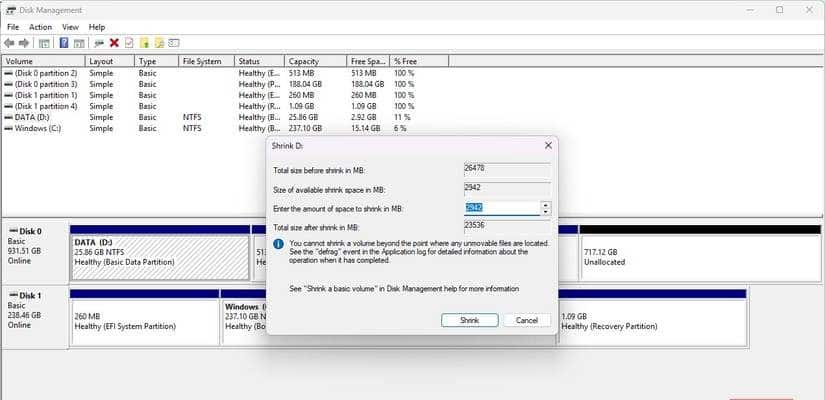
Bezpieczne zmniejszenie partycji systemu Windows jest niezbędne, co oznacza, że nie można zmienić rozmiaru systemu NTFS, jeśli nie jest on w stanie czystym. Funkcja szybkiego uruchamiania jest domyślnie włączona i zazwyczaj pozostawia system NTFS w stanie półhibernacji, co zwiększa ryzyko uszkodzenia. Należy wyłączyć funkcję szybkiego uruchamiania, hibernację i całkowicie odszyfrować BitLocker; dopiero wtedy można bezpiecznie zmniejszyć partycję za pomocą Zarządzania dyskami systemu Windows. Zawsze uruchamiam później program chkdsk, aby upewnić się, że partycja jest bezpieczna.
System Windows składa się z czterech sekcji, na które należy zwrócić uwagę:
- Partycja systemowa EFI (FAT32)
- Sekcja zastrzeżona firmy Microsoft (ukryta, około 16 MB)
- Windows C: (NTFS)
- Czasami partycja odzyskiwania systemu Windows
Zarezerwowaną partycję Microsoft można zobaczyć w narzędziach Linuksa, ale w systemie Windows jest ona ukryta. Teoretycznie można ją usunąć. Jeśli jednak nie do końca rozumiesz zasady zarządzania dyskami w systemie Windows, jej usunięcie może być poważnym błędem, ponieważ jest ona integralną częścią niektórych operacji dyskowych i obsługuje metadane.
Podczas odzyskiwania danych system Windows prawdopodobnie potraktuje partycje ext4 lub Btrfs jako nieoznaczone, ponieważ ich nie rozumie. NTFS to praktyczne rozwiązanie w przypadku współdzielonych danych. Jeśli jednak system Windows zostanie wyłączony, a system Linux zamontuje tę partycję NTFS do odczytu i zapisu, może dojść do uszkodzenia. Najlepszym rozwiązaniem jest wykonanie prawdziwego wyłączenia systemu Linux przed ponownym uruchomieniem, bez użycia opcji „Szybkiego uruchamiania”..
Gdzie zawodzi funkcja dual boot?
W przypadku niepowodzenia podwójnego rozruchu często napotykane są ograniczenia oprogramowania układowego, szyfrowania i systemu plików. W takich sytuacjach należy podjąć dodatkowe środki ostrożności. Można uniknąć katastrofy, tworząc kopię zapasową ESP, zatrzymując stan zabezpieczeń oprogramowania układowego, oczekując na zresetowanie kolejności rozruchu przez system Windows i prawidłowo obsługując system plików NTFS.