Zbliża się połowa 2026 roku, czyli konkretny termin związany z funkcją bezpiecznego rozruchu systemu Windows, który może Cię dotyczyć. Przed załadowaniem systemu Windows funkcja Bezpiecznego rozruchu sprawdza proces uruchamiania systemu.Aby to jednak zrobić, potrzebne są certyfikaty szyfrowania, a niestety wiele z tych starych certyfikatów Secure Boot wygasa w czerwcu 2026 r.

Oznacza to, że systemy, które nie zmigrują na czas, mogą nie być w stanie zaakceptować przyszłych aktualizacji na poziomie rozruchu. Na komputerach, na których przyszłe aktualizacje oprogramowania układowego lub zabezpieczeń zależą od najnowszych certyfikatów Secure Boot, niektóre urządzenia mogą po prostu nie uruchomić się. Firma Microsoft rozpoczęła już wdrażanie nowszych certyfikatów, więc nie ma powodu do paniki. Ważne jest jednak, aby zrozumieć, jak to wszystko działa, aby uniknąć nieprzyjemnych niespodzianek.
Szybkie linki
Jaką funkcję pełnią certyfikaty Secure Boot podczas uruchamiania systemu Windows?
System zaufania decydujący o tym, czy komputer może zostać uruchomiony

Zanim sterowniki i oprogramowanie antywirusowe w ogóle zaczną działać, Secure Boot wykonuje swoją pracę. Za każdym razem, gdy uruchamiasz komputer, oprogramowanie układowe systemu korzysta z zestawu zaufanych certyfikatów przechowywanych bezpośrednio w oprogramowaniu UEFI, aby zweryfikować, czy kluczowe komponenty rozruchowe, a przede wszystkim Menedżer rozruchu systemu Windows, zostały podpisane przez zaufany urząd. Jeśli podpisu nie da się zweryfikować z zaufanym certyfikatem, proces rozruchu jest natychmiast przerywany.
Ta weryfikacja stanowi kluczowy etap w łańcuchu zaufania. Klucze prywatne firmy Microsoft podpisują komponenty rozruchowe systemu Windows, a odpowiadające im certyfikaty są przechowywane w bazie danych oprogramowania sprzętowego (DB) (Dependent Signatures Database). Certyfikaty te definiują zaufane programy ładujące do działania. Baza danych wymiany kluczy (KEK) zapewnia, że tylko zaufany podmiot może modyfikować autoryzowane programy ładujące, przechowując certyfikaty kontrolujące uprawnienia do aktualizacji bazy danych.
Kluczową kwestią jest to, że certyfikaty Secure Boot mają termin ważności. Po ich wygaśnięciu oprogramowanie układowe komputera nie może już polegać na wygasłych certyfikatach jako zaufanym punkcie odniesienia. Jest to celowy mechanizm bezpieczeństwa, mający na celu ograniczenie długoterminowego narażenia na wyciek lub nieaktualne klucze podpisu.
Certyfikaty, które wygasną
Starsze klucze podpisu firmy Microsoft, na których system Windows opierał się przez ponad dekadę
Wiele z tych certyfikatów zostało wydanych w 2011 r. i wygasną w 2026 r. Następujące certyfikaty zostaną wycofane i zastąpione:
| Okno wygaśnięcia | Certyfikat będzie stopniowo wycofywany. | Alternatywne certyfikaty | Co kontroluje ten certyfikat? |
|---|---|---|---|
| Czerwca 2026 | Microsoft Corporation KEK CA 2011 | Microsoft Corporation KEK CA 2023 | Autoryzuje aktualizacje baz danych zaufanych Secure Boot. |
| Czerwca 2026 | Microsoft UEFI CA 2011 | Microsoft UEFI CA 2023 i Microsoft Option ROM UEFI CA 2023 | Umożliwia uruchamianie bootloaderów, sterowników i opcjonalnych pamięci ROM. |
| Październik 2026 | Microsoft Windows Production PCA 2011 | Windows UEFI CA 2023 | Podpisuje Menedżera rozruchu systemu Windows i główne składniki rozruchowe |
Od czasu wprowadzenia systemu Windows 8 te trzy certyfikaty stanowią podstawę funkcji Bezpieczny rozruch na komputerach z systemem Windows. Certyfikat certyfikacji Microsoft UEFI CA 2011 jest zastępowany dwoma certyfikatami w celu zwiększenia dokładności zabezpieczeń. Chociaż nie można się spodziewać, że każdy system, który nie korzysta z najnowszych certyfikatów, nagle ulegnie awarii, może on zostać wykluczony z przyszłych aktualizacji lub zabezpieczeń funkcji Bezpieczny rozruch.
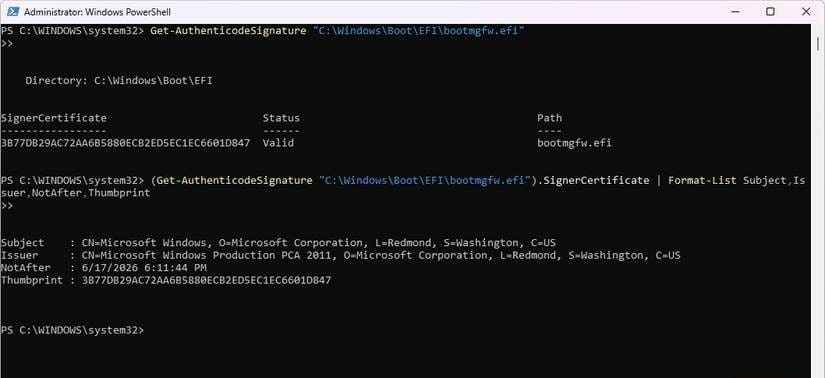
Aktualny certyfikat na komputerze możesz wyświetlić, uruchamiając następujące polecenie programu PowerShell: (Get-AuthenticodeSignature „C:WindowsBootEFIbootmgfw.efi”).SignerCertificate | Format-List Subject,Issuer,NotAfter,Thumbprint



Dlaczego komputery, których dotyczy problem, mogą przestać się uruchamiać po aktualizacji?
W jaki sposób przenoszenie i unieważnianie certyfikatów może podważyć zaufanie do startupu?
Jest mało prawdopodobne, że wystąpią awarie Secure Boot w dniu wygaśnięcia certyfikatów. Jednak aktualizacja oprogramowania układowego lub zabezpieczeń może wpłynąć na to, komu komputer jest gotów zaufać, i w takich przypadkach mogą wystąpić awarie. To zachowanie zaobserwowano po… Odpowiedź Microsoftu W przypadku bootkita BlackLotus UEFI, który umożliwiał uruchamianie złośliwych programów ładujących nawet w systemach, w których włączono funkcję Secure Boot.
Poprawka Microsoftu na tę lukę w zabezpieczeniach okazała się niewystarczająca. W ramach dokładniejszego śledztwa Microsoft rozpoczął wyłączanie podatnych na ataki komponentów rozruchowych. Zaostrzono również wymagania dotyczące bezpiecznego rozruchu.
Najnowsze certyfikaty z 2023 roku są teraz niezbędne do przyszłej ochrony i unieważniania Secure Boot. W praktyce oznacza to, że nawet jeśli komputer wydaje się działać idealnie, Secure Boot może zablokować uruchomienie, jeśli aktualizacja wymaga zaufania do nowszych certyfikatów, których nie posiada. Na tym etapie może Ci zostać tylko kilka opcji zwrotu..
W jaki sposób Microsoft migruje komputery do najnowszych certyfikatów Secure Boot
Automatyczne aktualizacje, zasady kwalifikowalności i powody pomijania niektórych urządzeń
Microsoft rozpoczął stopniowe wdrażanie, przed rokiem 2026, zaczynając od systemów, które określa jako „o wysokim poziomie zaufania”. Systemy te mają aktualne oprogramowanie układowe, stabilną historię aktualizacji i włączoną funkcję Bezpieczny rozruch. Kwalifikujące się systemy otrzymują nowy certyfikat za pośrednictwem usługi Windows Update, ale mogą go zainstalować tylko w połączeniu z oprogramowaniem układowym systemu.
Maszyny wirtualne (VM) z systemem Windows, które korzystają z funkcji UEFI Secure Boot, zazwyczaj opierają się na tym samym modelu zaufania i uzyskują certyfikację w tym samym procesie, co maszyny fizyczne. Dotyczy to również maszyn wirtualnych z systemami Hyper-V i Azure. Każda maszyna wirtualna, która nie zaakceptuje najnowszych certyfikatów, spotka ten sam los, co maszyny fizyczne.
Aktualizacje systemu Windows KB5074109 i KB5073455 na rok 2026 już rozpoczęły wdrażanie tych certyfikatów. Jednak ograniczenia oprogramowania układowego mogą oznaczać, że tylko procedury ręczne pozwolą ukończyć wdrożenie na niektórych urządzeniach.
Możesz uruchomić to polecenie w programie PowerShell, a ono potwierdzi wartość różną od zera Dostępne aktualizacje Twój komputer kwalifikuje się do otrzymywania aktualizacji certyfikatów: Pobierz-ItemProperty -Path „HKLM:SYSTEMCurrentControlSetControlSecureBoot” | Format-List
Co powinieneś zrobić już teraz, aby mieć pewność, że Twój komputer będzie nadal działał w 2026 roku?
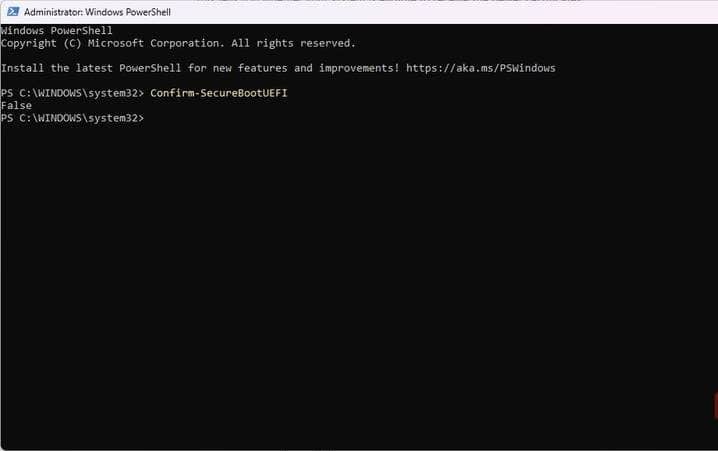
Teraz musisz zrobić dwie ważne rzeczy: upewnić się, że funkcja Bezpieczny rozruch jest włączona i że oprogramowanie układowe systemu jest aktualne. Narzędzie Informacje o systemie Windows może sprawdzić, czy funkcja Bezpieczny rozruch jest włączona. Jednak wszelkie aktualizacje oprogramowania układowego powinny pochodzić od producenta komputera lub platformy zarządzającej zwirtualizowanym oprogramowaniem układowym.
Jeśli Twój system kwalifikuje się do aktualizacji, aktualizacja zazwyczaj przebiega dyskretnie w tle. Należy zwrócić szczególną uwagę na urządzenia z ustawieniami dual-boot lub komputery z pozostałościami starego procesu rozruchu, ponieważ istnieje mniejsze prawdopodobieństwo, że zostaną one automatycznie wdrożone. Konieczne może być przejście do tej ścieżki rejestracji: HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlSecureBoot Ustawianie wartości rejestracji Dostępne aktualizacje Do wartości innej niż zero. Możesz rozważyć użycie bezpieczniejszego edytora do zmiany wartości rejestru..