Chociaż zainstalowane na komputerze oprogramowanie antywirusowe radzi sobie z większością złośliwego oprogramowania, niektóre infekcje wymagają bardziej zaawansowanych i skutecznych rozwiązań. Jeśli zmagasz się z uporczywą infekcją złośliwym oprogramowaniem, której nie możesz usunąć tradycyjnymi metodami, pendrive może być idealnym rozwiązaniem. Za pomocą specjalistycznych narzędzi uruchamiających się z pendrive'a możesz skanować system w poszukiwaniu i usuwać złośliwe oprogramowanie, nawet takie, które zakłóca działanie samego systemu operacyjnego Windows. Ta metoda jest szczególnie skuteczna, ponieważ pozwala oczyścić system od zewnątrz, uniemożliwiając złośliwemu oprogramowaniu stawianie oporu podczas usuwania.

Szybkie linki
5. Używaj specjalistycznego oprogramowania antywirusowego.
Jeśli na komputerze nadal można uruchomić system operacyjny i korzystać z niego, można spróbować usunąć złośliwe oprogramowanie z komputera za pomocą specjalistycznego oprogramowania antywirusowego. W zależności od rodzaju złośliwego oprogramowania, ta metoda może lub nie zadziałać. Jednak biorąc pod uwagę znaczny nakład pracy wymagany w przypadku innych metod usuwania złośliwego oprogramowania, warto spróbować.
Polecam zacząć od programu. MalwarebytesDziała podobnie do zwykłego oprogramowania antywirusowego i ma jeden z najwyższych wskaźników wykrywania złośliwego oprogramowania spośród wielu testowanych przeze mnie narzędzi antywirusowych. Malwarebytes oferuje również dodatkowe funkcje, takie jak narzędzie do usuwania danych osobowych, ochrona przed phishingiem, usuwanie adware, skanowanie cyfrowych śladów, a nawet VPN. Malwarebytes to doskonały wybór do skutecznego wykrywania i usuwania złośliwego oprogramowania, a także zapewniania kompleksowej ochrony urządzenia.
Jeśli używasz systemu Windows, narzędzie System Windows Malicious Software Removal Tool Warto również wypróbować program MSRT. To lekkie narzędzie zawarte w comiesięcznych aktualizacjach zabezpieczeń systemu Windows, ale można je również pobrać jako samodzielny program. Wyszukuje i usuwa złośliwe oprogramowanie oraz próbuje cofnąć wszelkie zmiany wprowadzone w systemie. MSRT to cenne uzupełnienie zwiększające bezpieczeństwo systemu operacyjnego Windows.
Narzędzie MSRT nie zastępuje jednak tradycyjnego programu antywirusowego. Ma ono być narzędziem uzupełniającym do wyszukiwania i usuwania znanych rodzin złośliwego oprogramowania. Jeśli zależy Ci na silniejszej ochronie przed złośliwym oprogramowaniem, narzędzie Microsoft Safety Scanner To również dobra opcja. To narzędzie zapewnia kompleksowe, dogłębne skanowanie systemu w celu wykrycia szerokiej gamy zagrożeń.
Na koniec, ale nie mniej ważne, możesz również wypróbować program Napraw USBZwłaszcza jeśli podejrzewasz, że złośliwe oprogramowanie może znajdować się na USB lub zewnętrznym dysku twardym. UsbFix przeprowadza szybkie skanowanie przy każdym uruchomieniu komputera i chroni dyski USB w czasie rzeczywistym. UsbFix to skuteczne rozwiązanie do ochrony urządzenia przed złośliwym oprogramowaniem przesyłanym przez urządzenia USB.
Będziesz musiał uruchomić te skanowania kilka razy, aby mieć pewność, że wykryją i usuną z systemu wszelkie złośliwe oprogramowanie. Niektóre złośliwe programy działają bardziej dyskretnie niż inne. Ich usunięcie wymaga większego wysiłku. Częste i kompleksowe skanowanie jest niezbędne, aby upewnić się, że wszystkie potencjalne zagrożenia zostały usunięte.
4. Użyj rozruchowego dysku USB do operacji ratunkowych
Jeśli Twój komputer nie uruchamia się poprawnie lub chcesz uniknąć jego uruchomienia, aby chronić dane przed kradzieżą i innymi problemami związanymi ze złośliwym oprogramowaniem, możesz spróbować wyczyścić go za pomocą rozruchowego dysku USB. Ta metoda jest niezbędna do ochrony Twoich danych.
Jednym ze skutecznych sposobów usunięcia złośliwego oprogramowania z komputera jest użycie rozruchowego dysku ratunkowego USB w celu przywrócenia systemu operacyjnego do stanu sprzed infekcji złośliwym oprogramowaniem. Z tego powodu Zawsze miej pod ręką dysk USB do odzyskiwania danych.I radzę ci zrobić to samo. Ten dysk stanowi twoją pierwszą linię obrony przed zagrożeniami cyfrowymi.



Jeśli Twój system operacyjny został zainfekowany złośliwym oprogramowaniem, rozwiązania antywirusowe lub antymalware prawdopodobnie nie będą w stanie całkowicie go wyeliminować. A nawet jeśli im się to uda, nie ma gwarancji, że złośliwe oprogramowanie zostało trwale usunięte. Hakerzy często wbudowują w złośliwe oprogramowanie mechanizmy przetrwania, które przywracają je do życia po usunięciu. Dlatego użycie rozruchowego dysku USB zapewnia czyste środowisko do skanowania i usuwania.
Rozważ użycie rozruchowego dysku USB Rescue Drive jako swojej cyfrowej apteczki. Poważne infekcje malware mogą przejąć kontrolę nad systemem, zablokować standardowe oprogramowanie antywirusowe, a nawet całkowicie uniemożliwić uruchomienie systemu operacyjnego. W takich przypadkach możesz użyć rozruchowego dysku USB, aby uruchomić system z zainfekowanego środowiska. Ta metoda gwarantuje odzyskanie kontroli nad urządzeniem.
Oznacza to, że złośliwe oprogramowanie nie może zakłócić procesu czyszczenia, ponieważ działa jeszcze przed uruchomieniem systemu operacyjnego. Proces skanowania i czyszczenia może zająć trochę czasu, zwłaszcza jeśli na dyskach twardych znajduje się duża ilość danych. Wynika to głównie z faktu, że skanowanie tego typu jest bardziej kompleksowe niż standardowe skanowanie antywirusowe. Ta dokładność gwarantuje wykrycie nawet ukrytych zagrożeń.
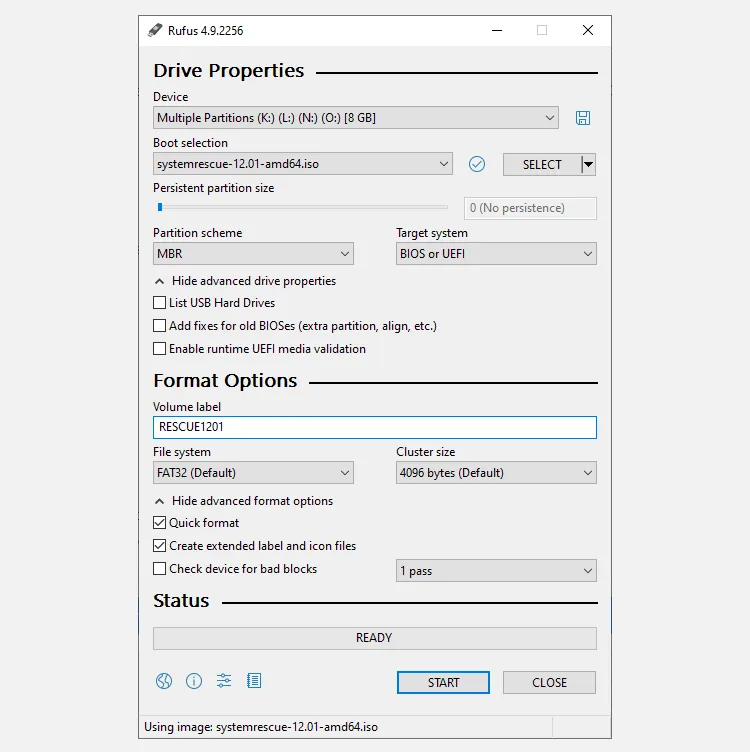
Utworzenie dysku ratunkowego USB również nie jest trudne. Moją ulubioną opcją jest… System Ratownictwa, który zawiera plik ISO, którego można użyć do utworzenia rozruchowego dysku USB za pomocą Rufusa (narzędzia do konwersji ISO na USB). Dzięki tym narzędziom proces ten jest łatwy i dostępny dla każdego.
- Ściągnij i zainstaluj Rufus.
- w ciągu Wybór butów, naciśnij przycisk WYBIERAĆ Aby wybrać plik ISO SystemRescue.
- w ciągu Schemat partycji, Znajdź MBR z menu rozwijanego.
- w ciągu System docelowy, Znajdź BIOS lub UEFI.
- Zaznacz pole Etykieta woluminu Następnie powinieneś przeczytać: RATUNEKEXXXXZnaki X oznaczają numer wersji pobranego pliku ISO.
- ustawić System plików على FAT32Możesz opuścić to ustawienie. Rozmiar klastra W wartości domyślnej.
- Naciśnij przycisk Start Aby utworzyć dysk rozruchowy.
Gdy rozruchowy dysk USB jest gotowy, możesz uruchomić system w środowisku tymczasowym za pomocą dysku i użyć wybranego programu antywirusowego lub antymalware, aby usunąć infekcję malware. Alternatywnie, jeśli planujesz całkowicie wyczyścić dysk, możesz również użyć dysku USB do wydobycia ważnych danych. Ta elastyczność sprawia, że dysk USB jest nieocenionym narzędziem.
Jak uruchomić system Windows z dysku USB
Teraz, gdy wiesz już, jak utworzyć bootowalny dysk USB, możesz go użyć do uruchomienia systemu i rozpoczęcia procesu czyszczenia urządzenia ze złośliwego oprogramowania. Upewnij się, że komputer jest wyłączony i podłącz bootowalny dysk USB. Następnie włącz komputer i naciskaj klawisz dostępu BIOS/UEFI. Pamiętaj, że klawisz różni się w zależności od producenta i może to być ESC, F1, F2, F8 lub F10. Znajdź odpowiedni klawisz dla swojego urządzenia, aby przejść do ustawień rozruchu.
3. Korzystanie z przenośnych narzędzi do usuwania złośliwego oprogramowania z urządzeń USB
Jeśli nie chcesz używać dysku USB do ratowania systemu lub nie masz go pod ręką, istnieje kilka przenośnych narzędzi do usuwania złośliwego oprogramowania z USB, które mogą Ci się przydać w nagłych wypadkach. Te lekkie, samodzielne narzędzia można uruchomić z dysku zewnętrznego lub rozruchowego dysku USB, aby przeskanować dysk w poszukiwaniu złośliwego oprogramowania.
Dwa najlepsze bezpłatne narzędzia, z których możesz skorzystać w tym celu to:
- Zestaw ratunkowy Emisoft: Darmowy, przenośny zestaw narzędzi do czyszczenia z dwoma silnikami, który potrafi znaleźć i usunąć potencjalnie niechciane programy i złośliwe oprogramowanie z komputera. Aby uzyskać najlepsze rezultaty, najlepiej używać go w połączeniu z innymi programami antywirusowymi.
- Sophos Scan & CleanBezpłatne narzędzie do skanowania i usuwania wirusów, zaprojektowane do usuwania złośliwego oprogramowania typu zero-day, oprogramowania szpiegującego, trojanów, rootkitów i innego złośliwego oprogramowania, które może ominąć ochronę w czasie rzeczywistym tradycyjnego oprogramowania antywirusowego. Narzędzie to jest szczególnie skuteczne w wykrywaniu i usuwaniu zagrożeń, które nie są jeszcze rozpoznawane przez tradycyjne programy antywirusowe.
Skuteczne uruchomienie tych narzędzi wymaga pewnej wiedzy technicznej. Najpierw musisz utworzyć rozruchowy dysk USB z wybranym systemem operacyjnym, a następnie przenieść te narzędzia na ten dysk. Aby utworzyć dysk, wykonaj te same kroki, co w poprzedniej sekcji; po prostu użyj nowego pliku ISO pobranego dla wybranego narzędzia.
Gdy potrzebujesz naprawić komputer, po prostu uruchom go z dysku USB i uruchom wybrane narzędzie, aby usunąć z systemu wszelkie złośliwe oprogramowanie. Alternatywnie, jeśli zainfekowany komputer nadal może uruchomić system Windows, możesz pobrać te narzędzia na zewnętrzny dysk USB, podłączyć go i uruchomić na zainfekowanym komputerze. Ta metoda jest szczególnie przydatna, gdy system jest poważnie zainfekowany i trudno dostępny.
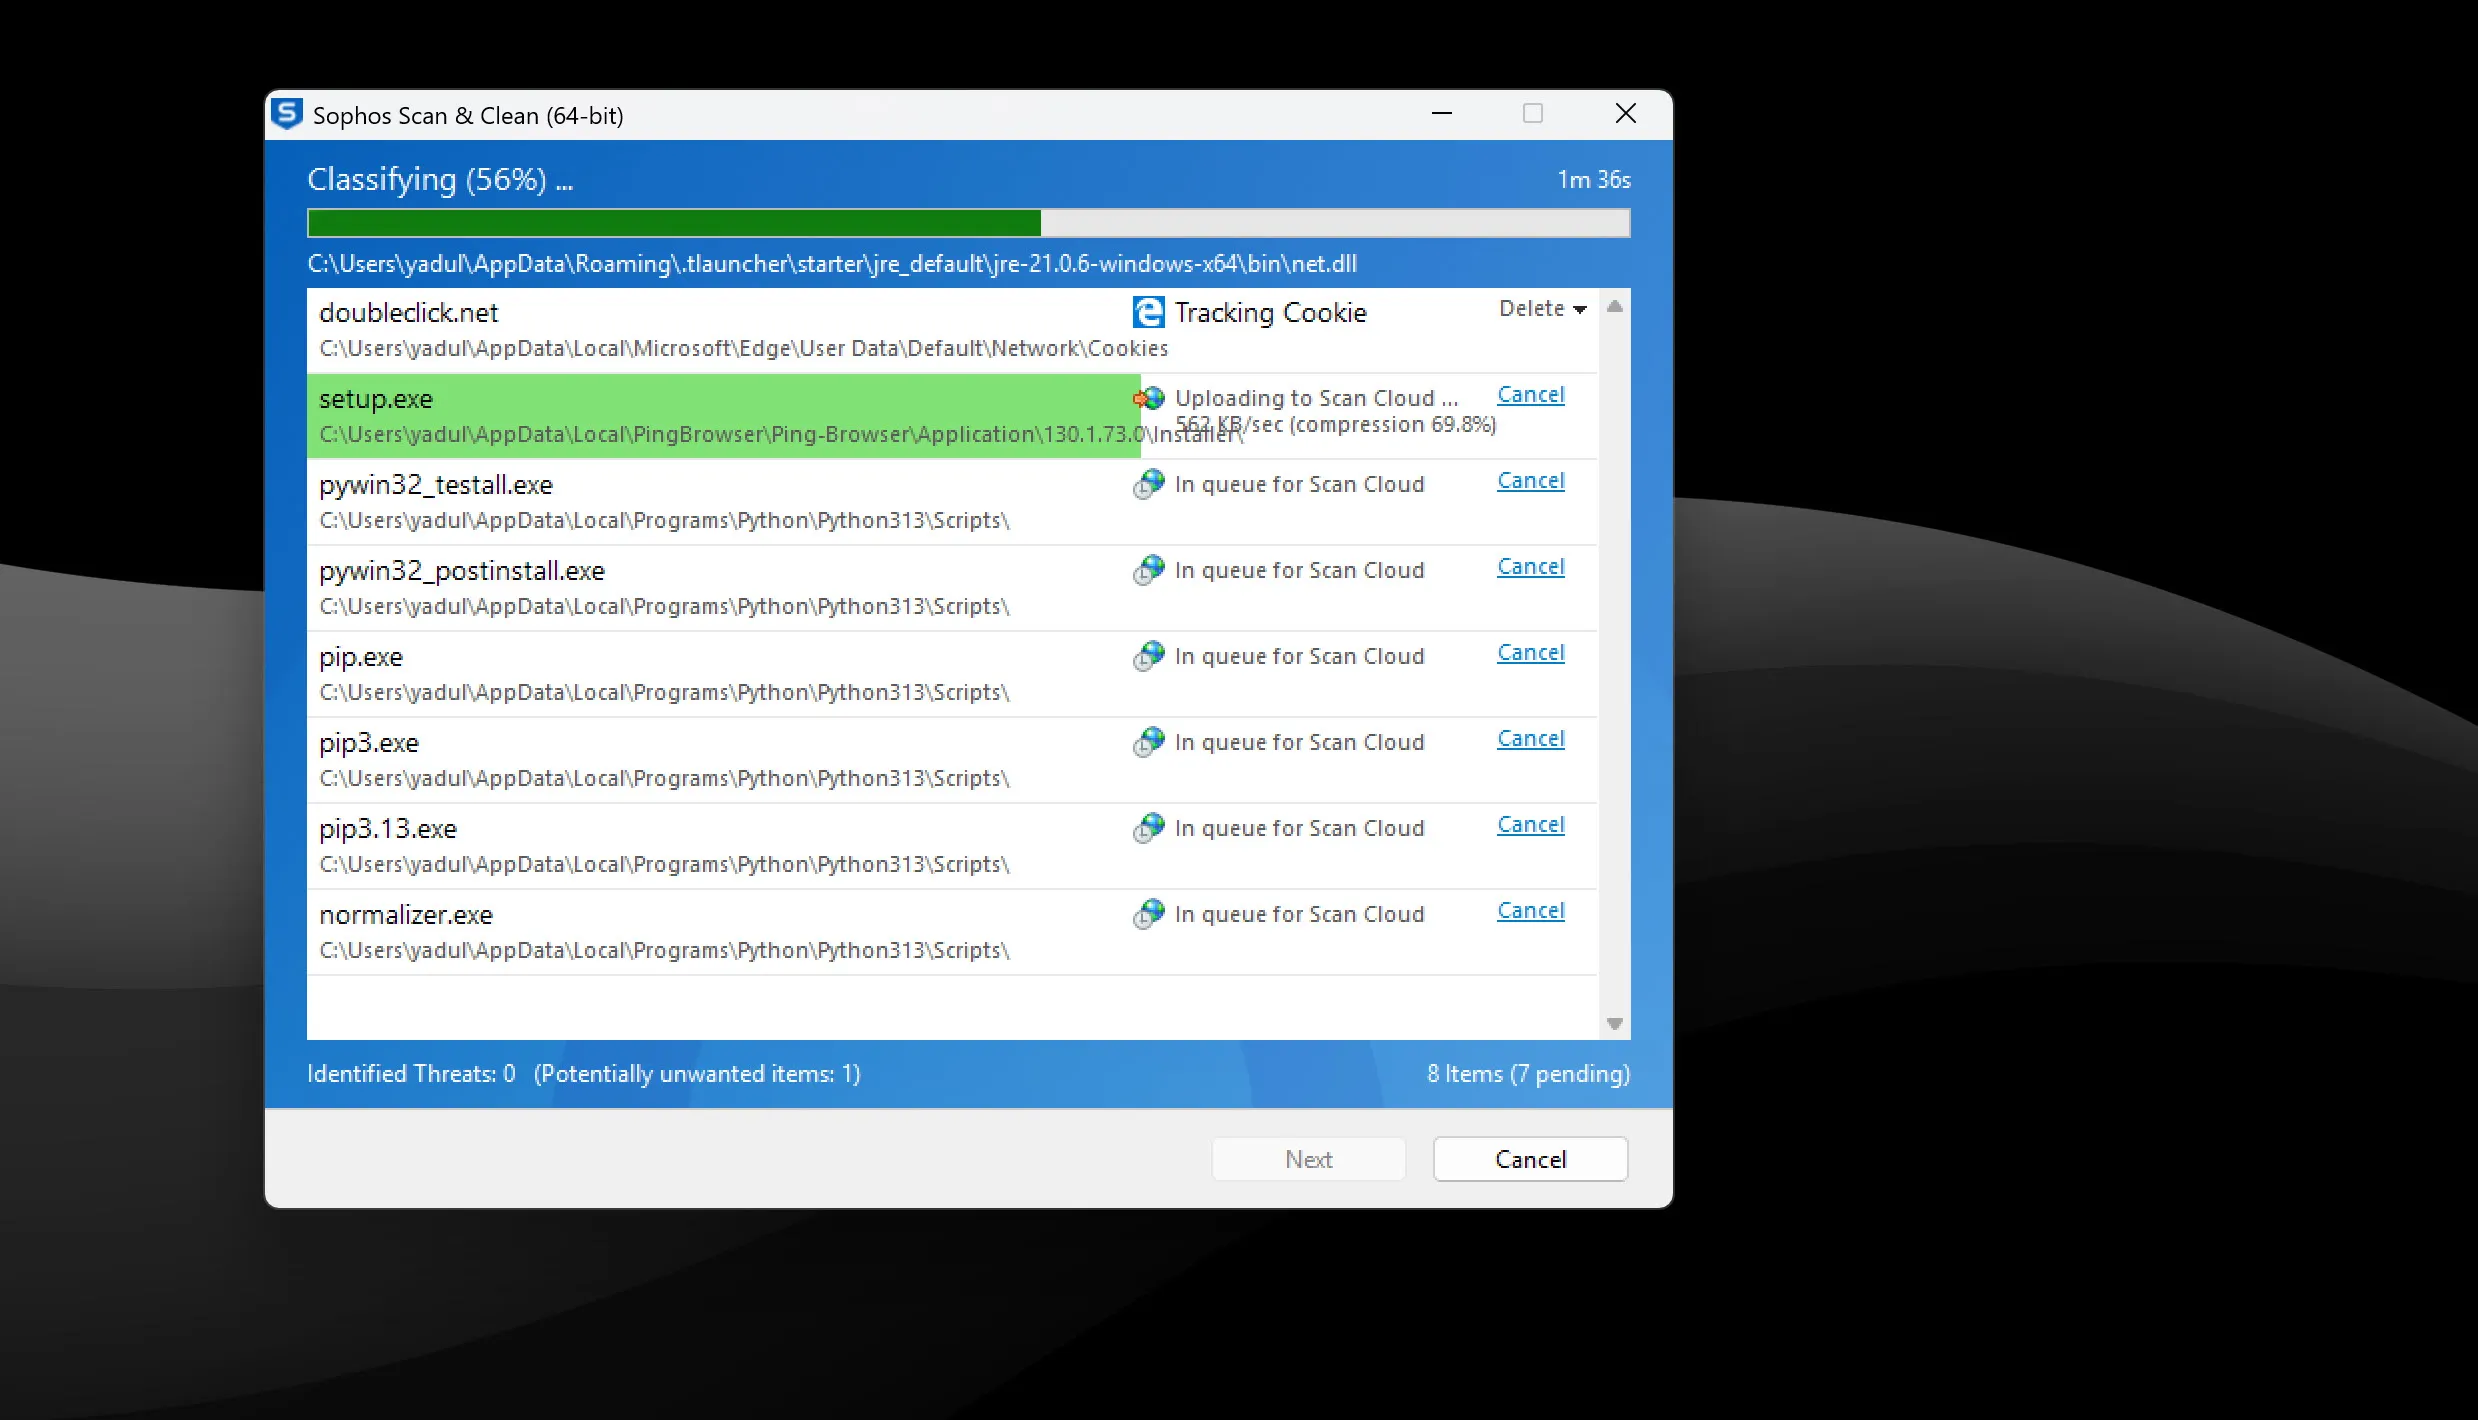
Zazwyczaj wybieram Sophos, gdy mam do czynienia ze złośliwym oprogramowaniem na moim komputerze. To pojedynczy plik wykonywalny, który można uruchomić z dysku USB i jest bardzo łatwy w obsłudze. Wystarczy uruchomić plik wykonywalny i zaakceptować regulamin, a program automatycznie rozpocznie skanowanie systemu w poszukiwaniu złośliwych plików. Podczas skanowania program wyświetli wszelkie potencjalne zagrożenia lub niechciane programy, które można zignorować lub usunąć w zależności od przypadku. Sophos dostarcza szczegółowe raporty na temat wykrytego złośliwego oprogramowania, które pomagają zrozumieć naturę infekcji i określić najlepszą metodę jej usunięcia.
To podejście sprawdza się najlepiej, gdy nie można po prostu wyczyścić całego dysku lub pojedynczej partycji, na której znajduje się infekcja malware. Jeśli nie masz bezpiecznej kopii zapasowej danych, skorzystanie z przenośnych narzędzi antywirusowych USB daje największą szansę na ich odzyskanie. Co więcej, narzędzia te mogą stanowić element kompleksowej strategii cyberbezpieczeństwa, zapewniając dodatkową warstwę ochrony przed zaawansowanymi zagrożeniami.
2. Formatowanie dysków przy użyciu rozruchowego dysku USB z systemem Linux
Ta metoda jest szczególnie skuteczna dla użytkowników systemu Windows, zwłaszcza w przypadku wielu dysków. Polega ona na uruchomieniu systemu Linux w celu uzyskania dostępu do dysków i ich sformatowania przed zainstalowaniem systemu operacyjnego i rozpoczęciem pracy od nowa. Proces ten gwarantuje eliminację wszelkiego złośliwego oprogramowania, które może ukrywać się na innych partycjach dysku.
Utworzenie rozruchowego dysku USB z systemem Linux jest stosunkowo łatwe i można tego dokonać na wiele sposobów. Narzędzia dostępne do tworzenia rozruchowego dysku USBNiezależnie od tego, czy używasz systemu Windows, Linux czy macOS, największym wyzwaniem jest obsługa narzędzi do zarządzania pamięcią masową w systemie Linux.
Narzędzia wiersza poleceń to najprostszy sposób na zrobienie tego. Jeśli jednak chcesz zapisać dane i usunąć tylko określoną część dysku, musisz bardzo dokładnie określić prawidłową literę i numer dysku. Alternatywnie możesz również użyć narzędzia GParted Aby wyczyścić dysk. Jest to narzędzie Linux oparte na interfejsie graficznym, przeznaczone do zarządzania dyskami pamięci masowej, podobnie jak Zarządzanie dysku w Windowsie.
Uruchomienie poniższego polecenia spowoduje nieodwracalną utratę danych. Robisz to na własne ryzyko; przed wykonaniem polecenia dokładnie sprawdź i zrozum ryzyko.
Uruchom polecenie niszczenie /dev/sdx0/ W oknie terminala, gdzie x oznacza literę dysku, który chcesz wymazać, a 0 można zastąpić numerem partycji. To polecenie wymaże cały dysk lub partycję od pierwszego do ostatniego sektora, co oznacza, że wszystko zostanie wymazane, łącznie z tablicą partycji. Należy pamiętać, że uruchomienie polecenia /dev/sdx/ Spowoduje to wymazanie całego dysku, dlatego upewnij się, że wybrałeś prawidłową literę dysku i partycję. To polecenie jest szczególnie skuteczne w usuwaniu uporczywego złośliwego oprogramowania.
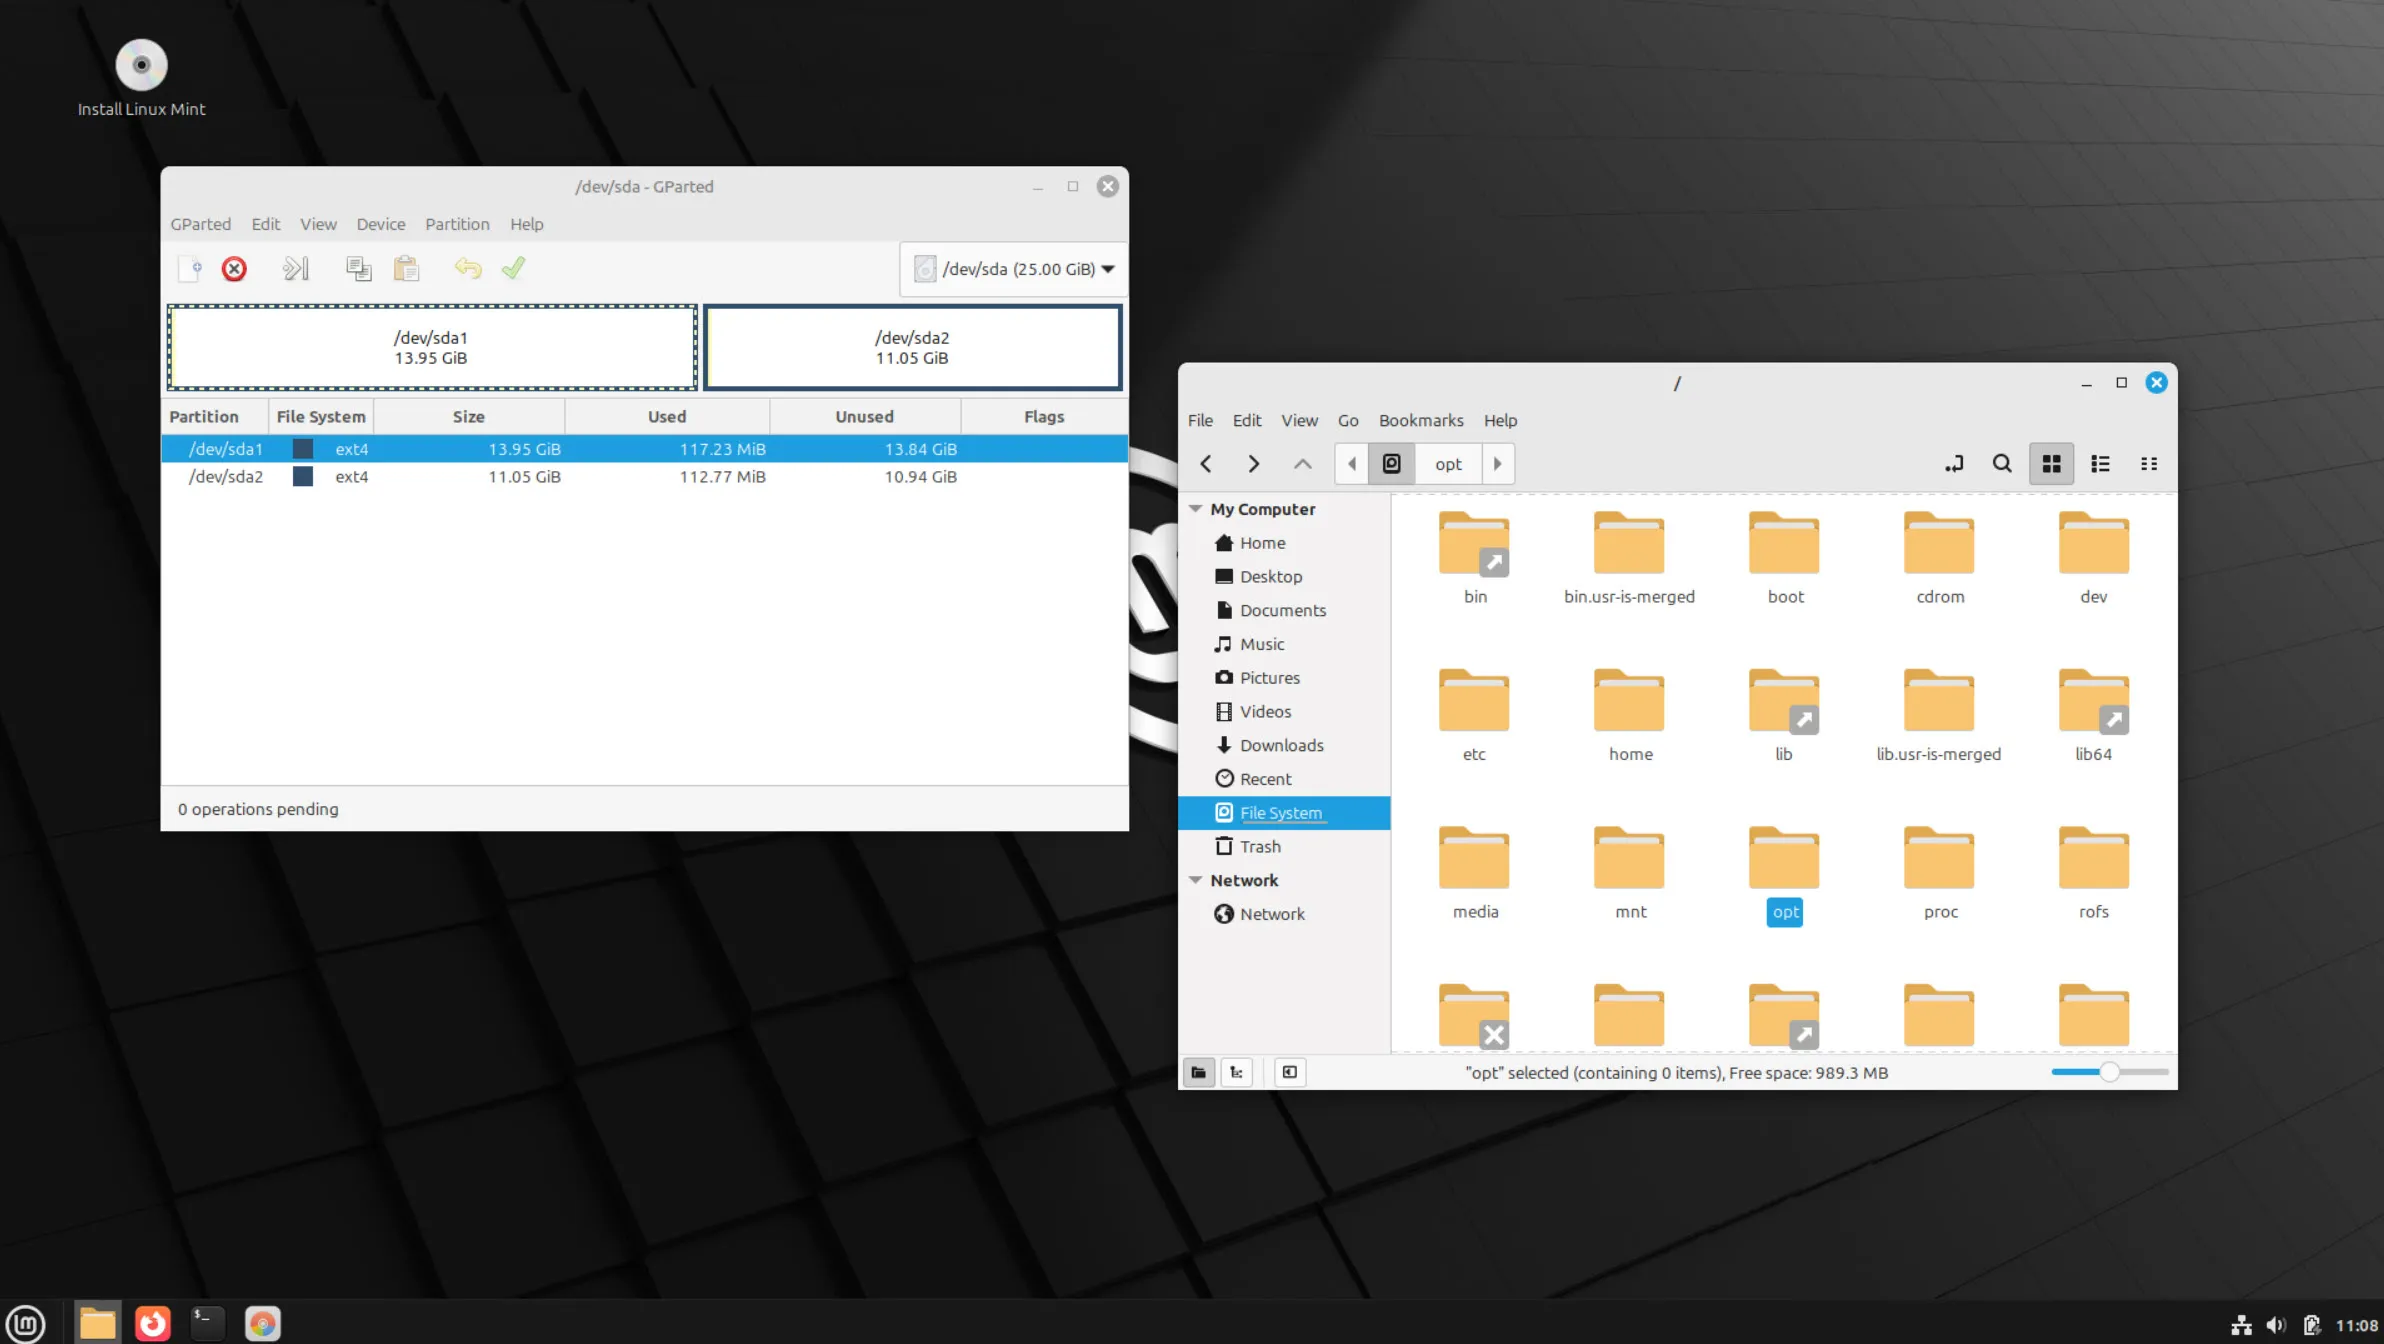
Najprostszym sposobem znalezienia właściwego dysku jest uzyskanie do niego dostępu w systemie Linux i sprawdzenie folderów używanych przez instalację systemu Windows, takich jak Program Files و Windows و ProgramDataJeśli te foldery znajdują się na partycji lub dysku, to właśnie na tym dysku znajduje się instalacja systemu Windows, a jego usunięcie spowoduje usunięcie systemu operacyjnego. Dopóki używasz innej partycji, możesz bezpiecznie utworzyć kopię zapasową danych na tym samym dysku. Pamiętaj jednak o przeskanowaniu go przed przywróceniem, aby uniknąć przypadkowej infekcji.
Spowoduje to utratę danych, ale o ile złośliwe oprogramowanie nie znajduje się na partycji systemu operacyjnego lub dysku instalacyjnym, unika się konieczności ponownej instalacji systemu operacyjnego. Prawdopodobnie konieczne będzie również naprawienie uszkodzonych ścieżek plików i innych funkcji po przywróceniu normalnego działania systemu. Ta metoda jest skuteczna w usuwaniu złośliwego oprogramowania, które mogło utknąć w plikach systemowych lub zainstalowanych programach.
1. Ponowna instalacja systemu operacyjnego
Ponowna instalacja systemu operacyjnego to najskuteczniejszy i najpewniejszy sposób na usunięcie złośliwego oprogramowania z komputera. Wadą tej metody jest jednak konieczność sformatowania dysku, co oznacza utratę wszelkich niezabezpieczonych danych. Ten kluczowy krok zapewnia całkowite oczyszczenie środowiska.
Możesz łatwo Utwórz rozruchowy dysk USB, aby ponownie zainstalować system Windows Korzystanie z narzędzia do tworzenia nośników firmy Microsoft. Tworzenie rozruchowego dysku USB z systemem Linux jest proste. Możesz wybrać preferowaną dystrybucję i utworzyć rozruchowy dysk USB za pomocą narzędzia takiego jak Rufus أو AkwaforcistaNarzędzia te ułatwiają uruchamianie systemu z nośników zewnętrznych.
Ta metoda daje złośliwemu oprogramowaniu bardzo małe szanse na ukrycie się, ponieważ wszystkie dane na dysku są usuwane i nadpisywane. Tworzone są nowe partycje i nawet jeśli złośliwe oprogramowanie jakimś cudem przetrwa, nie będzie miało dostępu do żadnych plików, ponieważ wszystkie dane na dysku fizycznym zostały przeniesione. Ten radykalny proces gwarantuje kompleksowe usuwanie zagrożeń.
Ponowna instalacja systemu operacyjnego od podstaw, jego konfiguracja i ponowna instalacja wszystkich codziennych programów i aplikacji może być frustrującym doświadczeniem. Jednak to jedyny sposób, aby mieć absolutną pewność, że komputer jest bezpieczny przed złośliwym oprogramowaniem. Wymagany nakład pracy musi być zrównoważony z poziomem bezpieczeństwa, jaki zapewnia ta metoda.
Każda z wymienionych tutaj metod oferuje różny poziom ochrony. W zależności od rodzaju złośliwego oprogramowania, które zainfekowało komputer, jego usunięcie może wymagać od prostego skanowania po całkowitą ponowną instalację. Wybór odpowiedniej metody zależy od rodzaju infekcji.