Komputery stały się nieodzownym elementem codziennego życia. Systemy komputerowe przechowują praktycznie wszystkie najważniejsze dane osobowe i dane infrastruktury krytycznej, takie jak archiwa rządowe i konta bankowe. Wszystkie te informacje są cenne, szczególnie dla cyberprzestępców. Tradycyjna kradzież mienia fizycznego przekształciła się w kradzież danych. Ale jak narodziła się cyberprzestępczość? Jakie historyczne zagrożenia nadal istnieją? Sprawdź Jak wyznaczać i osiągać cele w zakresie cyberbezpieczeństwa.
Szybkie linki
Wczesne przykłady cyberprzestępczości
W latach 70. XX wieku pierwsze przykłady cyberataków przeprowadzono za pośrednictwem telefonów. Celem były międzynarodowe połączenia telefoniczne; atakujący aktywnie stosował inżynierię wsteczną – odtwarzając dźwięki używane w tych połączeniach – aby wykonywać bezpłatne połączenia telefoniczne w dowolnym miejscu na świecie.
Robaki komputerowe pojawiły się pod koniec lat 80. XX wieku. Pierwszym robakiem był Morris Worm, nazwany na cześć jego twórcy, Roberta Morrisa. Nie został stworzony w żadnym złośliwym celu. Zamiast tego, miał na celu zmierzenie rozmiaru Internetu. Jednak ogromne straty finansowe wynikające z jego wykorzystania wyniosły dziesiątki miliardów dolarów. Morris nieświadomie stał się jednym z najsłynniejszych hakerów.
W 1989 roku pierwszy atak ransomware, który dodatkowo skomplikował sytuację, wymierzony był w sektor opieki zdrowotnej. Twierdząc, że posiada informacje związane z AIDS, atakujący wysłał dziesiątki tysięcy dyskietek do kilkudziesięciu krajów. Ofiary ransomware proszono o wysłanie 189 dolarów na skrytkę pocztową w Panamie w celu odszyfrowania swoich systemów. Dziś ransomware pozostaje poważnym zagrożeniem. Sprawdź Czym jest fałszywy ransomware i czy należy się go obawiać?
Jak ewoluowała cyberprzestępczość do tej pory?
W latach 90. przeglądarki internetowe i technologie poczty elektronicznej stały się powszechne. Były one uważane za doskonałe narzędzia dla zwykłych ludzi – i dla cyberprzestępców, ponieważ pozwalały dotrzeć do szerokiego grona odbiorców w bardzo krótkim czasie. Cyberprzestępcy mogli teraz korzystać z internetu zamiast przenosić złośliwe oprogramowanie, które sami stworzyli na dyskietkach. W tym okresie gwałtownie wzrosła liczba ataków phishingowych i prób oszustw. Z powodu braku solidnych środków bezpieczeństwa i przepisów prawnych, wielu cyberprzestępców zarabiało znaczne pieniądze nielegalnie.
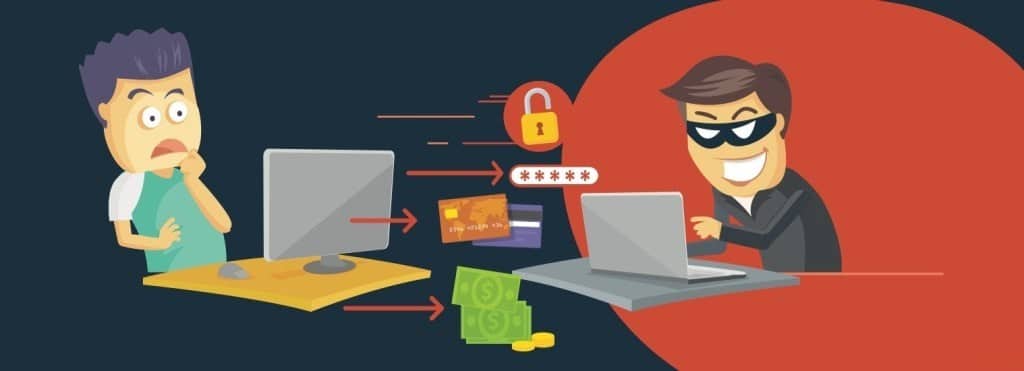
Portale społecznościowe i łatwiejsza komunikacja online zyskały popularność w nowym tysiącleciu, a kradzieże tożsamości za pośrednictwem usług online nabrały rozpędu. Portale społecznościowe to po prostu bazy danych zawierające informacje milionów użytkowników. Cyberataki stały się systematyczne, ponieważ hakerzy identyfikowali cele i ofiary oraz zaczęli opracowywać odpowiednie wektory ataku.
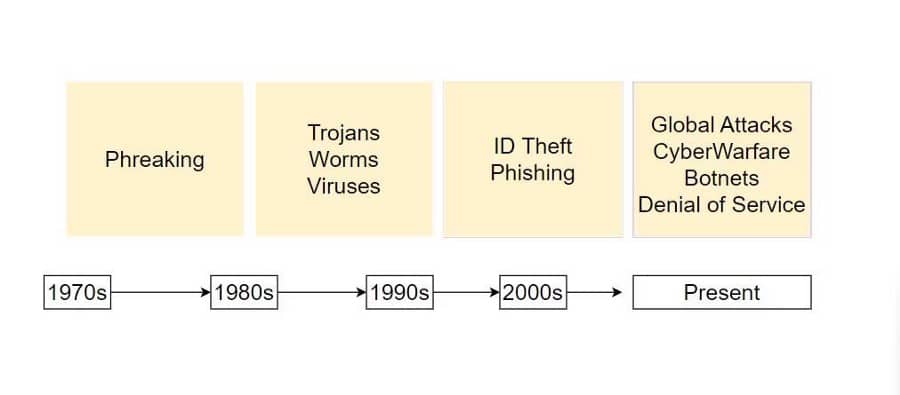
Deweloperzy i firmy technologiczne codziennie ogłaszają tysiące nowych technologii, aktualizacji, oprogramowania, urządzeń i aplikacji. Oznacza to, że cyberbezpieczeństwo stało się bardziej złożone. Doskonałym przykładem są botnety, które mogą kontrolować tysiące urządzeń podatnych na złośliwe oprogramowanie. Wyobraź sobie ataki przeprowadzane przez dużą liczbę urządzeń podłączonych do internetu na podatną na ataki stronę internetową, takie jak atak typu „rozproszona odmowa usługi” (DDoS).
Robaki, trojany, phishing, kradzież tożsamości, ransomware i ataki DDoS: wszystkie te zagrożenia pozostają poważnymi zagrożeniami dla bezpieczeństwa naszych danych. Sprawdź Ekonomiczne sposoby wdrażania cyberbezpieczeństwa przy ograniczonym budżecie.
Związek inżynierii informatycznej z Internetem Rzeczy
Bezpieczeństwo informacji oznacza po prostu ochronę danych przed nieautoryzowanym dostępem. Każda firma musi chronić dane swoich klientów, kontrahentów i zarejestrowanych użytkowników. Dlatego duże firmy zatrudniają specjalistów, aby zwiększyć bezpieczeństwo swoich informacji.



Głównym celem inżynierów bezpieczeństwa IT jest stosowanie zasad bezpieczeństwa w różnych sieciach i systemach. Dzięki Internetowi Rzeczy (IoT) cyberprzestępcy mogą atakować wszystko, co jest podłączone do internetu – na cyberataki narażone są nie tylko strony internetowe i aplikacje. Lodówki, piekarniki, a nawet domowe klimatyzatory również potrzebują ochrony. Ponieważ każde z tych urządzeń może mieć własny adres IP, one również mogą być podatne na potencjalne luki w zabezpieczeniach.
Jeśli uważasz, że urządzenie niepołączone z internetem jest bezpieczne, mylisz się. Narzędzia łączności, takie jak USB, mogą być wykorzystywane do ataków na urządzenia, które nie są bezpośrednio połączone z internetem. Sieci korporacyjne, w szczególności, wymagają wykwalifikowanych i doświadczonych ekspertów IT do badania potencjalnych luk w zabezpieczeniach Internetu Rzeczy.
Zespoły ds. bezpieczeństwa muszą przyjąć zasady poufności, integralności i dostępności oraz zintegrować te zasady i wymagania z systemami po pomyślnych wynikach testów. W związku z tym jest to niezwykle istotne dla programistów, producentów i inżynierów IT.
Deweloperzy, producenci i zespoły IT mogą wydawać się od siebie niezależni, ale w rzeczywistości stanowią część nierozerwalnego systemu. Zapewnienie bezpieczeństwa informacji musi odbywać się zgodnie z określonym systemem dla każdej transakcji, dlatego regularna, predefiniowana sieć jest niezbędna do zapewnienia spójności między zespołem testerów, inżynierami IT i programistami. Wiele kwestii należy zdefiniować z góry. Należy opracować produkt, który będzie spełniał te specyficzne wymagania, zgodnie z triadą podejścia CIA: poufność, integralność i łatwość użytkowania. Jakie jest więc ich znaczenie? Sprawdź Czym jest triada CIA w cyberbezpieczeństwie?
Znaczenie triady CIA
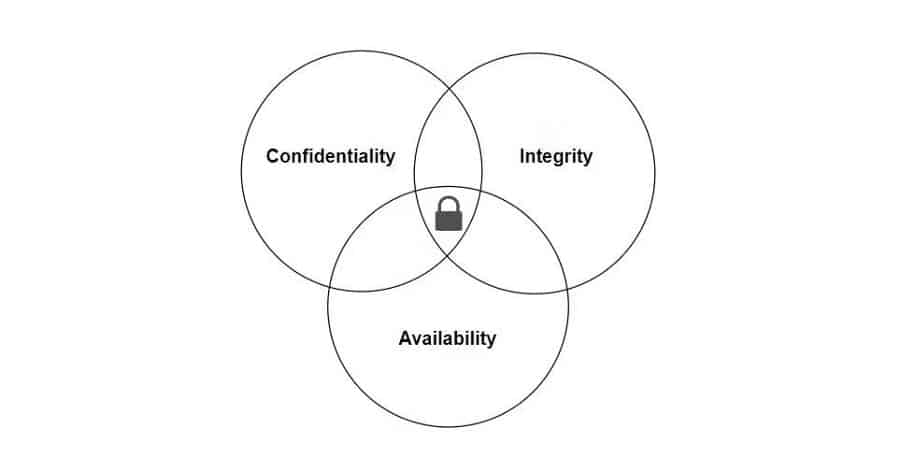
Jedną z fundamentalnych zasad bezpieczeństwa informacji jest triada CIA. Można ją traktować jako stałe artykuły Konstytucji. Specjalista IT myśli zgodnie z zasadami zawartymi w triadzie CIA.
- poufnośćCzy informacje są poufne? Konieczne jest zastosowanie różnych technik szyfrowania, aby zapobiec utracie danych w przypadku nieautoryzowanego dostępu.
- UczciwośćPrawidłowe przechowywanie informacji jest równie ważne, jak zachowanie ich poufności. Konieczne jest podjęcie działań w przypadku nieautoryzowanej modyfikacji danych.
- DostępnośćOczywiście, dane powinny być dostępne dla każdego, kto naprawdę ich potrzebuje! Ważne jest, aby mieć dostęp nie tylko do informacji o oprogramowaniu, ale także do informacji o sprzęcie.
Chroń się przed cyberprzestępczością
Ze względu na stale rosnący postęp technologiczny, cyberprzestępczość rośnie. Bycie na bieżąco i zrozumienie znaczenia haseł i danych jest kluczowe dla ochrony przed cyberprzestępcami. Jeśli nie posiadasz profesjonalnej wiedzy w tym zakresie, skorzystaj ze wsparcia eksperta i zapoznaj się z zaleceniami dotyczącymi bezpieczeństwa danych.
Większość używanych przez Ciebie urządzeń zawiera ważne i poufne informacje o Tobie. Nie chcesz, aby Twoje prywatne dane wpadły w niepowołane ręce. Nawet jeśli urządzenia ich nie zawierają, mogą potencjalnie spowodować straty finansowe. Dlatego ważne jest, aby zrozumieć, jak rozwija się cyberprzestępczość i jaką trajektorię obiera; dzięki temu będziesz mógł podjąć kroki, aby się chronić. Możesz teraz sprawdzić Najlepsze kursy online na początek kariery w cyberbezpieczeństwie.