Istnieje wiele technologii sieciowych, które działają niewidocznie za każdym razem, gdy ładujesz stronę internetową. Jednak, choć anonimowość w większości przypadków pomaga w serwowaniu stron internetowych i zapewnia bezpieczeństwo, niektóre praktyki sieciowe, które pozostają niezauważone, narażają Cię na ataki.
Głęboka inspekcja pakietów (DPI) nie jest czymś, o czym przeciętny użytkownik internetu mówi codziennie. Może jednak znacząco wpłynąć na Twoją prywatność. Służy do analizy danych przesyłanych przez sieci. Chociaż poprawia bezpieczeństwo i wydajność sieci, DPI może być wykorzystywane do szpiegowania aktywności użytkowników online, naruszając ich prywatność. W tym artykule omówimy, jak chronić się przed zagrożeniami związanymi z głęboką inspekcją pakietów i przedstawimy wskazówki i porady dotyczące utrzymania bezpieczeństwa cyfrowego. Sprawdź Różnice między VPN i serwerem proxy: Jak wybrać najlepszy, aby chronić swoją prywatność w Internecie?

Szybkie linki
Czym jest głęboka inspekcja pakietów (DPI)?
Głęboka inspekcja pakietów (DPI), znana również jako podsłuchiwanie pakietów, to metoda badania zawartości pakietów danych w momencie ich dotarcia do wyznaczonego punktu kontrolnego w sieci. Działa podobnie do kontroli bezpieczeństwa na lotnisku przed wejściem na pokład samolotu, z tą różnicą, że DPI sprawdza pakiety danych, upewniając się, że żadne szkodliwe pakiety nie przedostaną się do sieci ani jej nie opuszczą.
DPI działa w oparciu o predefiniowane reguły od administratora sieci lub dostawcy usług internetowych. Nie tylko wykrywa złośliwe lub naruszające reguły pakiety danych, ale także, niczym narzędzie, potrafi zidentyfikować aplikację lub usługę, z której pochodzi pakiet. TraceroutePonadto DPI może również współpracować z filtrami, co umożliwia identyfikację i przekierowywanie ruchu sieciowego pochodzącego z konkretnej usługi online lub adresu IP.
DPI to bardzo skuteczna metoda ochrony sieci. Administratorzy sieci często wykorzystują ją jako system wykrywania włamań, a nawet zapobiegania im, dzięki możliwościom śledzenia pakietów. Jest również wykorzystywana przez organizacje, które pozwalają pracownikom na przynoszenie własnych komputerów do pracy i łączenie się z serwerami firmowymi za pomocą sieci VPN, aby zapobiec przypadkowemu rozprzestrzenianiu się oprogramowania szpiegującego, złośliwego oprogramowania lub wirusów.
Ponieważ obsługuje również filtry, pozwala administratorom sieci kontrolować, które aplikacje mogą przesyłać dane w ich sieci. Dodatkowo, może pomóc w lepszym zarządzaniu ruchem sieciowym, nadając priorytet pakietom danych z aplikacji o wysokim priorytecie, aby zapewnić płynną komunikację.
Wreszcie, dostawcy usług internetowych (ISP) często używają DPI, aby uniemożliwić atakującym wysyłanie złośliwych żądań przez ich sieci i chronić podatne urządzenia, takie jak urządzenia IoT, które niekoniecznie dysponują najlepszymi zabezpieczeniami. Może to również pomóc dostawcom usług internetowych blokować próby ataku. Ataki DDoS Na urządzeniach IoT organizuj zawartość internetową zgodnie z bazami danych obowiązującymi w danym regionie.
Czym różni się głęboka inspekcja pakietów (DPI) od tradycyjnego filtrowania pakietów?
Konwencjonalne techniki filtrowania lub inspekcji pakietów sprawdzają jedynie informacje zawarte w nagłówku pakietu danych, w tym takie informacje, jak adres IP docelowy, adres IP źródłowy i numer portu.
Z drugiej strony, DPI odczytuje znacznie szerszy zakres metadanych, w tym dane powiązane z każdym pakietem obsługiwanym przez urządzenie. Oznacza to, że DPI pobiera różne szczegóły z nagłówka pakietu i rzeczywistych danych, które on przenosi. Ponadto DPI może również identyfikować nadawcę i odbiorcę poszczególnych pakietów, w tym aplikację, z której pochodzą, czego nie potrafią zrobić konwencjonalne techniki filtrowania pakietów.



Dzięki temu DPI staje się skuteczniejszą metodą filtrowania pakietów sieciowych. DPI może również wykrywać zagrożenia ukryte w przepływach danych sieciowych i zgłaszać wszelkie próby eksfiltracji danych, włamania złośliwego oprogramowania lub naruszenia zasad dotyczących zawartości sieci. Sprawdź W jaki sposób hakerzy atakują serwery FTP i co możesz zrobić, aby im zapobiec?
Jak DPI wpływa na Twoją prywatność w sieci?
Chociaż DPI został stworzony w celu ochrony użytkowników przed zagrożeniami sieciowymi, robi to w sposób wysoce inwazyjny. Dostawcy usług internetowych (ISP) lub firmy często korzystają z tej metody filtrowania, aby blokować określone strony internetowe lub treści w swoich sieciach.
Jednak biorąc pod uwagę, że DPI przepuszcza każdy pakiet danych opuszczający komputer, natychmiast staje się to koszmarem dla prywatności. Udokumentowano liczne przypadki wykorzystania DPI do niecnych celów, w tym cenzurowania informacji internetowych przez rządy oraz w marketingu i reklamie, gdzie firmy mogą monitorować zachowania użytkowników i sprzedawać dane przeglądania lub inne dane agencjom marketingowym lub reklamowym.
Głównym problemem jest to, że DPI może zidentyfikować odbiorcę lub nadawcę konkretnego pakietu danych. Oznacza to, że jeśli Twoja sieć zostanie naruszona lub jesteś połączony ze złośliwą siecią, która używa DPI do pakietów danych przesyłanych przez cały internet, można ją łatwo namierzyć.
To kolejny powód, dla którego należy trzymać się z daleka od Publiczne sieci Wi-Fi Chyba że jesteś w zaufanym miejscu. Lista jest uważana za Nasze wskazówki dotyczące bezpieczeństwa sieci Przydatne również do zabezpieczenia sieci domowej.
Jak chronić się przed dogłębną inspekcją pakietów
Dobra wiadomość jest taka, że istnieje kilka sposobów na ochronę cennych pakietów danych przed włamaniami DPI. Chociaż wymagają one pewnej wiedzy technicznej, większość narzędzi do ochrony DPI zawiera obszerną dokumentację i wyjaśnienia dotyczące działania narzędzia. Jeśli więc masz trochę wolnego czasu, możesz całkiem skutecznie zabezpieczyć się przed DPI.
DNS przez HTTPS
DNS Over HTTPS, czyli DoH, to zabezpieczenie mające na celu uniemożliwienie dostawcom usług internetowych (ISP) wykorzystywania DPI do monitorowania swoich klientów i sprzedawania uzyskanych danych firmom marketingowym i reklamowym lub innym firmom zainteresowanym informacjami o korzystaniu z Internetu.
W przypadku protokołu DoH zapytania i odpowiedzi DNS są szyfrowane przed wysłaniem za pośrednictwem protokołów HTTP lub HTTP/2. Szyfrowanie to uniemożliwia atakującym podrobienie lub inną modyfikację ruchu DNS – jednej z podstawowych funkcji protokołu DPI. Ponadto, ponieważ protokół DoH maskuje żądania rozpoznawania nazw, Twój dostawca usług internetowych (ISP) ani nikt podsłuchujący Twoją sieć nie będzie mógł zobaczyć Twojej aktywności online.
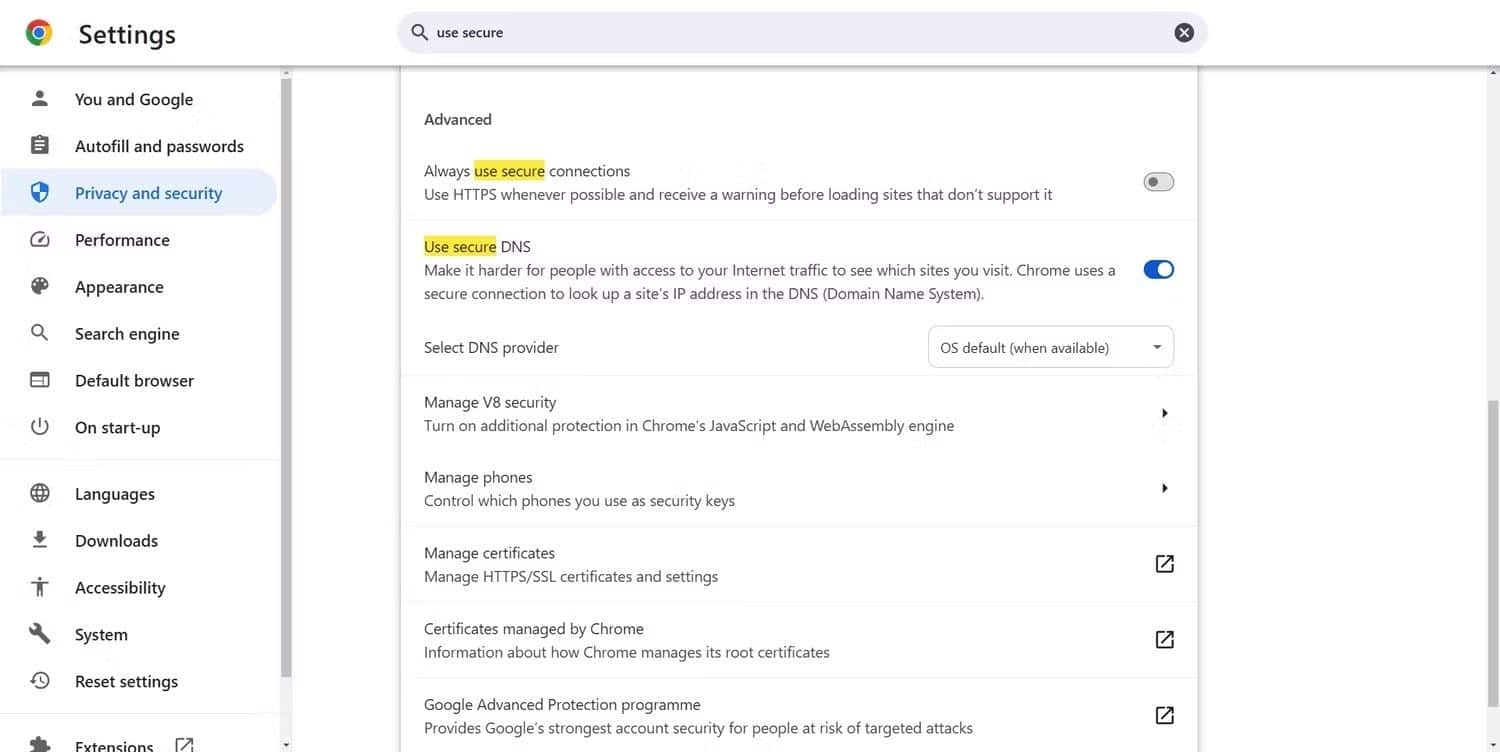
Jest również łatwy w użyciu w większości popularnych przeglądarek internetowych, takich jak Chrome, Edge, Firefox i każda inna przeglądarka obsługująca Chromium, po włączeniu opcji Bezpieczny DNS. Możesz go również włączyć w systemach Windows, Linux lub macOS, po prostu zmieniając adres DNS używany przez komputer. Sprawdź Lista naszych serwerów DNS Aby poprawić bezpieczeństwo w Internecie, jeśli szukasz opcji.
Jednak Secure DNS i inne opcje DNS przez HTTPS chronią jedynie żądania DNS. Nie chronią przed innymi formami głębokiej inspekcji pakietów.
Żegnaj, DPI
GoodByeDPI to darmowe i otwarte narzędzie do omijania ograniczeń DPI dla systemu Windows. Działa w systemach Windows 7, 8, 8.1, 10 lub 11, pod warunkiem udzielenia mu dostępu administracyjnego do komputera. Obsługuje połączenia DPI za pomocą rozdzielaczy optycznych lub funkcji dublowania portów, co zapobiega przesyłaniu danych poprzez szybszą reakcję z docelowego miejsca docelowego.
Blokuje zarówno pasywne, jak i aktywne DPI i powinien działać u większości dostawców usług internetowych bez dodatkowej konfiguracji. Jeśli jednak domyślna konfiguracja narzędzia nie pozwala obejść DPI dostawcy usług internetowych, strona… Żegnaj, DPI Na platformie GitHub można znaleźć pomocne wskazówki, jak rozwiązać ten problem.
Symulacja Spoof-DPI
Jeśli używasz Linuksa lub macOS, możesz zamiast tego użyć Spoof-DPI. Podobnie jak GoodByeDPI, Spoof-DPI to proste i lekkie narzędzie do blokowania DPI, które jest dostępne jako oprogramowanie open source i można je pobrać/użyć bezpłatnie.
W zależności od tego, czy używasz systemu Linux czy macOS, istnieje kilka sposobów instalacji narzędzia, szczegółowo opisanych na stronie GitHub: Fałszywe DPINależy również pamiętać, że Spoof-DPI nie przekracza DPI dla żądań HTTP, ale nadal obsługuje połączenie proxy dla wszystkich żądań HTTP. Nie deszyfruje również żadnych żądań HTTPS i dlatego nie wymaga certyfikatów SSL.
Głęboka inspekcja pakietów (DPI) może stanowić zagrożenie dla Twojej prywatności w Internecie, analizując Twoje dane bez Twojej wiedzy. Aby się chronić, możesz korzystać z narzędzi szyfrujących, takich jak wirtualne sieci prywatne (VPN) i silne aplikacje szyfrujące. Ważne jest również, aby być na bieżąco z polityką prywatności i praktykami bezpieczeństwa stosowanymi przez sieci, z których korzystasz. Stosując się do tych wskazówek, możesz zmniejszyć ryzyko i skutecznie chronić swoją prywatność cyfrową. Teraz możesz przeglądać Kluczowe cechy skutecznych rozwiązań w zakresie ochrony prywatności danych.