Ukrywanie nazwy sieci Wi-Fi od dawna jest uzasadnionym sposobem na zapewnienie bezpieczeństwa i ochrony sieci, uniemożliwiając jej znalezienie podczas standardowych wyszukiwań. Zdarzają się jednak sytuacje, w których konieczne może być jej wyświetlenie, aby umożliwić innym urządzeniom dostęp do sieci, co skłania do poszukiwania innych, niezawodnych sposobów ochrony sieci.
Ukrywanie nazwy sieci Wi-Fi i identyfikatora zestawu usług (SSID) również nie zapewnia zaawansowanej ochrony cyberbezpieczeństwa, jakiej można oczekiwać. Dlaczego więc ukrywanie nazwy sieci Wi-Fi nie gwarantuje jej integralności i jakie kroki należy podjąć, aby dodatkowo zabezpieczyć sieć?
W obliczu rosnącej liczby cyberzagrożeń, nasz poradnik ma na celu dostarczenie Ci wiedzy niezbędnej do podjęcia odpowiednich kroków w celu poprawy bezpieczeństwa Twojej sieci bezprzewodowej. Dowiedz się, jak znaleźć równowagę między bezpieczeństwem a wygodą korzystania z sieci Wi-Fi. Sprawdź Jak zhakować sieć Wi-Fi (etyczne sposoby zdobycia hasła).
Szybkie linki
Dlaczego ukrywanie identyfikatora SSID sieci Wi-Fi nie zabezpiecza sieci
Czy kiedykolwiek szukałeś sieci Wi-Fi i znalazłeś te „ukryte” sieci na liście dostępnych połączeń? Prawdopodobnie zauważyłeś, że te sieci nie są całkowicie niewidoczne, pomimo ukrytych nazw.
Ukrycie identyfikatora SSID (Service Set Identifier) sieci Wi-Fi wymaga skonfigurowania routera tak, aby przestał rozgłaszać nazwę sieci. Ta funkcja jest standardowa dla większości routerów Wi-Fi i hotspotu Wi-Fi w smartfonie.
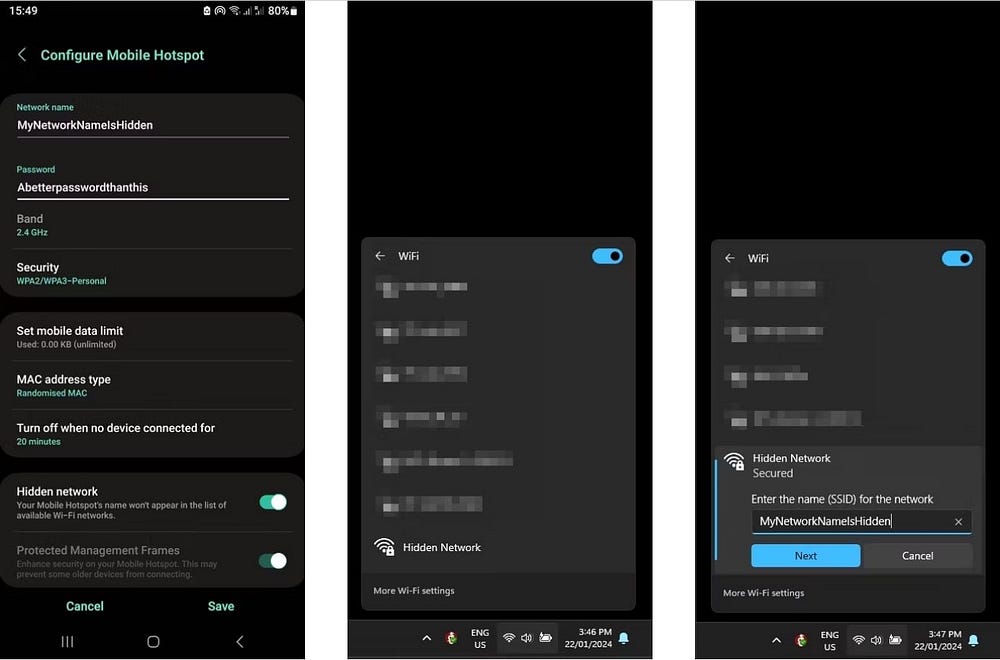
W powyższym przykładzie utworzono hotspot o nazwie „MyNetworkNameIsHidden” i wybrano opcję ukrycia identyfikatora SSID. Po połączeniu z siecią na dowolnym komputerze, sieć jest wyświetlana jako „ukryta”. Aby się połączyć, należy ręcznie wprowadzić pełny identyfikator SSID.
To przykład „bezpieczeństwa przez ukrywanie”, które niestety nie zapewnia dużej ochrony. Chociaż nazwa sieci jest ukryta, jak widać, nie jest niewidoczna.
W rzeczywistości ukrywanie SSID jest nieskuteczne w przypadku narzędzi hakerskich i narzędzi do analizy sieci, takich jak Wireshark أو airmon-ngNarzędzia te z łatwością wykrywają i wykorzystują ukryte sieci, przechwytując pakiety danych wysyłane nawet wtedy, gdy identyfikator SSID jest ukryty.
Ukryty SSID może również zwiększyć zakłócenia – podstawowy poziom zakłóceń w środowisku bezprzewodowym. Wpływ jest silniejszy w dużych biurach lub budynkach mieszkalnych i może prowadzić do obniżenia wydajności sieci.



Ukrycie SSID prowadzi również do braku kompatybilności z niektórymi starszymi urządzeniami i urządzeniami IoT, takimi jak technologia inteligentnego domu.
Biorąc pod uwagę te niedociągnięcia, jasne jest, że ukrywanie SSID sieci nie jest magicznym rozwiązaniem w cyberbezpieczeństwie, za jakie często się uważa. Jak więc naprawdę chronić swoją sieć Wi-Fi?
1. Zmień domyślne hasło i SSID
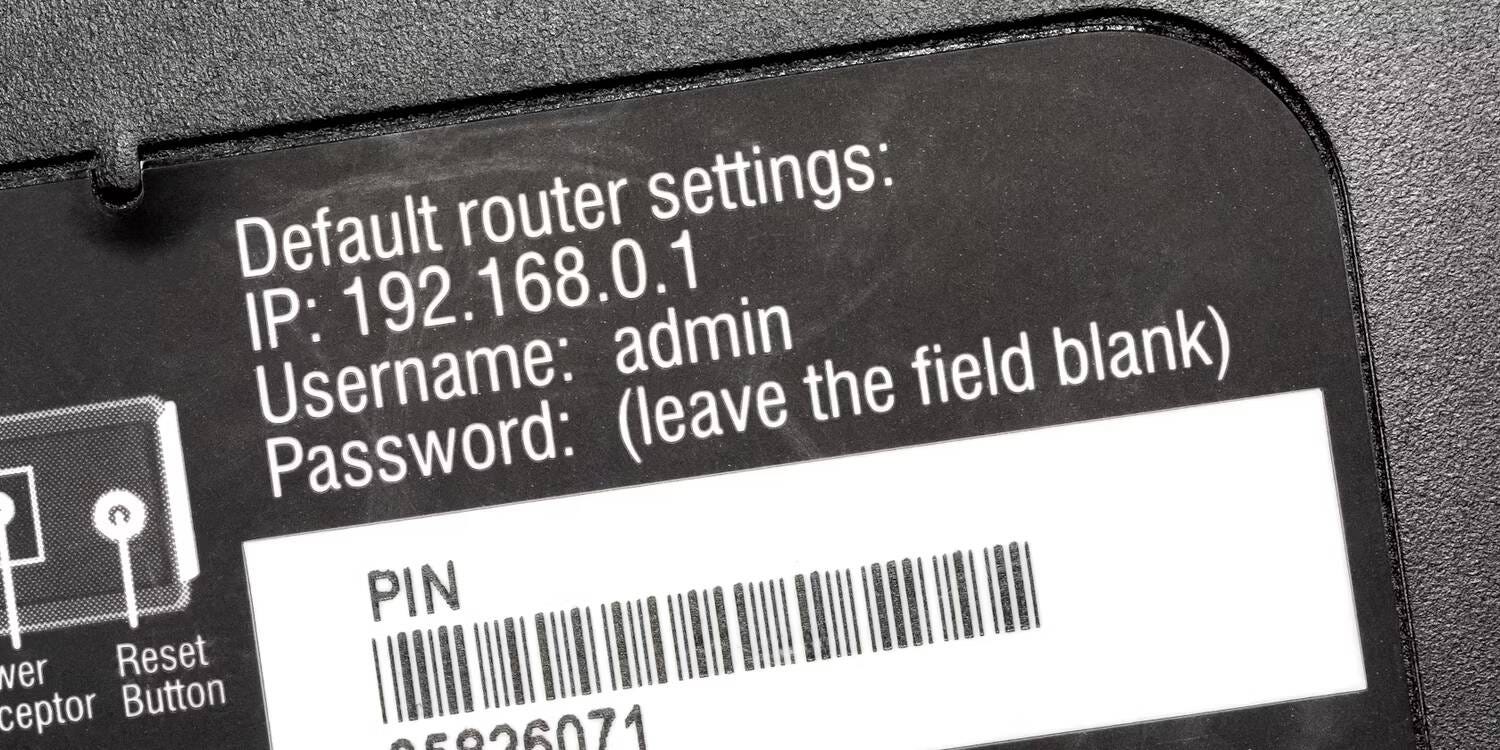
Router często ma wstępnie zaprogramowane hasło (zazwyczaj można je znaleźć na spodzie urządzenia). Hasło zazwyczaj składa się z ciągu do 10 cyfr. Najpierw należy użyć Generator niestandardowych haseł Aby utworzyć bardziej złożone hasło.
Używaj kombinacji małych i wielkich liter, cyfr i symboli. Zalecamy również zmianę identyfikatora SSID, co pozwoli Ci na stworzenie czegoś kreatywnego. Pamiętaj, aby nie używać nazwy, która mogłaby identyfikować fizyczną lokalizację routera.
2. Zaktualizuj szyfrowanie hasła Wi-Fi
Szyfrowanie Wi-Fi skutecznie szyfruje Twoje dane, uniemożliwiając ich odczytanie przez kogokolwiek innego. Starsze protokoły szyfrowania Wi-Fi, takie jak WEP i WPA, można łatwo złamać za pomocą narzędzi hakerskich, a nawet powszechnie używany protokół WPA2 ma luki w zabezpieczeniach.
Nowoczesne routery obsługują szyfrowanie WPA3, ale WPA2 jest domyślnie wybrane ze względu na kompatybilność. Jeśli jednak Twój router obsługuje nowszy protokół, powinieneś używać szyfrowania WPA3. W przypadku problemów z połączeniem starszych urządzeń, zazwyczaj możesz wybrać kombinację WPA2/WPA3.
3. Zaktualizuj oprogramowanie układowe routera
Podobnie jak smartfon i komputer, urządzenia sieciowe otrzymują regularne poprawki zabezpieczeń i aktualizacje. Aktualizacje oprogramowania układowego routera Wi-Fi zazwyczaj znajdują się w ustawieniach systemowych routera i wymagają ponownego uruchomienia urządzenia po instalacji.
Zaniedbanie tych aktualizacji sprawia, że urządzenia sieciowe są podatne na wszelkie zagrożenia wykryte od momentu wyprodukowania urządzenia. Sprawdź Najlepsze alternatywne opcje oprogramowania sprzętowego dla Twojego routera.
4. Monitorowanie sieci i wykrywanie włamań
To oczywiste, że zauważysz każdą nową osobę w domu. Znasz swoich znajomych i rodzinę i potrafisz rozpoznać nieznajomego. Monitorowanie, kto i w jakim celu korzysta z Twojej sieci Wi-Fi, jest nieco bardziej skomplikowane, ale nie mniej ważne.
Za pomocą aplikacji na smartfonie możesz sprawdzić, czy Twoja sieć jest bezpieczna, przeskanować sieć, z którą jesteś połączony, i zamienić adres fizyczny urządzeń (adres MAC) na przyjazne nazwy, dzięki czemu łatwiej będzie je zidentyfikować.
Jeśli widzisz jakieś urządzenia, których nie rozpoznajesz, możesz je usunąć, korzystając z ustawień routera. Sprawdź Jak sprawdzić sieć Wi-Fi pod kątem podejrzanych urządzeń.
5. Zezwól na wyświetlanie adresów MAC
Ta metoda (znana również jako „biała lista”), którą można skonfigurować na większości routerów, umożliwia urządzeniu łączenie się z siecią tylko wtedy, gdy jego adres MAC został wcześniej zatwierdzony.
Każde urządzenie zawiera: adres MAC Jest to unikatowe ustawienie, które zazwyczaj można znaleźć w ustawieniach lub na etykiecie samego urządzenia. Po włączeniu listy dozwolonych, żadne urządzenie spoza listy nie będzie mogło połączyć się z Twoją siecią Wi-Fi.
6. Fragmentacja sieci
Podzielenie sieci domowej na segmenty, zwane czasami „podsieciami”, to świetny sposób na odizolowanie poufnych informacji od urządzeń już podłączonych do sieci Wi-Fi.
Każdy segment ma na ogół reguły kontroli dostępu, co oznacza, że pewne urządzenia w jednym segmencie nie mogą komunikować się z urządzeniami w innym segmencie.
Przykładem tego jest umieszczenie inteligentnych urządzeń domowych w jednej podsieci, uniemożliwiając im dostęp do informacji na innym urządzeniu, takim jak serwer pamięci masowej lub NAS. Inną powszechną implementacją jest bramka uwierzytelniająca (captive gateway) lub Sieć gościnna, które zazwyczaj nie wymagają uwierzytelniania hasłem, ale są oddzielone od głównej sieci.
7. Wyłącz WPS
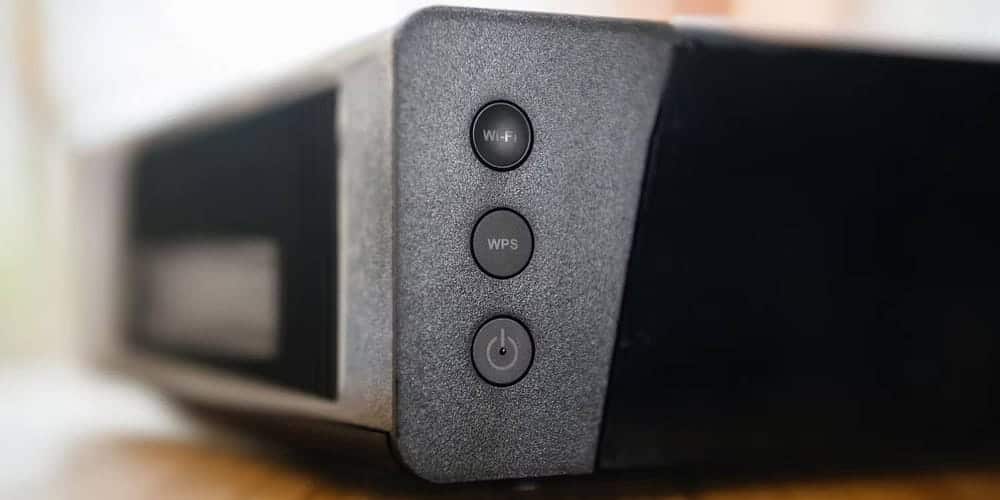
Być może zauważyłeś, że Twój router ma przycisk z napisem WPS. Ta funkcja omija zabezpieczenia hasłem i umożliwia połączenie jednym dotknięciem przycisku.
Technologia Wi-Fi Protected Setup (WPS) opiera się na teorii, że jeśli jesteś wystarczająco blisko routera, aby nacisnąć przycisk, możesz również uzyskać do niego dostęp. To trochę jak zostawienie klucza do domu pod wycieraczką: wygodne, ale stwarza poważne zagrożenie bezpieczeństwa. Najlepiej wyłączyć tę funkcję i pozwolić na uwierzytelnianie hasłem. Możesz już sprawdzić Najlepsze aplikacje na Androida do dostępu do chronionego hasłem Wi-Fi.