Od wersji Chrome 68 firma Google umieściła wszystkie witryny, które nie obsługują protokołu HTTPS, w Kategoria negatywna o nazwie „niebezpieczne”Jak twierdzi Google, witryny oznaczone tym ostrzeżeniem są narażone na ataki hakerów. Bez tej charakterystycznej blokady Chrome nie uznaje już żadnej strony internetowej za wystarczająco bezpieczną.

Jest to szczególnie ważne, gdy chcesz udostępnić dane logowania i płatności. Prawdziwy problem pojawia się, gdy strona jest oznaczona jako „niebezpieczna” z dużą czerwoną flagą. Ma to na celu całkowite zablokowanie wszelkiego rodzaju przeglądania.

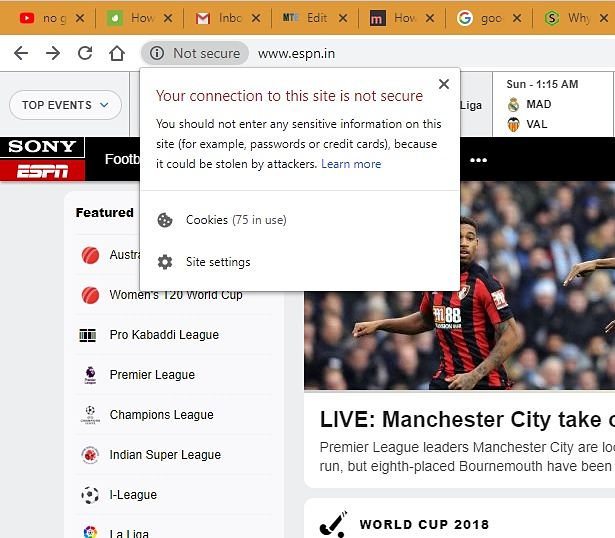
Od czasu wprowadzenia nowych standardów SSL w Chrome, użytkownicy końcowi są zdezorientowani. Wielu nie jest pewnych, czy w ogóle unikać oznaczonych stron internetowych. Nawet strona taka jak ESPN ma obecnie oznaczenie „niezabezpieczona”. To trochę jak omijanie zabezpieczeń, jeśli często odwiedzasz taką stronę.
Szybkie linki
Jak naprawić błąd? Dodaj prefiks HTTPS do stron internetowych
Rozwiązaniem problemu w przeglądarce Chrome jest po prostu dodanie prefiksu „https” do paska adresu. Teoretycznie powinno to wymusić na serwerze przekierowanie do bezpiecznego połączenia SSL. Jednak nie zawsze działa to dobrze. Wynika to z faktu, że wiele wiodących witryn internetowych nie zadbało o wdrożenie nowego protokołu. Z perspektywy użytkownika końcowego, odwiedzenie witryny może nie stanowić żadnego zagrożenia.
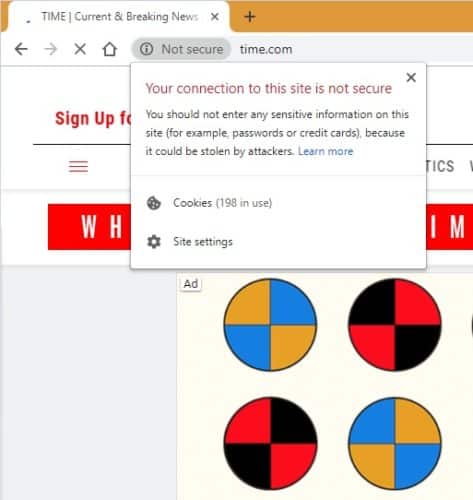
Faktem jest, że obecność oznaczenia „Niezabezpieczona” nie zawsze oznacza, że witryna jest rzeczywiście niebezpieczna. Więcej informacji można znaleźć w sekcji „Oczywiste zagrożenia”.
Jak zmusić strony internetowe do egzekwowania protokołu SSL
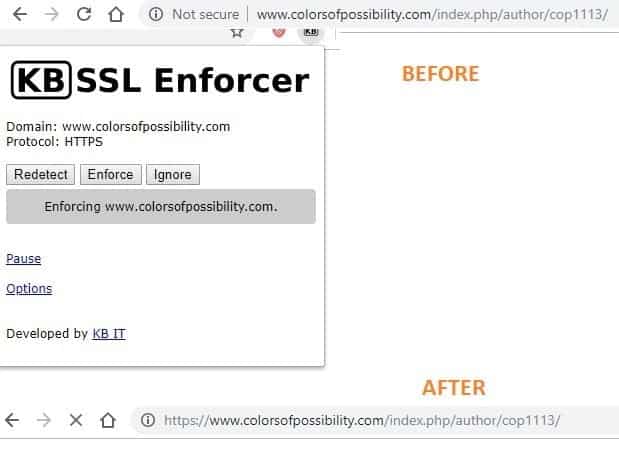
Z rozszerzeniem o nazwie Moduł KB SSL Enforcer Można wymusić na stronach internetowych przekierowywanie użytkowników do protokołu SSL. W większości przypadków, oprócz uniknięcia ostrzeżenia, można również przeglądać strony bezpieczniej, korzystając z protokołu SSL.
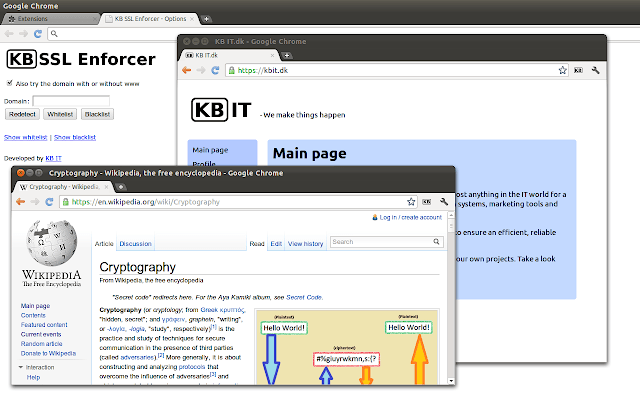
Wystarczy wymusić nowe reguły SSL zgodnie z poniższym opisem. Należy jednak pamiętać, że może to nie działać na wszystkich stronach internetowych, ponieważ mogą one nie mieć możliwości przekierowywania stron HTTP do HTTPS.
Podejmowanie świadomego ryzyka
Jeśli chcesz zachować ostrożność, pomimo błędu „brak bezpieczeństwa”, po prostu podejmij świadome ryzyko i przeglądaj bez obaw. Chociaż miło jest, gdy Google się o Ciebie troszczy, nie wszyscy webmasterzy chcą ukraść Twoje dane.
Spójrzmy prawdzie w oczy. Te zwykłe, stare strony HTTP istniały od zawsze i mogą być bezpieczniejsze, niż twierdzi Google. Techniczne przyczyny błędów SSL obejmują wygasłe certyfikaty SSL, błędy w obrazach, CSS, JavaScript i innych, niezgodność protokołu TLS i wiele innych.
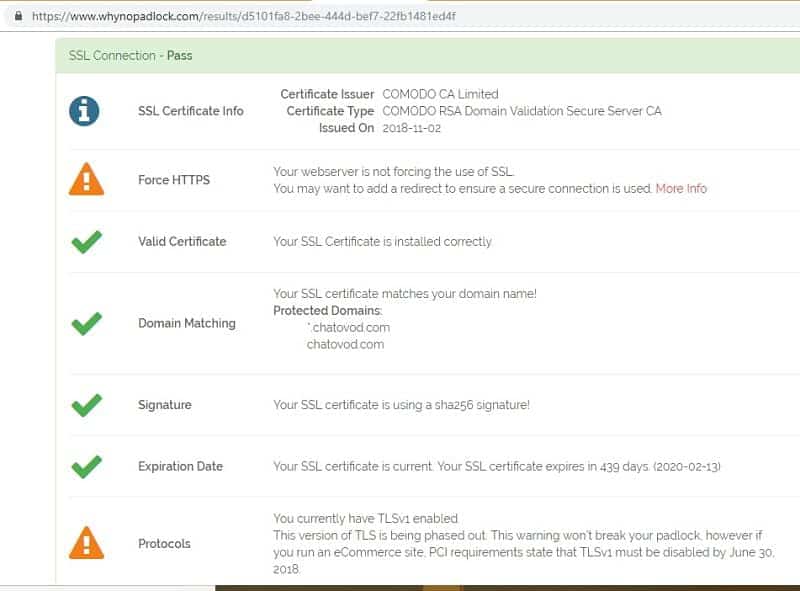
Jeśli chcesz po prostu sprawdzić, czy dana strona internetowa nadaje się do okazjonalnego przeglądania, istnieje narzędzie internetowe o nazwie Whynopadlock.com Daje to pełny obraz. W powyższym przykładzie strona czatu wydaje się korzystać z połączenia SSL, ale może mieć przestarzałe oprogramowanie TLS. Nie wszystkie strony muszą wymuszać protokół HTTPS dla rzeczywistego bezpieczeństwa.
Wniosek
Witryny SSL mają wiele zalet. Szyfrują one nie tylko Twoje dane przeglądania przed osobami trzecimi, ale także przed dostawcami usług internetowych, którzy mogą przeglądać jedynie stronę główną. Ostrzeżenie „brak bezpieczeństwa” jest w rzeczywistości uspokajające dla regularnych internautów, zwłaszcza w przypadku płatności.
W rzeczywistych przypadkach może to poważnie oznaczać, że strona została zhakowana. Nikt nie lubi, gdy „inni mogą zobaczyć lub zmienić informacje, które wysyłasz lub odbierasz za pośrednictwem witryny”.
Nie oznacza to jednak, że witryny HTTP są zawsze niezabezpieczone. Ostatecznie to kwestia wyboru i należy kierować się własnym rozsądkiem.