Co kilka lat pojawia się coś, co może na dobre wyeliminować hasła. I co kilka lat hasło pozostaje aktualne. Kody dostępu to najnowszy kandydat i, szczerze mówiąc, mogą być jak dotąd najbardziej niezawodne. Podczas oceny Hasła a klucze dostępu i różnice między nimiPrzekonasz się, że szyfrowanie jest solidne. Odporność na phishing jest realna. Zaangażowane są w to Apple, Google i Microsoft. Sojusz FIDO świętuje, a wielu zwolenników bezpieczeństwa deklaruje, że... Tak, nowa alternatywa w postaci hasła jest rzeczywiście bezpieczniejsza.

Dlaczego więc nie zmieniłem hasła? Bo pod całym tym szumem medialnym, kody dostępu w praktyce znacznie różnią się od kodów w teorii. Jeśli nie ufasz temu szumowi medialnemu lub próbowałeś kodów dostępu i nie byłeś w stanie ich zrozumieć, nie jesteś sam i nie mylisz się. Oto kilka dobrych powodów, dla których Twoje hasła jeszcze się nie zmieniły.
Szybkie linki
Nadal jestem związany z czyimś ekosystemem, tylko innym.
Strażnik się zmienił, ale mury nie.
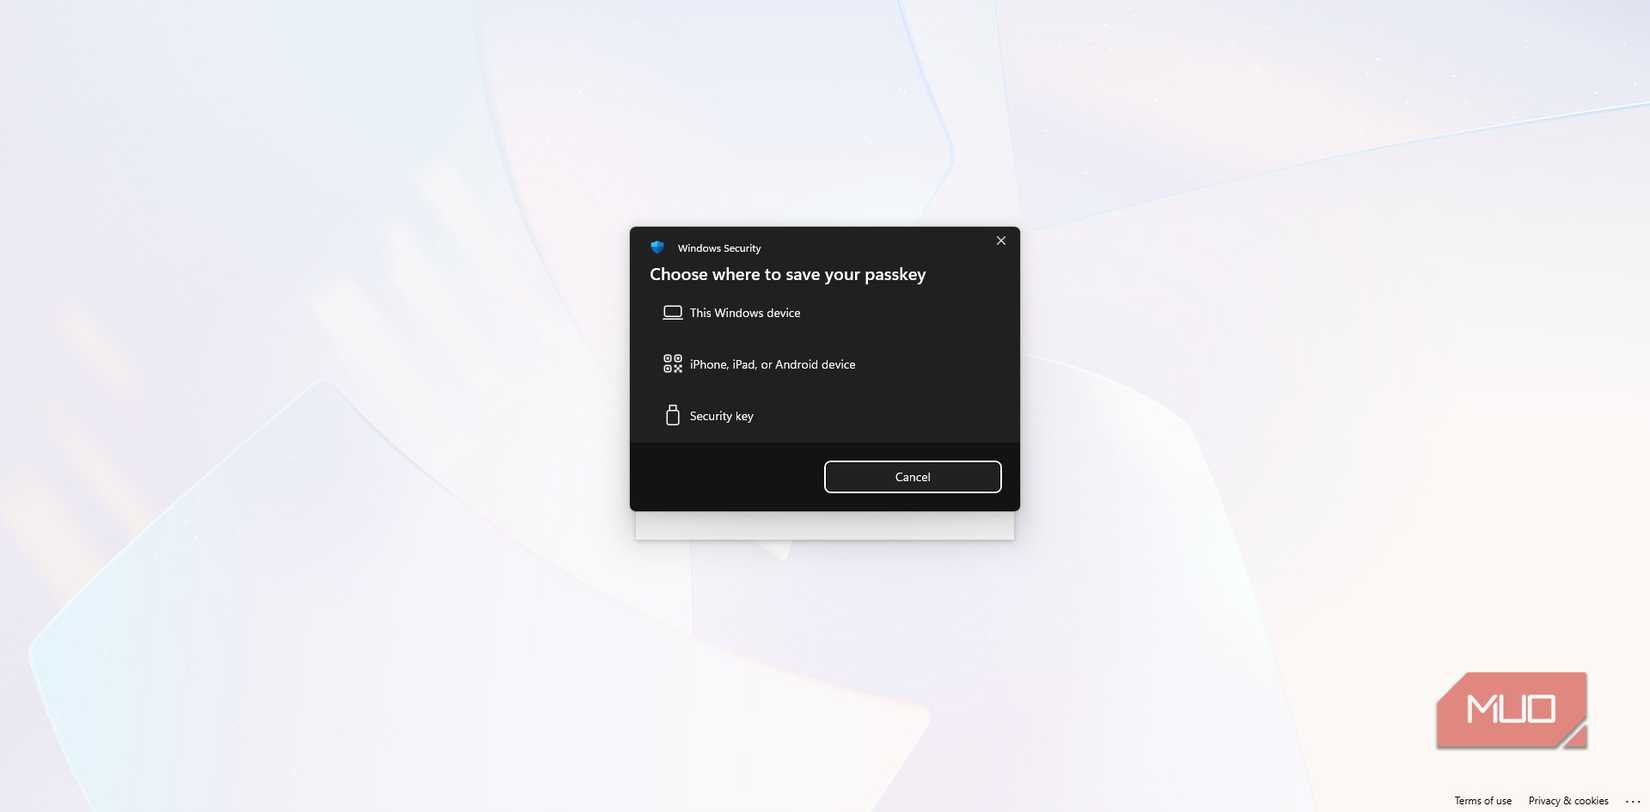
Hasła zawsze skrywały brudną tajemnicę: większość ludzi używa ich ponownie, ponieważ zapamiętywanie unikalnych haseł to praktycznie dodatkowa praca. Klucze dostępu miały rozwiązać ten problem, zastępując przechowywane sekrety kluczami szyfrującymi. I rzeczywiście tak jest, ale przez długi czas jedną pułapkę zastępowano inną: zamknięciem w określonym ekosystemie. To właśnie… Hasła zostały wprowadzone w celu uproszczenia procesu logowania, jednak wielu użytkowników wciąż ma wątpliwości. Jeśli chodzi o to, jak to działa na różnych urządzeniach.
Po utworzeniu kodu dostępu na iPhonie jest on automatycznie przypisywany do pęku kluczy iCloud. Jest to bezproblemowe, jeśli całe Twoje życie kręci się wokół urządzeń Apple, ale do niedawna dostęp do tych samych kont na urządzeniu z Androidem lub Windows wymagał uciążliwych obejść, takich jak skanowanie kodów QR. Menedżer haseł Google działa podobnie, skrupulatnie synchronizując swoje kody dostępu w „ogrodzie murowanym” Androida i Chrome. Windows Hello był ostatnim bastionem, historycznie blokując kody dostępu na jednym urządzeniu fizycznym. Jednak pod koniec 2025 roku Microsoft w końcu załatał tę lukę, wprowadzając funkcję synchronizacji w chmurze dla Windows Hello, która pozwala użytkownikom śledzić kody dostępu na wielu urządzeniach z systemem Windows 11 za pośrednictwem ich konta Microsoft.
Prawdziwa zmiana w kierunku rzeczywistych możliwości transportowych nastąpiła pod koniec 2024 i 2025 roku. Sojusz FIDO wydał oba Protokół wymiany danych uwierzytelniających (CXP) i format (CXF)Zostały one zaprojektowane specjalnie po to, aby umożliwić użytkownikom bezpieczny eksport i import haseł między różnymi dostawcami usług. Chociaż duzi dostawcy, tacy jak Apple i Google, rozpoczęli już wdrażanie niezbędnych interfejsów API dla tego standardu, dla przeciętnego użytkownika jest to wciąż praca w toku.
Obecnie najbardziej praktycznym rozwiązaniem dla życia na wielu platformach jest Wybór zewnętrznego menedżera haseł Podobnie jak NordPass czy Bitwarden, które obsługują hasła we wszystkich systemach operacyjnych, usługi te skutecznie przełamują „blokadę platformową” dużych firm technologicznych. Jednak Twoje główne uzależnienie uległo zmianie: zamiast być przywiązanym do Apple lub Google, jesteś teraz przywiązany do prywatnego dostawcy zabezpieczeń. Blokada nie zniknęła; została jedynie przemianowana – przynajmniej do czasu, aż CXP sprawi, że przełączanie się między tymi sejfami będzie tak proste, jak przenoszenie listy kontaktów.
Doświadczenie związane z konfiguracją waha się od płynnego do koszmarnego
Twoje doświadczenia mogą się znacznie różnić
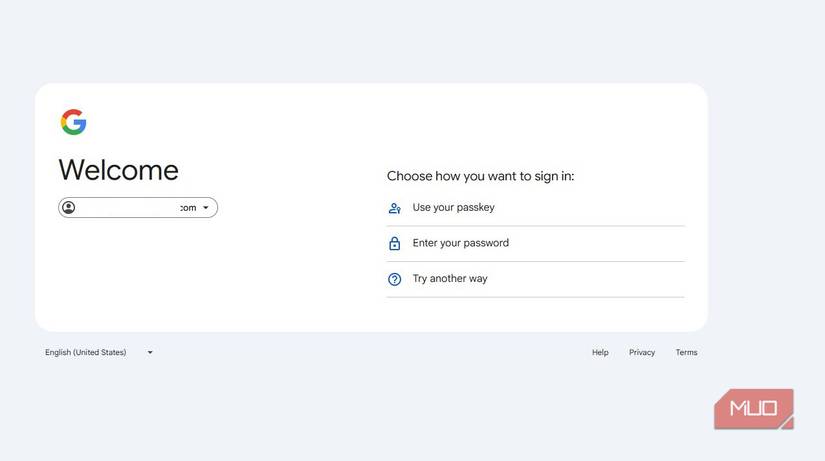
Istnieje wersja haseł, która moim zdaniem jest całkiem urocza. Spoglądasz na ekran, uwierzytelniasz się za pomocą twarzy lub odcisku palca i logujesz się. Taka wersja zdecydowanie istnieje i właśnie dlatego pojawiają się argumenty, że... Hasła są oficjalnie nieaktualne i musisz podjąć ten krok.Problemem jest to, że ta płynna praca nie jest dostępna wszędzie, a różnica między najlepszymi i najgorszymi aplikacjami może być frustrująca.
Weźmy na przykład Stripe. Ustawienie tam kodu dostępu może przypominać pokonywanie toru przeszkód. Logujesz się hasłem, przedzierasz się przez kolejne poziomy ustawień bezpieczeństwa, potwierdzasz uwierzytelnianie dwuskładnikowe, weryfikujesz adres e-mail i dopiero wtedy możesz kliknąć „Utwórz”. To sporo przeszkód jak na coś, co ma ułatwiać życie. Porównaj to z Target, który zapewnia kody dostępu widoczne bezpośrednio na ekranie logowania, lub Nintendo, które technicznie je obsługuje, ale umieszcza opcję pod znanym polem hasła, które większość osób automatycznie wypełnia z przyzwyczajenia.



Zgubienie urządzenia staje się zupełnie nowym rodzajem sytuacji awaryjnej.
Mamy nadzieję, że rozmowa z obsługą klienta będzie dla Państwa przyjemnością.
W przypadku haseł utrata telefonu jest niezwykle frustrująca, ale możliwa do opanowania. Możesz zalogować się gdzie indziej, kliknąć „Zapomniałem hasła”, zresetować hasło przez e-mail i odzyskać dostęp. Nie jest to proste, ale jest znane i, co najważniejsze, możliwe do odzyskania. Hasła zmieniają tę dynamikę, a sieć zabezpieczeń staje się bardziej złożona. A tak przy okazji, powinieneś… Wykonaj szybką kontrolę bezpieczeństwa, aby mieć pewność, że możesz odzyskać swoje konto Gmail..
Jeśli Twój kod dostępu jest przypisany do konkretnego urządzenia, powiązany z jednym telefonem lub fizycznym kluczem bezpieczeństwa, jego utrata lub uszkodzenie może zablokować Ci dostęp do wielu kont jednocześnie, jeśli nie masz kopii zapasowej. Większość osób unika tego, synchronizując swoje kody dostępu za pośrednictwem usługi chmurowej, takiej jak iCloud Keychain lub Google Password Manager, więc awaria telefonu to nie koniec świata. Prawdziwy problem pojawia się, gdy tracisz dostęp do całego konta w chmurze. W takiej sytuacji odzyskanie go staje się znacznie bardziej skomplikowane.
Szczerze mówiąc, większość usług nadal korzysta z tradycyjnych metod odzyskiwania, takich jak odzyskiwanie danych za pomocą wiadomości e-mail lub SMS-ów. Google oferuje również kody odzyskiwania offline i zdecydowanie zaleca ich wydrukowanie lub zapisanie i przechowywanie w bezpiecznym miejscu. Jest w tym pewna ironia. Przyszłość bezpieczeństwa logowania, w najbardziej podatnym na ataki momencie, zależy od skrawka papieru schowanego w szufladzie.
Najsilniejszą kopią zapasową jest duplikacja urządzenia. Oznacza to zarejestrowanie drugiego hasła na innym urządzeniu lub Małe, oddzielne narzędzie, takie jak YubiKey Aby mieć pewność, że zawsze masz fizyczną kopię zapasową. To działa, ale rzadko jest zalecane. Większość usług pozwala dodać jeden kod dostępu, ogłosić zwycięstwo i pozostawić resztę jako ćwiczenie użytkownika. Jeden kod dostępu to dowód słuszności koncepcji. Plan odzyskiwania to prawdziwy system. Obecnie większość osób ma tylko dowód.
Hasła nadal są wszędzie wymagane, dlatego kody dostępu zapewniają dodatkową warstwę bezpieczeństwa.
Więcej pracy, to samo ryzyko, świetny marketing
Oto część, którą marketing kluczy dostępu często pomija: w przypadku większości usług klucze dostępu są dodatkiem, a nie czystym zamiennikiem. Kilku wczesnych użytkowników, takich jak Microsoft, pozwala użytkownikom całkowicie usunąć swoje hasła. Teraz możesz Przejście na korzystanie z konta Microsoft bez hasła Usuwając hasło z ustawień zabezpieczeń i polegając wyłącznie na danych biometrycznych lub kluczach bezpieczeństwa. Jednak większość dużych serwisów, w tym Google i Amazon, nadal wymaga tradycyjnego hasła w pliku jako kopii zapasowej.
To tworzy niezręczną sytuację pośrednią. Hasła dostępu skutecznie blokują drogę phishingowi, ponieważ atakujący nie ma możliwości, aby Cię oszukać i wprowadzić w błąd. Jednocześnie Twoje konto nadal jest powiązane ze starą luką w zabezpieczeniach. Jeśli baza danych firmy zostanie naruszona, a skróty haseł wyciekną, to, że logujesz się teraz za pomocą hasła, nie ma znaczenia. Twoje hasło nadal znajdowało się na ich serwerach, czekając na pojawienie się problemu.
Dopóki więcej firm nie pójdzie śladem Microsoftu i całkowicie nie usunie haseł, będziemy tkwić w fazie przejściowej.
Podziwiam, ale nie jestem przekonany
Nic z tego nie sugeruje, że hasła to ślepa uliczka. Sama technologia stanowi znaczący postęp, a sama odporność na phishing to ogromna zmiana w świecie... Microsoft wskazuje w nim Aby zablokować ponad 7000 ataków opartych na hasłach na sekundę. Przyspiesza się również ich wdrażanie. Według Sygnał autoryzacjiDo 2025 r. klucze dostępu stanowiły 62 proc. problemów z uwierzytelnianiem w dużych, rzeczywistych zbiorach danych, a prawie 57 proc. użytkowników wiedziało już, czym jest klucz dostępu.
Jednak „najlepsze na papierze” i „gotowe dla wszystkich” to nie to samo. Dopóki hasła nie będą płynnie przemieszczać się między wszystkimi urządzeniami i nie będą mogły faktycznie zastąpić haseł, zamiast być niezręcznie na nich zalegać, trzymanie się silnego, unikalnego hasła i uwierzytelniania dwuskładnikowego jest rozsądnym podejściem. Hasło nie jest martwe; ono tylko czeka, aż pojawi się jego następca.