Smartwatche Bluetooth stały się integralną częścią wielu zadań w naszym życiu codziennym, zapewniając łatwy dostęp do powiadomień, pomagając monitorować aktywność fizyczną, a nawet wykonywać połączenia telefoniczne – wszystko to z poziomu nadgarstka. Wraz z rozwojem tych urządzeń noszonych, kluczowe staje się uwzględnienie pewnych kwestii związanych z prywatnością i ochroną danych.
Być może zastanawiasz się, czy smartwatche są podatne na ataki hakerskie. Tak, smartwatche Bluetooth mogą zostać zhakowane, co potencjalnie może narazić Twoje dane osobowe. Haker może wykorzystać te informacje do kradzieży danych osobowych, takich jak hasła, kontakty i historia połączeń. Może je również wykorzystać do szpiegowania Cię lub przejęcia kontroli nad Twoim telefonem lub komputerem podłączonym do niego.
W tym artykule omówimy, jak chronić smartwatch Bluetooth przed hakowaniem. Przyjrzymy się zagrożeniom, na jakie narażone są smartwatche Bluetooth, i podamy kilka wskazówek, jak je chronić. Sprawdź Powody, dla których Twój smartwatch może stanowić zagrożenie bezpieczeństwa.
Szybkie linki
Jak działają inteligentne zegarki Bluetooth?
Smartwatche Bluetooth łączą się ze smartfonem za pomocą technologii Bluetooth Low Energy (BLE), która wykorzystuje tę samą szerokość pasma co standardowy Bluetooth, ale inne kanały do przesyłania danych. Dokładniej, wykorzystuje 40 kanałów, od 2300 do 2.4835 MHz.
Podstawową różnicą między standardowym Bluetooth a BLE jest to, że zużywa on znacznie mniej energii niż standardowy protokół, co można wywnioskować już z samej nazwy. Urządzenia oparte na BLE, w tym przypadku smartwatch, komunikują się, wysyłając pakiety danych zwane sygnałami nawigacyjnymi (beaconami).
Sygnały te informują urządzenia w zasięgu o obecności smartwatcha. Urządzenie nasłuchujące tych sygnałów, w tym przypadku smartfon, odpowiada pakietem danych z żądaniem SCAN. Następnie smartwatch odpowiada na żądanie SCAN, przesyłając więcej danych.
Sposób organizacji danych między smartwatchem a smartfonem jest określany przez profil Common Attribution Profile (GATT). GATT zawiera listę funkcji, charakterystyk i usług urządzenia, które pozwalają urządzeniu podsłuchowemu określić funkcjonalność urządzenia reklamowego i sposób uruchamiania różnych działań. Jeśli atakujący zdoła przechwycić sygnały urządzenia reklamowego, może również przeanalizować informacje zawarte w pliku GATT i strategicznie je wykorzystać.
Typowe zagrożenia i luki w zabezpieczeniach
Smartwatche Bluetooth są narażone na liczne zagrożenia i luki w zabezpieczeniach. Oto kilka typowych ataków:



- Złośliwe aplikacjeSmartwatche bazują na intensywnym korzystaniu z aplikacji. Aplikacja na smartwatchu określa sposób jego działania. Pomiędzy aplikacją a smartwatchem nawiązywana jest relacja dominacja-podporządkowanie. Smartwatch ufa i wykonuje wszystkie polecenia wysyłane przez aplikację sterującą. Jeśli atakujący włamie się do aplikacji i wstrzyknie do niej złośliwy kod, może potencjalnie manipulować danymi i funkcjonalnościami smartwatcha.
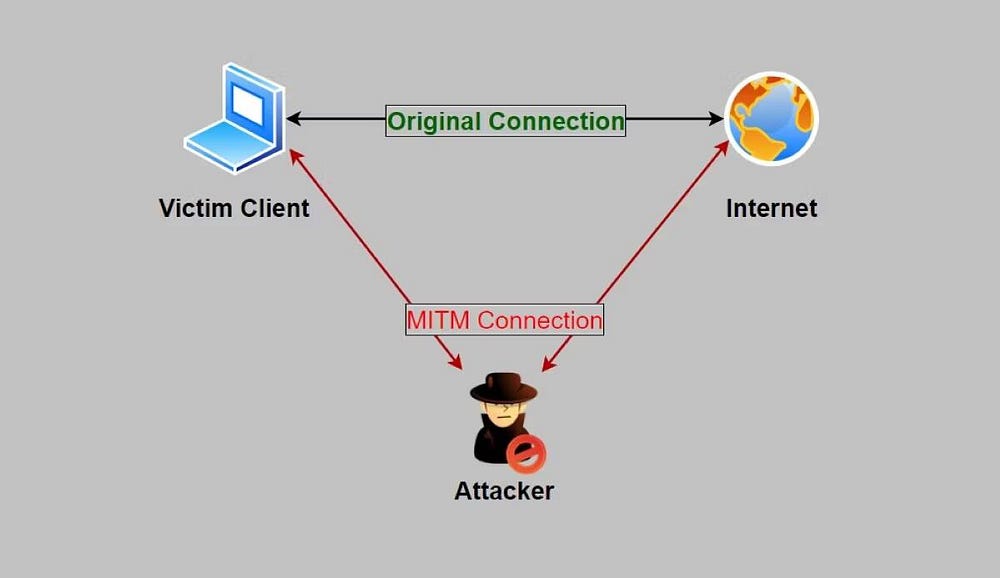
- Ataki typu Man-in-the-Middle (MITM)Tanie smartwatche zazwyczaj nie stosują żadnej formy szyfrowania danych przesyłanych między telefonem a smartwatchem, co ułatwia atakującemu przeprowadzenie ataku typu man-in-the-middle (MITM) i przechwycenie danych oraz przeanalizowanie informacji.
- Co więcej, gdy atakujący nauczy się obsługiwać określone funkcje smartwatcha, może wysłać do niego złośliwe pakiety, aby nim manipulować. Na przykład, atakujący może łatwo zmienić datę i godzinę w smartwatchu, a co gorsza, wymusić aktualizację oprogramowania układowego.
- Luka w zabezpieczeniach oprogramowania sprzętowegoOprogramowanie układowe to niskopoziomowy, niezmienny element oprogramowania, który odpowiada za prawidłowe działanie smartwatcha. Kontroluje on wszystkie funkcje smartwatcha. Czasami w oprogramowaniu układowym mogą występować luki w zabezpieczeniach, które mogą zostać wykorzystane do spowodowania rozległych uszkodzeń.
Jak się chronić
Przed zakupem smartwatcha należy dokładnie sprawdzić jego historię zabezpieczeń, aplikacje zabezpieczające i inne funkcje. Unikaj zakupu smartwatchów niskiej jakości, a jeśli już to zrobisz, staraj się nie sparować go, gdy wychodzisz z domu. Oprócz tych praktyk, oto kilka kluczowych kroków, których należy przestrzegać:
- Aktualizuj oprogramowanie sprzętowe swoich urządzeń. Gdy tylko pojawi się nowa aktualizacja oprogramowania, pamiętaj o jej zainstalowaniu.
- Upewnij się, że nie instalujesz żadnych nieznanych aplikacji z podejrzanych witryn ani nie korzystasz z pirackich aplikacji, ponieważ niezweryfikowane aplikacje mogą zainfekować Twoje urządzenie.
- Jeśli to możliwe, włącz parowanie za pomocą kodu PIN. Dzięki temu smartwatch będzie się łączył tylko z zaufanymi urządzeniami po wprowadzeniu kodu PIN, co zapewni dodatkowe bezpieczeństwo.
Zweryfikować Czy luksusowe smartwatche są warte swojej ceny?
Teraz wiesz, jak zadbać o bezpieczeństwo swojego smartwatcha Bluetooth.
Smartwatche to świetne urządzenia do zwiększania produktywności, monitorowania stanu zdrowia lub po prostu noszenia ich jako elementu garderoby. Jednak bez zapewnienia odpowiednich zabezpieczeń, smartwatch może paść ofiarą ataków. Głównym problemem większości smartwatchy jest brak warstwy szyfrującej przesyłane dane. Szyfrowanie Bluetooth jest kluczowe dla bezpieczeństwa danych. Możesz teraz sprawdzić Czym jest szyfrowanie Bluetooth i jak działa?