W dobie coraz częstszych cyberataków i naruszeń bezpieczeństwa, kluczowe jest, aby każda organizacja poprawiła swoje bezpieczeństwo i podjęła działania w celu zapewnienia bezpieczeństwa swoich zasobów. Triada Bezpieczeństwa Informacji to kluczowy model poprawy bezpieczeństwa każdej firmy i infrastruktury. Czym właściwie jest Triada CIA? I jak może pomóc w stworzeniu i utrzymaniu bezpiecznego systemu? Sprawdź. Zagrożenia cyberbezpieczeństwa związane z pracą zdalną i sposoby radzenia sobie z nimi.
Szybkie linki
Czym jest triada CIA?
Triada Bezpieczeństwa Informacji CIA to akronim od słów Confidentiality, Integrity, and Availability (Poufność, Integralność i Dostępność). Jest to model służący do zarządzania bezpieczeństwem każdego systemu lub organizacji.
Triada CIA koncentruje się na bezpieczeństwie informacji lub danych. Innymi słowy, jest to model bezpieczeństwa informacji, który obejmuje trzy kluczowe komponenty: poufność, integralność i dostępność. Model ten definiuje cele i zadania aplikacji bezpieczeństwa danych i informacji oraz pomaga firmom bronić się przed zagrożeniami cyfrowymi, takimi jak naruszenia/wycieki danych, ataki złośliwego oprogramowania, phishing, naruszenia danych uwierzytelniających, ataki internetowe i inne.
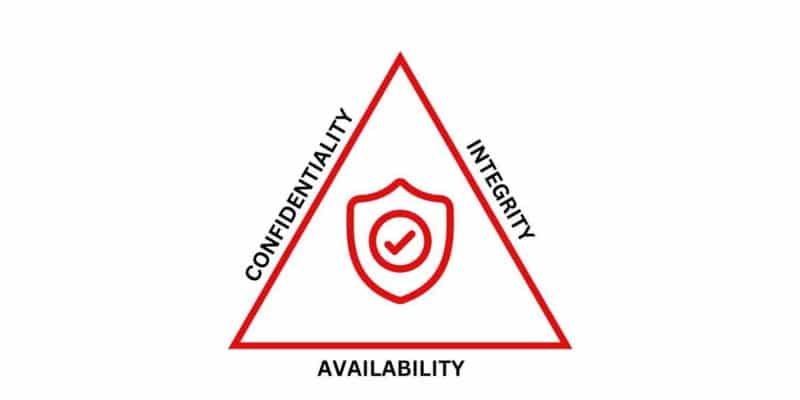
Triadę CIA można porównać do trójkąta. Stanowi ona zestaw trzech powiązanych ze sobą reguł i zasad, których należy przestrzegać, aby stworzyć bezpieczny system. Jeśli jeden z kluczowych elementów triady CIA nie zostanie spełniony, system nie będzie bezpieczny.
Triada CIA stanowi podstawę skutecznej architektury i zasad bezpieczeństwa; dzięki niej specjaliści ds. bezpieczeństwa mogą łatwiej opracowywać zasady i analizować luki w zabezpieczeniach poszczególnych osób.
poufność
Poufność dotyczy prywatności danych i zasobów Twojej firmy. Oznacza to, że dostęp do prywatnych danych powinni mieć wyłącznie upoważnieni pracownicy i konta. Żadne nieautoryzowane konto nie powinno mieć możliwości odczytu, zapisu ani wykonywania danych lub poleceń w systemie.
Jeśli posiadasz konto w firmie, aby uzyskać dostęp do danych na koncie lub je edytować, musisz się najpierw zalogować. Proces ten polega na wprowadzeniu Twoich danych do bazy danych firmy w celu weryfikacji Twojej tożsamości. Ma to na celu zachowanie poufności Twoich zasobów. Jeśli haker uzyska dostęp do Twojego konta i danych, Twoja poufność zostanie naruszona.
Przykładami naruszeń poufności są m.in. ataki typu man-in-the-middle (MitM), podsłuchiwanie pakietów, wstrzykiwanie kodu SQL, bezpośrednie ataki cybernetyczne na organizację lub niezamierzony wyciek danych.
Często poufność jest zagrożona, ponieważ hasła nie są bezpiecznie przechowywane. Szyfrowanie haseł i korzystanie z uwierzytelniania bezhasłowego, takiego jak menedżery haseł i dostawcy usług jednokrotnego logowania, pomaga zwiększyć poufność zasobów, a tym samym bezpieczeństwo. Uwierzytelnianie wieloskładnikowe powinno być również wdrożone w całej firmie, aby weryfikować tożsamość każdego użytkownika i upewnić się, że jest on upoważniony do dostępu i modyfikacji danych.



Uczciwość
W cyberbezpieczeństwie integralność odnosi się do wiarygodności, niezawodności i autentyczności zasobów i danych przechowywanych w systemie. Czy gdy ktoś korzysta z Twojej strony internetowej lub aplikacji do przesyłania danych, dane te docierają do niego bez jakiejkolwiek manipulacji?
Integrity gwarantuje, że każdy posiadany lub powierzony Ci zasób jest zawsze dokładny, kompletny i spójny. Integrity może zostać naruszona przez cyberprzestępców, którzy atakują system i modyfikują krytyczne dane, rejestry i informacje.
Metody zapewniające integralność systemu obejmują szyfrowanie, stosowanie skrótów wiadomości (messages digests) oraz cyfrowe znaki wodne. Metody te umożliwiają weryfikację danych na początku i na końcu transmisji, aby upewnić się, że nie zostały one zmodyfikowane. Inne metody obejmują stosowanie systemów kontroli wersji i wykrywania włamań.
Integralność ustępuje miejsca innej ważnej koncepcji cyberbezpieczeństwa: niezaprzeczalności.
Odrzucenie oznacza zaprzeczenie lub zakwestionowanie ważności umowy lub transakcji. Nieodrzucenie zapewnia, że nadawca nie może zaprzeczyć wysłaniu wiadomości do odbiorcy i odwrotnie. Nadawca otrzymuje dowód doręczenia, a odbiorca dowód tożsamości nadawcy. W ten sposób obie strony mogą mieć pewność co do integralności przesyłanej treści. Nieodrzucenie wykorzystuje również szyfrowanie i podpisy cyfrowe.
Dostępność
Jeśli zagwarantowana jest poufność i integralność danych, a mimo to nie można uzyskać do nich dostępu, to wszystko na nic, prawda?
Dostępność w triadzie CIA oznacza, że wszystkie dane i zasoby w firmie lub systemie muszą być stale dostępne dla upoważnionych użytkowników. Aby to osiągnąć, wszystkie bazy danych, infrastruktura techniczna i systemy – zarówno oprogramowanie, jak i sprzęt – muszą być regularnie konserwowane i działać bez zarzutu.
Przykładem naruszenia dostępności jest atak typu „odmowa usługi” (DoS). Atak DoS ma miejsce, gdy cyberprzestępca zalewa system zbyt dużym ruchem i uniemożliwia dostęp do niego użytkownikom. Inne przykłady naruszeń dostępności obejmują ataki Przepełnienie bufora Awarie sprzętu i proste błędy ludzkie.
Aby zminimalizować ryzyko naruszenia dostępności, należy stale posiadać wiele kopii zapasowych danych. Niezbędne jest również wdrożenie koncepcji redundancji w infrastrukturze sprzętowej i programowej, takiej jak serwery, bazy danych i sieci aplikacji. Redundancja to praktyka utrzymywania wielu instancji tej samej infrastruktury pamięci masowej w celu zapewnienia ciągłej dostępności. W przypadku ataku, kolejne urządzenie lub inny sprzęt może obsługiwać zaatakowane urządzenie bez żadnych zakłóceń. Sprawdź Na czym polega zarządzanie bezpieczeństwem chmury i dlaczego jest takie ważne?
Dlaczego triada CIA jest ważna?
Triada CIA jest kluczową koncepcją w cyberbezpieczeństwie, ponieważ służy jako przewodnik i lista kontrolna do zabezpieczania systemów i zasobów. Dzięki triadzie CIA firmy i personel ochrony łatwiej tworzą niezawodne i bezpieczne systemy.
W reagowaniu na incydenty, triada CIA odgrywa kluczową rolę w identyfikacji konkretnych elementów triady, które zostały naruszone, i pomaga zespołowi odpowiednio zareagować. Sprawdź Najlepsze sposoby na zachęcenie ludzi do pracy w cyberbezpieczeństwie.
Poufność, integralność i dostępność: co jest ważniejsze?
Trudno byłoby wybrać trzy najważniejsze koncepcje, ponieważ każda z nich jest tak odmienna i kluczowa dla bezpieczeństwa każdego systemu. W pewnych sytuacjach jedna z nich może zostać wybrana ponad inne. Na przykład, w celu zachowania poufności systemu podczas cyberataku, konieczne może być zrezygnowanie z dostępności.
Pamiętaj jednak, że jeśli jeden z elementów triady CIA zostanie naruszony, bezpieczeństwo tego systemu będzie niewystarczające. Sprawdź Ekonomiczne sposoby wdrażania cyberbezpieczeństwa przy ograniczonym budżecie.
Popraw swoją pozycję bezpieczeństwa, korzystając z triady CIA
Triada CIA odgrywa znaczącą rolę w poprawie i utrzymaniu ogólnego poziomu bezpieczeństwa Twojej organizacji. Wdrażając te trzy kluczowe komponenty, Twoja firma będzie w stanie zapewnić sobie bezpieczeństwo przed atakami i cyberprzestępcami. Mogą one również służyć jako przewodnik podczas prowadzenia szkoleń z zakresu świadomości i bezpieczeństwa w Twojej firmie. Możesz teraz zobaczyć Najlepsze kursy online na początek kariery w cyberbezpieczeństwie.