Przyjrzyjmy się, jak wykrywać nieautoryzowane połączenia na komputerze z systemem Windows, które mogą prowadzić do wycieków danych. Należy śledzić te połączenia i unikać połączeń, które wydają się nieautoryzowane, ponieważ może to również prowadzić do wykorzystania danych w celach niezgodnych z prawem. Dlatego, aby kontynuować, zapoznaj się z pełnym przewodnikiem opisanym poniżej.

Twój komputer nawiązuje połączenia z zewnętrznymi źródłami za każdym razem, gdy łączysz się z internetem. Połączenia te są całkowicie bezpieczne i znikają, gdy masz nad nimi kontrolę. Mogą jednak występować pewne połączenia na Twoim komputerze bez Twojej zgody. W takim przypadku możesz utracić swoje prywatne dane, które są kierowane do nieznanych źródeł zewnętrznych. Jeśli znajdziesz nieautoryzowane połączenia na swoim komputerze, nie zatrzymuj się. Powinieneś znaleźć sposoby na ich wykrycie. W tym artykule opisaliśmy, jak wykryć nieautoryzowane połączenia na komputerze z systemem Windows. Jeśli jesteś zainteresowany poznaniem tych metod, zapoznaj się z metodą podaną poniżej. To jest wstęp do wpisu, przejdź do głównej części wpisu poniżej!
W rzeczywistości jeden z moich laptopów szwankował z powodu rozłączenia, więc pomyślałem, że prześledzę połączenia, które nawiązywał. Postanowiłem prześledzić połączenia wychodzące i uzyskałem zaskakujące rezultaty. Musiałem zamknąć niektóre połączenia, aby zabezpieczyć sieć przed jakąkolwiek nielegalną aktywnością. Teraz dzielę się nimi z Wami, abyście mogli wykorzystać je również do zabezpieczenia swojego urządzenia.
Jak wykryć nieautoryzowane połączenia na komputerze z systemem Windows
W tym artykule wykorzystamy dwie możliwe metody, które pomogą Ci analizować połączenia przychodzące na Twoje urządzenie i łatwo nimi zarządzać według własnych potrzeb. Wykonaj poniższe kroki, aby podjąć odpowiednie działania.
#1 Za pomocą programu PowerShell
W tym celu skorzystasz z wbudowanej funkcji systemu Windows, uzyskując dostęp do programu PowerShell i wyświetlając aktywność ukrytych połączeń.
#1 do uzyskiwania dostępu do komunikacji za pomocą PowerShell Najpierw kliknij Win + XOtworzy się menu Użytkownik zaawansowany. To menu zapewnia łatwy dostęp do różnych narzędzi w systemie Windows.
#2 Następnie wybierz opcję PowerShell (Admin)Aby włączyć tę funkcję, musisz mieć uprawnienia administratora.
#3 Po powyższym postępie napisz to:
netstat -abf 5> activity.txt
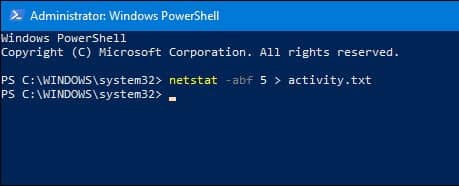
Następnie naciśnij Enter. Twój komputer zacznie rejestrować utworzone przez Ciebie linki i zapisywać je w dokumencie.
#4 Teraz pozwól programowi działać przez kilka minut. Możesz kontynuować pracę nad czymś innym, co Ci odpowiada.
#5 Skopiuj fakty z informacji, klikając na Ctrl + C.
#6 Teraz po prostu wpisz „aktywność.txti naciśnij Wchodzę Aby wyświetlić dane zarejestrowane przez program.
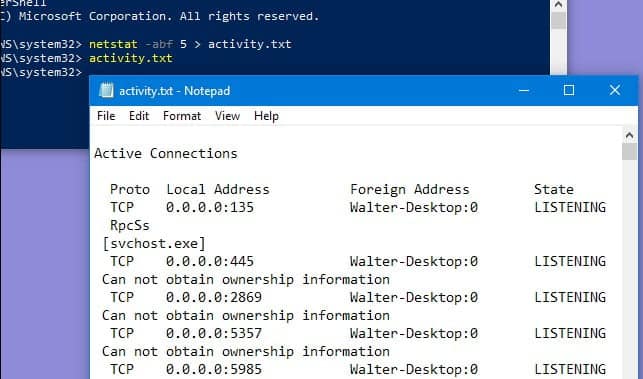
#7 Na koniec otwórz plik dziennika .txt w Notatniku.
#8 To archiwum notatnika jest umieszczane w katalogu System32, jak pokazano poniżej, na wypadek gdybyś potrzebował do niego zajrzeć później.
#9 Jeśli znajdziesz coś, czego nie widzisz, poszukaj tego w internecie. Jeśli nie ma niczego, co mogłoby zagrażać Twojemu komputerowi lub bezpieczeństwu, sprawdź ponownie, jak się tego pozbyć.
Korzystając z TCPView
TCPView firmy Microsoft to internetowe narzędzie do przeglądania połączeń. Za pomocą tego portalu możesz przeglądać aktywność połączeń i odkrywać ukryte aktywności.
Jak używać TCPView:
1. Przejdź do witryny pobierania TCPView.
2. Kliknij tam, gdzie jest napisane Pobierz TCPView.
3. Po pobraniu usuń logi z pliku .zip.
4. Na koniec uruchom dziennik aplikacji TCPView. W aplikacji możesz zobaczyć wszystkie działania sieciowe zachodzące na komputerze z systemem Windows.
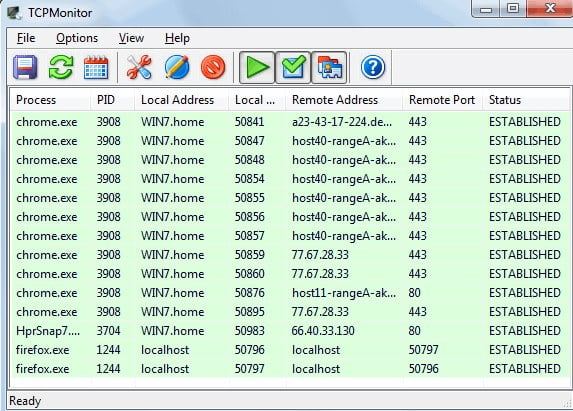
Od tego momentu urządzenie zacznie wyświetlać wszystkie aktualnie używane połączenia na komputerze. Jeśli nie widzisz czegoś, co budzi Twoje wątpliwości, możesz kliknąć proces prawym przyciskiem myszy i wybrać „Whois…”, aby uzyskać więcej informacji na jego temat. Podczas działania programu pojawiają się specjalne linie informacyjne w kolorze czerwonym, żółtym lub zielonym. Te zakrzywione linie zwracają uwagę na wszelkie zmiany w procesach. Zielona linia oznacza ostatnio otwarty link na pasku narzędzi, a po jego zamknięciu będzie on czerwony. Żółte linie oznaczają zmianę tego linku. Program działa szybko, a galeria regularnie przeskakuje do różnych części połączeń, co czasami może być irytujące.
Wniosek
Po przeczytaniu tego artykułu powinieneś wiedzieć, jak wykrywać nieautoryzowane połączenia nawiązywane przez komputer z systemem Windows. Informacje te mają na celu pomóc Ci i mamy nadzieję, że okażą się pomocne. Informacje są przedstawione przystępnym językiem. Przejdźmy do sekcji komentarzy, aby podzielić się swoimi opiniami i sugestiami. Prosimy również o poświęcenie chwili na udostępnienie tego wpisu innym osobom.