Uwierzytelnianie głosowe wydawało się wygodne – dopóki sztuczna inteligencja (AI) nie uczyniła z niego katastrofy w zakresie bezpieczeństwa. To, co już wcześniej było wadliwą metodą zabezpieczeń, stało się niebezpiecznie zawodne, a większość ludzi nie zdaje sobie sprawy z jej podatności na ataki. Uwierzytelnianie głosowe, niegdyś uważane za wygodny sposób weryfikacji tożsamości, obecnie stanowi realne zagrożenie dla bezpieczeństwa danych i kont osobistych, zwłaszcza w obliczu szybkiego rozwoju sztucznej inteligencji i jej zdolności do naśladowania głosów z niesamowitą dokładnością. Zarówno użytkownicy, jak i firmy powinni ponownie rozważyć korzystanie z tej metody i podjąć skuteczniejsze środki bezpieczeństwa, aby chronić się przed narastającymi zagrożeniami.

Szybkie linki
Nasz głos nie jest tak wyjątkowy, jak nam się wydaje.
To prawda, że nasz głos nie jest unikalnym odciskiem palca. Systemy rozpoznawania głosu tak naprawdę nie rozpoznają unikalnego wzorca głosu, ale dopasowują wzorce częstotliwości, wysokości dźwięku i rytmu mowy. Wzorce te nieustannie zmieniają się w zależności od dziesiątek zmiennych, co sprawia, że niezwykle trudno na nich polegać.
Jeśli masz przeziębienie, system rozpoznawania głosu może Cię nie rozpoznać. Nawet szybsze niż zwykle mówienie może zakłócić działanie algorytmu. Systemy te opierają się na względnie stałych parametrach, a każda niewielka zmiana może prowadzić do niedokładnych wyników.
Dodatkowo, hałas otoczenia dodatkowo komplikuje sprawę. Hałas uliczny, a nawet słaba jakość dźwięku w rozmowach telefonicznych, mogą zniekształcać próbkę audio. Technologia ma trudności z przezwyciężeniem tych realnych warunków, z którymi spotykamy się na co dzień. Poniższy diagram ilustruje proces weryfikacji dźwięku.
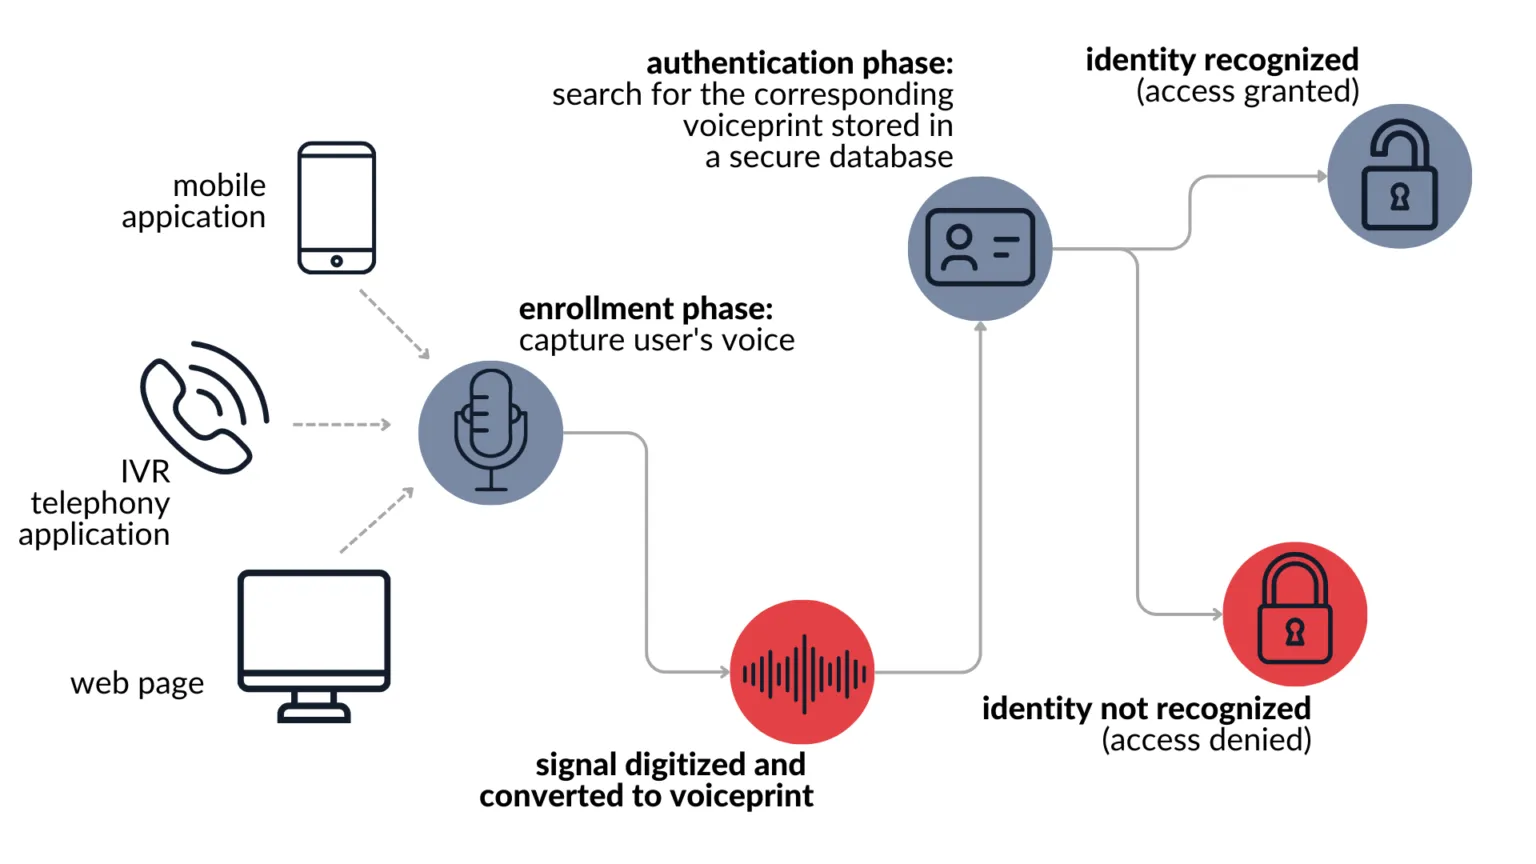
Co ważniejsze, systemy rozpoznawania głosu mogą generować zarówno fałszywe wyniki pozytywne, jak i negatywne. Może to doprowadzić do zablokowania konta, a osoba o podobnym głosie może uzyskać do niego dostęp. Niektóre systemy akceptują nawet nagrania głosu odtwarzane przez głośniki, co znacznie obniża bezpieczeństwo.
Problemy z dokładnością stają się jeszcze bardziej niepokojące, gdy weźmiemy pod uwagę, jak łatwo jest Wykryj głos sztucznej inteligencji i unikaj oszustwJednak systemy weryfikacji głosowej nie potrafią ich wiarygodnie rozróżnić. To otwiera drogę do poważnych zagrożeń bezpieczeństwa.
Nasz głos zmienia się również wraz z wiekiem, chorobą i emocjami. Dlatego poleganie na tak zmiennych czynnikach bezpieczeństwa jest z gruntu błędne. Należy poszukiwać bardziej niezawodnych i stabilnych alternatyw, aby zapewnić ochronę wrażliwych danych i informacji.
Klonowanie głosu za pomocą sztucznej inteligencji zmienia weryfikację głosu w koszmar bezpieczeństwa
Przemawiając przed Rezerwą Federalną, Sam Altman podkreślił potrzebę zaprzestania stosowania weryfikacji głosowej, wskazując, jak oszuści wykorzystują głosy generowane przez sztuczną inteligencję do omijania systemów uwierzytelniania, na których wciąż polegają banki i instytucje finansowe. Prezes OpenAI jest w pełni świadomy zagrożeń związanych z tą technologią.
Dzięki narzędziom do klonowania głosu opartym na sztucznej inteligencji możliwe jest teraz odtworzenie głosu dowolnej osoby za pomocą zaledwie kilku sekund nagrania audio. Możesz dosłownie Stwórz głos sztucznej inteligencji, który będzie brzmiał jak Ty, dzięki ElevenLabs Poleganie na pojedynczym nagraniu poczty głosowej. To przerażające dla systemów bezpieczeństwa opartych na głosie.



Co jeszcze bardziej niepokojące, jakość głosu nie musi być idealna. Systemy weryfikacji głosowej są zaprojektowane tak, aby były tolerancyjne, uwzględniając jakość linii telefonicznej i hałas otoczenia. Ta sama tolerancja sprawia, że są one podatne na głosy generowane przez sztuczną inteligencję, które mogą brzmieć nieco niedokładnie dla ludzkiego ucha.
Co więcej, ujawnia Oszustwo rodzinne polegające na klonowaniu głosu przez sztuczną inteligencję Jak przestępcy już wykorzystują tę technologię? Ich celem są nie tylko banki, ale także osoby prywatne i ich rodziny. Technologia ta stanowi coraz większe zagrożenie dla bezpieczeństwa osobistego i finansowego.
Nowoczesne klonowanie głosu za pomocą sztucznej inteligencji (AI) potrafi rejestrować wzorce mowy, akcenty, a nawet ton emocjonalny. Weryfikacja głosowa już wcześniej była problematyczna, ale sztuczna inteligencja sprawiła, że stała się ona całkowicie zawodna. Zarówno organizacje, jak i osoby prywatne muszą poszukiwać alternatywnych, bezpieczniejszych metod uwierzytelniania, aby chronić się przed tymi ewoluującymi zagrożeniami.
Zamiast tego można używać lepszych alternatyw uwierzytelniania
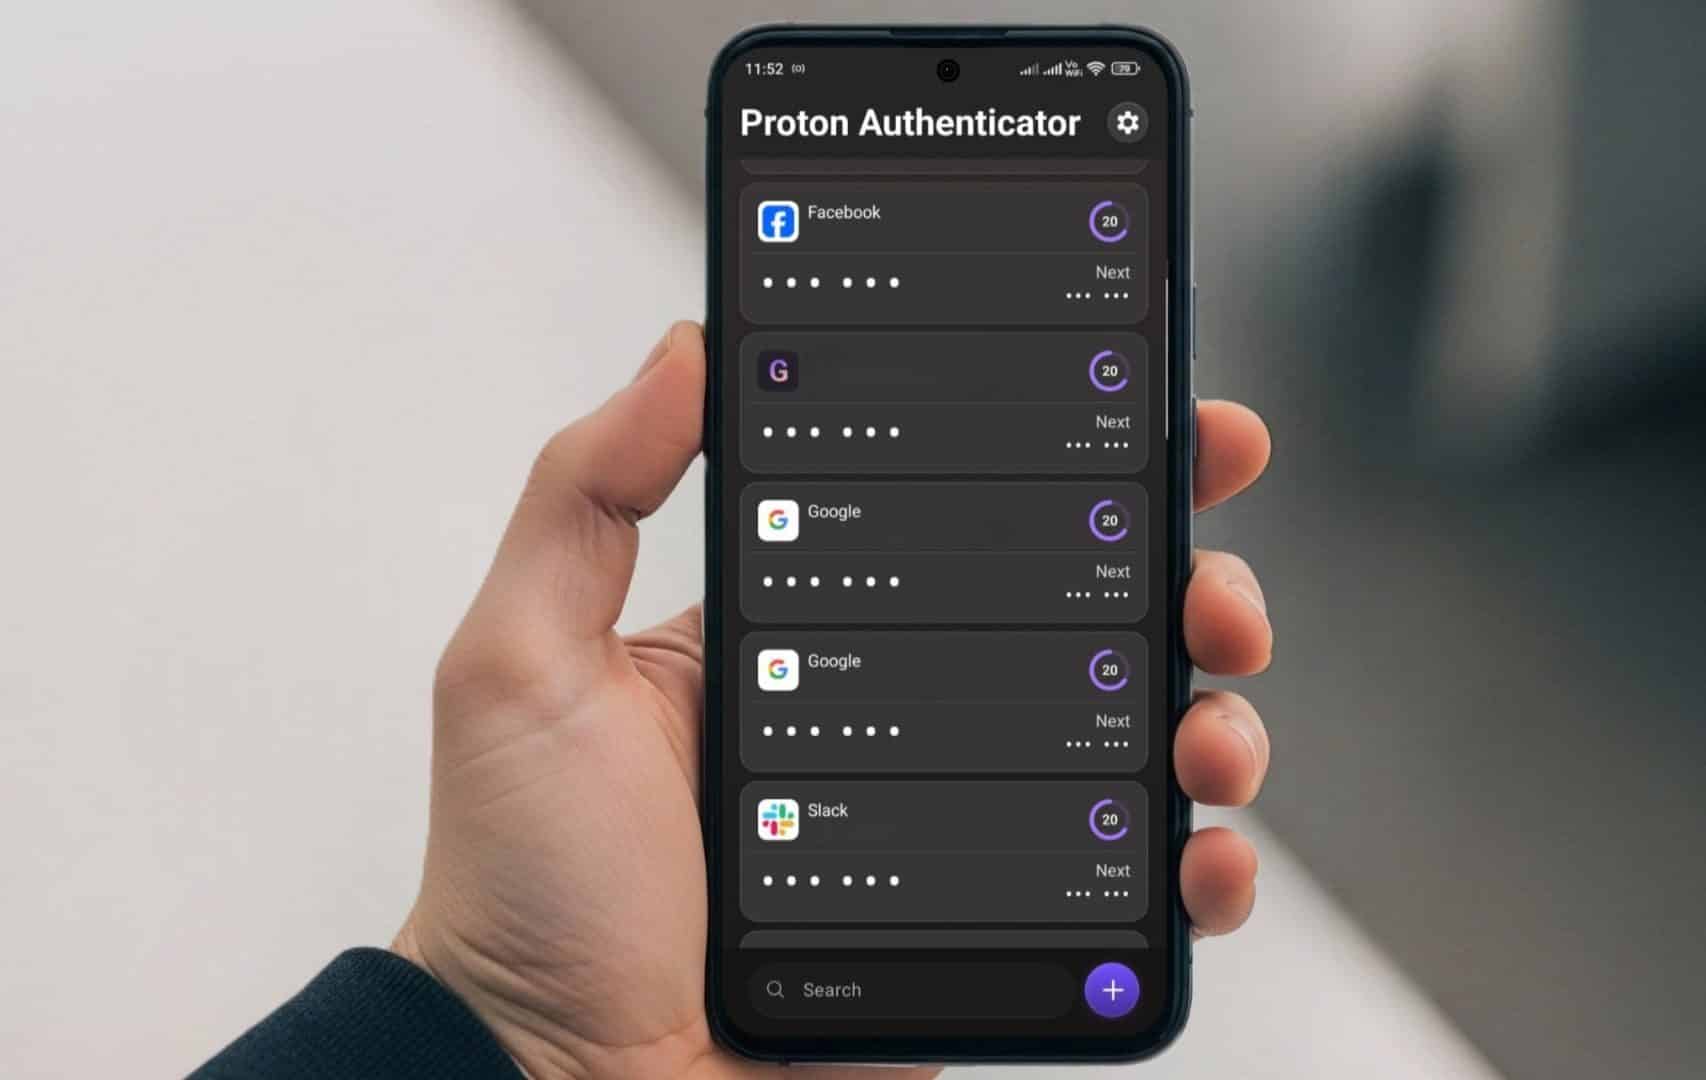
Istnieją znacznie bezpieczniejsze opcje niż uwierzytelnianie głosowe. Moim głównym wyborem jest uwierzytelnianie dwuskładnikowe (2FA) z wykorzystaniem aplikacji uwierzytelniających. Aplikacje takie jak Google Authenticator generują tymczasowe kody, które zmieniają się co 30 sekund, zapewniając dodatkową warstwę ochrony przed nieautoryzowanym dostępem.
Warto jednak rozważyć użycie bezpieczniejszej alternatywy dla Google Authenticator, ponieważ nie jest ona jeszcze w pełni szyfrowana metodą end-to-end. Możesz użyć Uwierzytelniacz Proton أو BitwardenObie są darmowe i bezpieczniejsze. Dzięki temu, nawet jeśli ktoś ukradnie Twoje hasło, nie będzie mógł uzyskać dostępu do Twojego konta bez tego jednorazowego kodu. Te aplikacje zapewniają lepszą ochronę kont osobistych i służbowych.
Podobnie, uwierzytelnianie biometryczne nie jest idealne, ale odciski palców są znacznie bezpieczniejsze niż głos. Dodatkowo, Rozważ użycie fizycznych kluczy bezpieczeństwa. W przypadku kont o dużej wartości, takich jak konta bankowe, portfele inwestycyjne i systemy biznesowe, jako dodatkowe zabezpieczenie, te urządzenia fizyczne są podłączane do komputera lub łączą się przez Bluetooth. Są praktycznie niemożliwe do zdalnego zhakowania, ponieważ uwierzytelnianie odbywa się na samym urządzeniu. Klucze te zapewniają doskonałą ochronę przed oszustwami i próbami włamania.
Silne i niepowtarzalne hasła pozostają niezbędne. Używam menedżera haseł, takiego jak Proton Pass. Twórz i przechowuj złożone hasła do każdego konta. Zapobiega to atakom typu credential stuffing, które hakerzy wykorzystują do włamywania się na konta bankowe. Korzystanie z silnego menedżera haseł znacznie zmniejsza ryzyko naruszenia bezpieczeństwa Twoich kont.
Weryfikacja głosowa może być odpowiednia w sytuacjach niskiego ryzyka.
Nie twierdzę, że weryfikacja głosowa jest zupełnie bezużyteczna, ale po prostu nie nadaje się do stosowania w środowiskach o wysokim poziomie bezpieczeństwa.
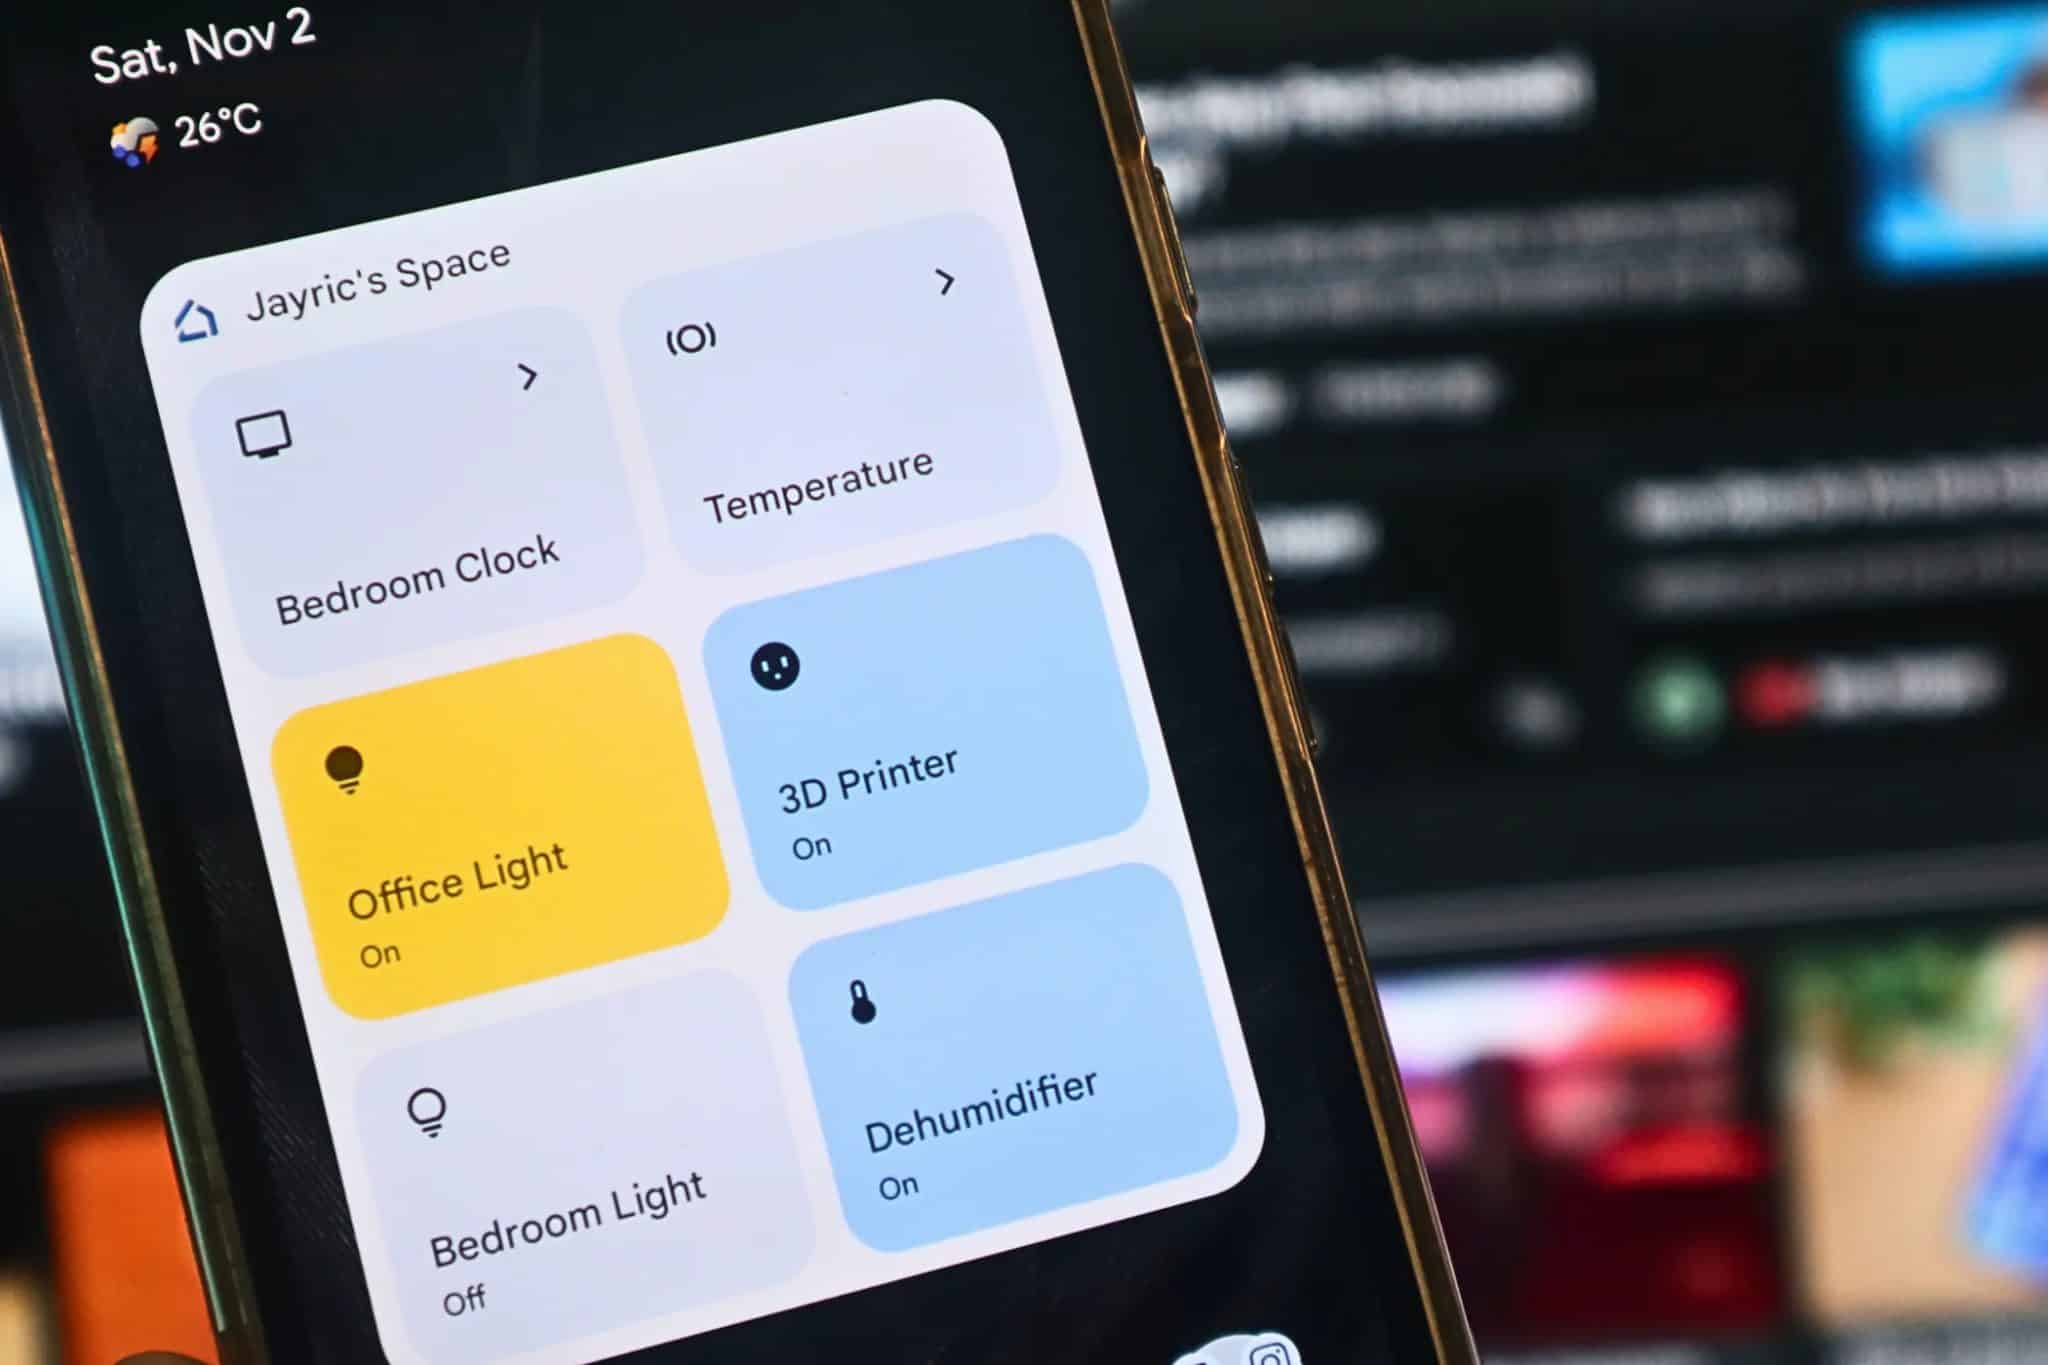
Urządzenia inteligentnego domu z weryfikacją głosową są prawdopodobnie bezpieczne w użyciu. Jeśli ktoś ominie weryfikację głosową, aby włączyć światło w salonie, jest to irytujące, ale nie katastrofalne. Wygoda sprawia, że weryfikacja głosowa sprawdza się w sterowaniu muzyką, ustawianiu timerów czy sprawdzaniu pogody za pomocą urządzeń takich jak Google Home lub podobnych systemów z systemem Android.
Niektóre systemy obsługi klienta wykorzystują weryfikację głosową do uzyskania podstawowych informacji o koncie, ale nie jest to rozwiązanie idealne. Podobnie, sprawdzanie salda konta lub ostatnich transakcji również wiąże się z ryzykiem bezpieczeństwa. Organizacje korzystające z tych systemów powinny dokładnie rozważyć potencjalne ryzyko związane z wyciekiem danych lub nieautoryzowanym dostępem.
Rozwiązanie leży w zrozumieniu ryzyka. Weryfikacja głosowa służy jako funkcja ułatwiająca życie, a nie jako środek bezpieczeństwa. Nawet w tych scenariuszach niskiego ryzyka, wolę korzystać z alternatywnych metod, kiedy tylko jest to możliwe. Technologia nie jest na tyle niezawodna, by powierzyć jej cokolwiek ważnego, a sztuczna inteligencja znacznie zwiększyła zagrożenia bezpieczeństwa. Zarówno użytkownicy, jak i firmy powinni być świadomi tych ograniczeń i szukać bezpieczniejszych alternatyw.
Weryfikacja głosowa miała swój moment chwały, ale ten czas już minął. Sztuczna inteligencja niszczy ją szybciej, niż oczekiwano. Chociaż można zaobserwować kurczowe trzymanie się starych metod, warto rozwijać uwierzytelnianie, które działa. Kluczem jest warstwowe stosowanie tych metod. Żaden pojedynczy czynnik uwierzytelniania nie jest niezawodny, ale ich połączenie tworzy niezbędne bariery bezpieczeństwa. Na przykład uwierzytelnianie biometryczne (takie jak odcisk palca lub rozpoznawanie twarzy) można połączyć z silnym hasłem lub uwierzytelnianiem dwuskładnikowym (2FA), aby stworzyć solidniejszy system bezpieczeństwa. Firmy i deweloperzy powinni priorytetowo traktować wdrażanie wielowarstwowych strategii uwierzytelniania w celu ochrony danych i zasobów użytkowników.