Gdy Twoje konta wymagają pytań bezpieczeństwa i podpowiedzi do hasła, możesz nie wypełniać ich rozsądnie. Aby najlepiej chronić bezpieczeństwo swojego konta, nie podawaj w tych polach prawdy. Eksperci ds. bezpieczeństwa informacji zdecydowanie zalecają unikanie udzielania prawdziwych odpowiedzi.

Szybkie linki
Zrozumienie różnicy między wskazówkami dotyczącymi hasła a pytaniami bezpieczeństwa
Mimo że te dwie funkcje bezpieczeństwa konta wydają się podobne, nie są takie same.
Podpowiedzi do hasła to proste wskazówki, które pomogą Ci zapamiętać zapomniane hasło. Są one dostępne dla każdego, kto ma dostęp do Twojego monitu o hasło, więc nie powinny być zbyt oczywiste. W zależności od usługi, podpowiedź może pojawić się dopiero po kilkukrotnym wpisaniu nieprawidłowego hasła lub stać się widoczna dla innych po kliknięciu przycisku.

Chociaż podpowiedzi do haseł nie są już tak powszechne jak kiedyś, niektóre usługi online nadal z nich korzystają. Należą do nich: Opcja podpowiedzi do hasła macOSoraz Windows 11 (ale tylko jeśli używasz konta lokalnego).
Pytania bezpieczeństwa to z kolei warstwa zabezpieczeń używana jako forma uwierzytelniania dwuskładnikowego lub do weryfikacji tożsamości po zablokowaniu konta. Podczas logowania się w nieznanej przeglądarce lub odzyskiwania konta może być konieczne potwierdzenie odpowiedzi na jedno lub więcej pytań.
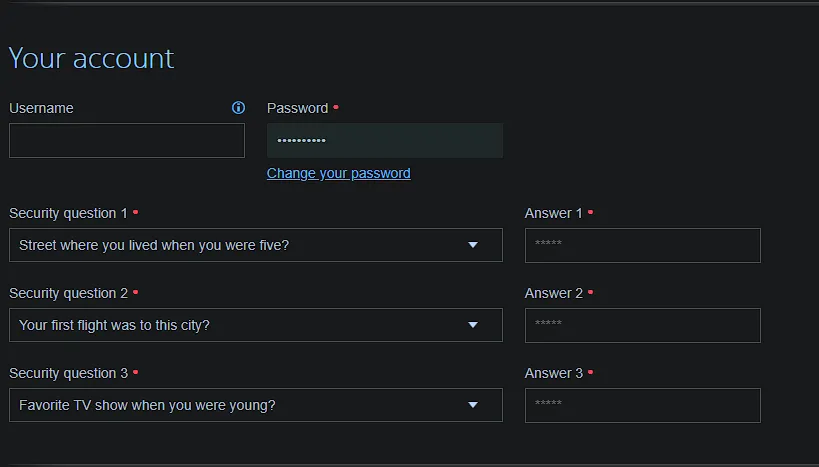
Choć w obu przypadkach pierwszym odruchem prawdopodobnie będzie odpowiedź „szczerze”, z punktu widzenia bezpieczeństwa nie jest to dobry pomysł. Istnieją lepsze sposoby wykorzystania tych pól, niezależnie od tego, czy musisz, czy chcesz.
Używanie losowych haseł w pytaniach bezpieczeństwa
Problemy z pytaniami bezpieczeństwa Dobrze udokumentowane. Ponieważ te pytania zazwyczaj dotyczą informacji publicznie dostępnych, bardzo łatwo jest uzyskać odpowiedzi osobom o złych zamiarach.



Imię matki użytkownika, ulubiony kolor, ulica, na której dorastał, i podobne informacje można znaleźć w niektórych mediach społecznościowych i rejestrach publicznych. Co gorsza, niektóre pytania bezpieczeństwa mają ograniczony zestaw odpowiedzi; na przykład istnieje bardzo niewiele możliwych ulubionych kolorów.
Dlatego najlepszym sposobem na użycie pytań bezpieczeństwa jest udzielanie fałszywych odpowiedzi. Nie należy jednak udzielać fałszywej odpowiedzi, która nadal pasuje do pytania i jest łatwa do odgadnięcia. Zamiast tego należy traktować każde pytanie bezpieczeństwa jak kolejne pole hasła i wybrać losowe hasło, którego odgadnięcie jest praktycznie niemożliwe.
Na przykład zamiast kłamać, że twoja matka ma na imię „Griswold”, twoją odpowiedzią na to pytanie mogłoby być „Gratifying Lambasted Narwhals”. Nie ma to związku z pytaniem i jest niezwykle trudne do odgadnięcia, ale nie jest trudne do zapamiętania – jedno Główne zalety haseł w porównaniu z hasłami to:.
Niektóre firmy wymagają odpowiedzi na pytania bezpieczeństwa w celu weryfikacji połączenia. Unikaj używania kodów i fraz, których nie potrafisz łatwo wymówić, aby uniknąć kłopotliwej rozmowy telefonicznej.
Dbanie o bezpieczeństwo odpowiedzi na pytania bezpieczeństwa
Najlepiej byłoby przechowywać te syntetyczne odpowiedzi w menedżerze haseł, aby nie trzeba było ich pamiętać. Korzystanie z menedżera haseł jest niezbędne dla bezpieczeństwa w sieci z kilku powodów, w tym z tego. Jeśli jeszcze tego nie zrobiłeś, Zwiększanie bezpieczeństwa haseł Korzystanie z menedżera haseł jest na razie najlepszym rozwiązaniem.
W zależności od menedżera haseł może być dostępna konkretna opcja pytań bezpieczeństwa. Jeśli nie, użyj pola Komentarz dla tej witryny (wszystkie menedżery haseł to oferują). Następnie po zalogowaniu wystarczy skopiować i wkleić hasła.
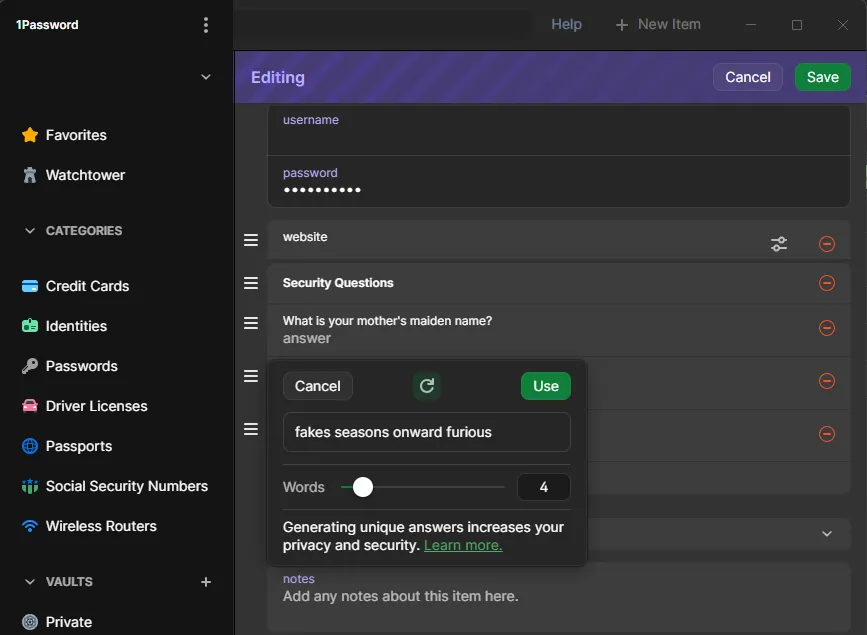
Pamiętaj, aby zapisać odpowiedzi odpowiadające pytaniom, ponieważ odpowiedzi na trudne pytania bezpieczeństwa nie mają żadnego kontekstu!
Zadbaj o to, aby wskazówki dotyczące hasła były zrozumiałe tylko dla Ciebie.
Podpowiedzi do hasła nie powinny nikomu pomóc w jego odgadnięciu. Najprostszym sposobem na osiągnięcie tego celu jest użycie menedżera haseł do wszystkiego i ustawienie podpowiedzi na „Menedżer haseł”.
Utrzymując silne hasło główne do menedżera haseł, nie musisz martwić się o inne podpowiedzi dotyczące haseł. Nie podawaj nazwy menedżera haseł, z którego korzystasz, ponieważ zmniejsza to liczbę aplikacji, które potencjalny atakujący mógłby spróbować zhakować, używając Twojego adresu e-mail.
Jeśli z jakiegoś powodu nie korzystasz z menedżera haseł, bezpieczne korzystanie z podpowiedzi do haseł staje się jeszcze trudniejsze. Ogólnie rzecz biorąc, jeśli hasło jest na tyle proste, że można je opisać podpowiedzią (np. „szkoła i imię psa”), jest ono zbyt słabe.
Najlepszym rozwiązaniem jest użycie hasła o niejasnym znaczeniu. Możesz wybrać co drugie słowo piosenki, środkowe pięć słów cytatu lub coś podobnego – im bardziej niejasne, tym lepiej. Wtedy wskazówką do hasła może być na przykład „najlepszy cytat”, aby pobudzić Twój umysł bez ujawniania samego hasła.
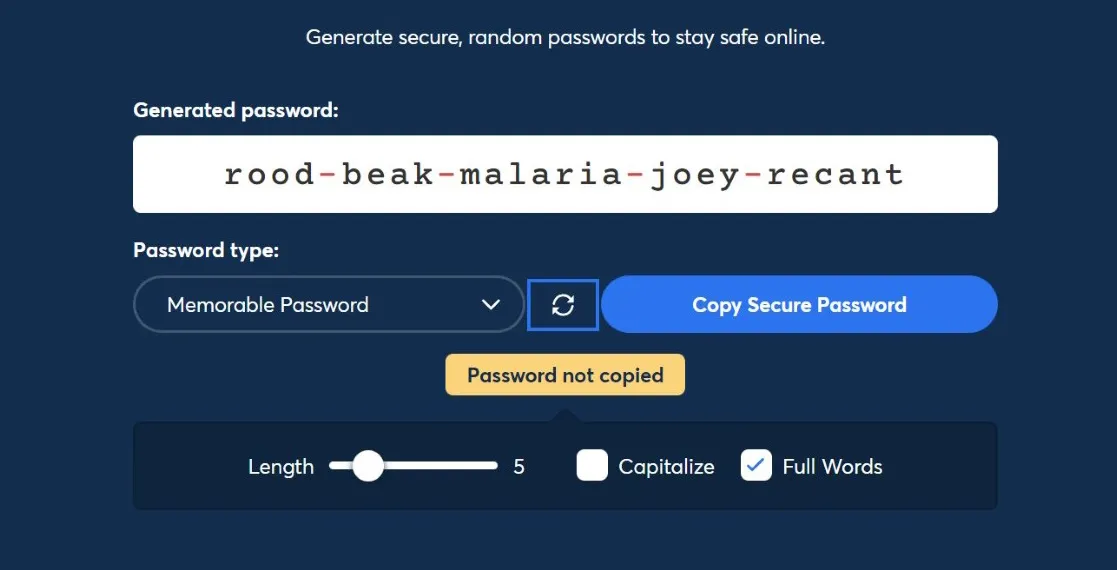
W przypadku ważniejszych haseł, takich jak hasło główne do menedżera haseł, warto rozważyć przechowywanie fizycznej kopii zapasowej. Wskazówka może wówczas wskazać jego bezpieczne miejsce w domu (na przykład „w środku ostatnio czytanej książki”).
Czy powinieneś skorzystać z którejś z opcji?
Powyższe wskazówki są przydatne dla kont, które wymagają użycia pytań bezpieczeństwa lub podpowiedzi do hasła. Jednak w miarę możliwości należy pominąć lub wyłączyć te opcje. Każda inna metoda uwierzytelniania dwuskładnikowego jest lepsza. W przypadku pytań bezpieczeństwa najlepiej skorzystać z aplikacji uwierzytelniającej.
Warto przeprowadzić audyt swoich kont i w miarę możliwości wyłączyć pytania bezpieczeństwa lub zmodyfikować odpowiedzi, aby były bardziej skuteczne. Dotyczy to zwłaszcza kont, które istnieją od dłuższego czasu, ponieważ istnieje większe prawdopodobieństwo, że były używane z pytaniami bezpieczeństwa.
Szczególnie niebezpieczna sytuacja to pytania bezpieczeństwa, które ograniczają się do listy rozwijanej (przykładem są linie lotnicze United Airlines). Nawet jeśli masz takie pytania, nadal nie powinieneś odpowiadać zgodnie z prawdą. Co więcej, wybieraj pytania, na które tylko ty znasz odpowiedzi, a nie takie, na które ktoś mógłby udzielić ogólnych informacji.
Weźmy na przykład pytania bezpieczeństwa United: Twoje ulubione zwierzę morskie to lepsze pytanie niż miesiąc, w którym przypadają urodziny Twojego najlepszego przyjaciela, nawet jeśli zmyślisz odpowiedź. Miesięcy jest tylko 12, podczas gdy gatunków stworzeń morskich jest więcej – a poza tym jest mniejsze prawdopodobieństwo, że podzielisz się tą ostatnią informacją osobiście lub online.
Wszystkie hasła są silniejsze, gdy są losowe. Dotyczy to zarówno pytań bezpieczeństwa, jak i podpowiedzi do hasła. Kiedy musisz ich użyć, wygeneruj losową odpowiedź i zapisz ją w menedżerze haseł dla bezpieczeństwa. Jeśli masz wybór, wyłącz tę opcję i skorzystaj z silniejszej metody uwierzytelniania dwuskładnikowego.