Czy ostatnio otrzymałeś e-mail od Roku z prośbą o zresetowanie hasła? Jeśli tak, najlepiej sprawdź również swoje pozostałe konta internetowe.
W marcu 2024 roku serwis streamingowy i smart TV Roku ujawnił, że ponad 15.000 XNUMX kont zostało naruszonych za pomocą ataku polegającego na spreparowaniu danych uwierzytelniających – co oznacza, że każde konto używane z tym samym hasłem również było podatne na ataki. Sprawdź Jaką wartość mają dane z Twoich kont w mediach społecznościowych w dark webie?
Szybkie linki
Co się stało z Roku? Jak doszło do ataku hakerskiego?
Ujawniono oficjalne powiadomienie o naruszeniu danych Roku [PDF] Podejrzana aktywność na ponad 15000 XNUMX kont powiązanych z Roku.
Choć Roku ponosi główny ciężar problemu, nie jest to całkowicie jego wina. Wygląda na to, że wszystkie konta zostały przejęte za pomocą spreparowanych danych uwierzytelniających:
W toku naszego dochodzenia ustaliliśmy, że osoby nieupoważnione prawdopodobnie uzyskały nazwy użytkowników i hasła niektórych użytkowników z zewnętrznych źródeł (na przykład w wyniku wycieków danych z usług stron trzecich niezwiązanych z Roku). Wydaje się prawdopodobne, że te same kombinacje nazwy użytkownika i hasła były używane jako dane logowania do usług stron trzecich, a także do indywidualnych kont Roku.
Atak typu credential stuffing, polegający na ponownym wykorzystywaniu tych samych informacji o nazwie użytkownika i haśle w wielu usługach, jest poważnym błędem użytkownika i dużym problemem w erze masowych naruszeń bezpieczeństwa danych.
W obszarze uwierzytelniania użytkowników, credential stuffing to zagrożenie cyberbezpieczeństwa polegające na automatycznym wstrzykiwaniu skradzionych lub naruszonych danych logowania w postaci nazwy użytkownika i hasła (zebranych z różnych źródeł, takich jak wycieki danych, ataki phishingowe lub wycieki haseł) do docelowej aplikacji lub usługi w celu uzyskania nieautoryzowanego dostępu do kont użytkowników. Ta technika cyberataku wykorzystuje powszechną praktykę ponownego używania haseł, polegającą na tym, że użytkownik używa tych samych kombinacji nazwy użytkownika i hasła w wielu usługach online, zwiększając ryzyko po naruszeniu danych.
W tym przypadku atakujący wykorzystali te informacje do dokonania zakupów przy użyciu danych bankowych zapisanych w Roku. Jednak nawet wtedy Roku nie podało numeru ubezpieczenia społecznego, pełnych informacji o koncie płatniczym (wszystkie zakupy były dokonywane wyłącznie za pośrednictwem Roku) ani innych danych identyfikacyjnych.
Czy otrzymałeś e-mail z resetem hasła od Roku? Sprawdź swoje pozostałe konta.
Obecnie, spreparowanie danych uwierzytelniających to poważny problem, ponieważ ludzie używają tej samej kombinacji nazwy użytkownika i hasła w wielu usługach. Dlatego jeśli po włamaniu otrzymasz od Roku e-mail z prośbą o zresetowanie hasła, warto sprawdzić swoje pozostałe konta.



Każde miejsce, w którym używasz tej samej kombinacji nazwy użytkownika i hasła, może być narażone na ataki, nawet jeśli nie używasz powszechnie używanych, słabych haseł.Nigdy nie należy używać tych haseł.!)
Jak sprawdzić, czy Twoja nazwa użytkownika i hasło zostały naruszone
Istnieją dwa sposoby, aby dowiedzieć się, czy Twój adres e-mail i hasło zostały ujawnione podczas włamania.
Pierwsza opcja polega na przejściu na stronę. HaveIBeenPwnedTroy Hunt (badacz bezpieczeństwa i programista) korzysta z przydatnej i bezpłatnej strony internetowej, aby sprawdzać wycieki danych. Wystarczy wpisać swój adres e-mail i kliknąć zhakowany?i ujawni wszystkie naruszenia danych, które zawierają Twój adres e-mail. Sprawdź Szybkie strategie sprawdzania i zapobiegania wyciekom danych i informacji osobistych.
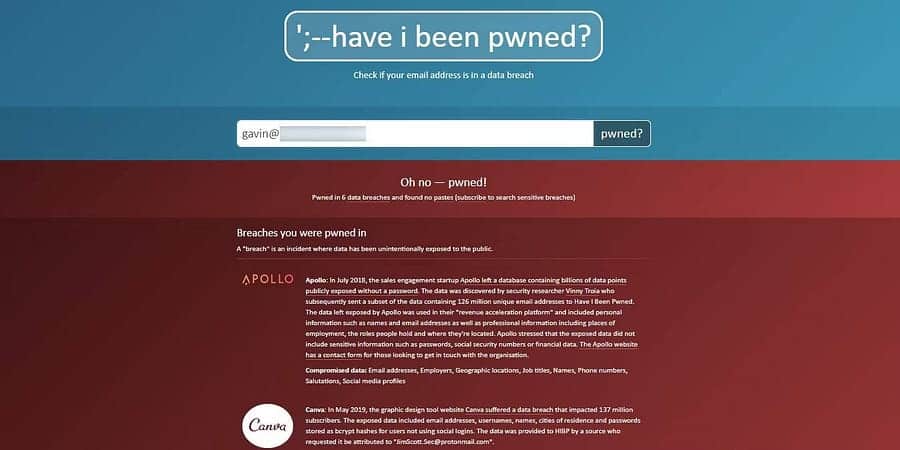
To dobry punkt wyjścia, ale nie identyfikuje nazw użytkowników, nazw kont, haseł itp. (i nie bez powodu!). Aby dowiedzieć się, gdzie użyłeś kombinacji nazwy użytkownika i hasła, musisz ręcznie poszukać głębiej. Omówiliśmy, jak to zrobić. Konta powiązane z adresem e-mail Poniżej znajdziesz szczegółowy przegląd metod, z których możesz skorzystać:
- Bezpłatne wyszukiwanie powiązanych kont e-mail: Konta e-mail, takie jak Gmail i Outlook, śledzą powiązane konta i możesz tam znaleźć informacje na ten temat.
- Znajdź konta społecznościowe na Facebooku i Twitterze: Przeglądaj wszystkie aplikacje i strony internetowe, do których logowałeś się za pomocą kont w mediach społecznościowych.
- Wyszukaj w swojej skrzynce odbiorczej wiadomości e-mail z potwierdzeniem konta: Przewiń pocztę i poszukaj wiadomości e-mail z prośbą o rejestrację.
- Korzystanie z narzędzi innych firm do usuwania kont: Mogą one śledzić i usuwać Twoje konta.
- Znajdź wszystkie konta online za pomocą NamechkUsługa ta skanuje witryny internetowe w poszukiwaniu dostępnych nazw użytkownika. Jeśli Twoja zwykła nazwa jest zajęta, możesz mieć tam konto.
- Sprawdzanie zapisanych kont w przeglądarce: Chociaż nie jest to najbezpieczniejszy sposób zarządzania hasłami, dla wielu osób sprawdza się dobrze. Sprawdź Jak wyświetlić zapisane hasła w przeglądarce Google Chrome (i uniemożliwić innym osobom dostęp do nich).
- Korzystaj z menedżera haseł: Prawdopodobnie używasz silnych, niepowtarzalnych haseł w menedżerze haseł, ale może zdarzyło Ci się mieć gorszy dzień i zostawiłeś kilka duplikatów lub słabych haseł.
Odnajdując stare konta, zmień ustawienia, dodając silne, unikalne hasło. Dzięki temu Twoje konta będą bezpieczne nie tylko przed atakami typu credential stuffing, ale także przed innymi rodzajami naruszeń kont, kradzieżą haseł i innymi zagrożeniami.
Poświęć chwilę na sprawdzenie skrzynki odbiorczej, czy nie ma w niej e-maila od Roku z prośbą o zresetowanie hasła. Jeśli tak, podejmij działania, aby zachować bezpieczeństwo! Możesz już teraz dokonać płatności. Jak rozpoznać, czy Twoje hasła są sprzedawane w Internecie.