Procesy są istotną i nieuniknioną częścią systemu Windows i nierzadko można zobaczyć ich dziesiątki, a nawet setki w Menedżerze zadań. Każdy proces to działająca aplikacja lub jej część. Niestety, twórcy złośliwego oprogramowania wiedzą o tym i często ukrywają złośliwy kod pod legalnymi nazwami procesów.
Oto kilka najczęstszych procesów, które są przechwytywane lub replikowane, wraz z informacjami o ich lokalizacji i sposobami wykrywania złośliwych wersji. Sprawdź: W jaki sposób złośliwe oprogramowanie trafia do sklepów z aplikacjami?
Szybkie linki
1. Plik Svchost.exe
Host usługi, czyli Svchost.exe, to współdzielony proces usługowy. Umożliwia on współdzielenie procesów przez kilka innych usług systemu Windows. Pomaga to zmniejszyć zużycie zasobów i zwiększyć wydajność systemu. W Menedżerze zadań na pewno zobaczysz więcej niż jedną instancję Svchost.exe, ale to normalne. Jeśli jeden lub więcej z tych plików zostało zainfekowanych złośliwym oprogramowaniem, możesz zauważyć znaczny spadek wydajności.
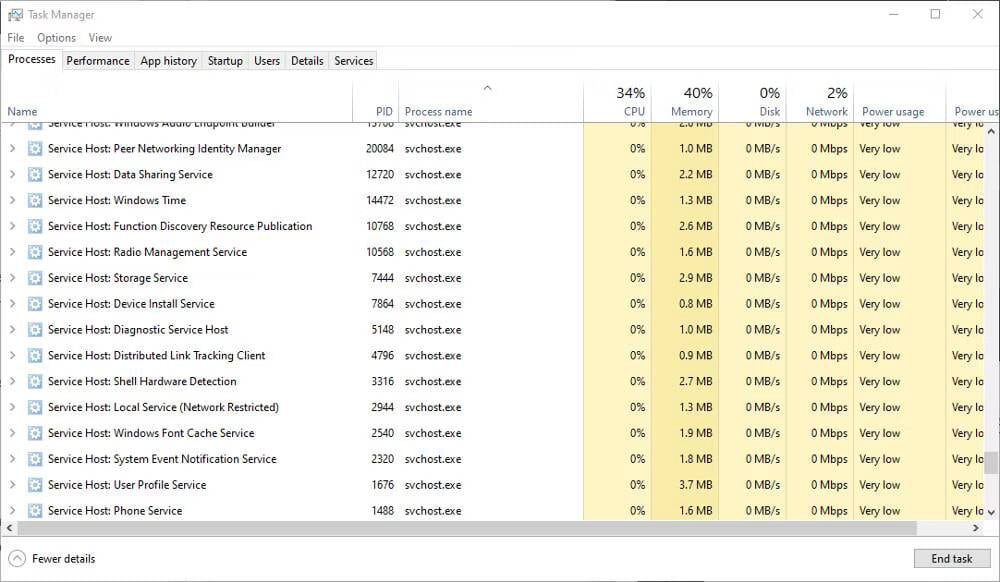
Prawidłowe pliki svchost powinny znajdować się w następującej ścieżce:
C: \ Windows \ System32
Jeśli podejrzewasz, że proces został zhakowany, sprawdź następującą ścieżkę:
C: \ Windows \ Temp
Jeśli widzisz tutaj plik svchost.exe, może on być złośliwy. Przeskanuj plik programem antywirusowym i w razie potrzeby poddaj go kwarantannie. Sprawdź. Czym jest svchost.exe, czy jest bezpieczny, czy powinienem go zatrzymać?
2. Explorer.exe
Explorer.exe odpowiada za widoczną powłokę graficzną. Bez niego nie byłoby paska zadań, menu Start, menedżera plików, a nawet pulpitu. Jest to zatem niezbędny element systemu Windows i nie można go wyłączyć.
Wiele wirusów może wykorzystać nazwę pliku Explorer.exe, aby się za nim ukryć, w tym trojan.w32.ZAPCHAST. Prawidłowy plik będzie znajdował się w następującej ścieżce:
C: \ Windows
Jeżeli znajdziesz go w System32, koniecznie sprawdź go przy użyciu swojego ulubionego programu antywirusowego.
3. Winlogon.exe
Proces Winlogon.exe jest niezbędnym elementem systemu Windows. Zajmuje się on między innymi ładowaniem profilu użytkownika podczas logowania i blokowaniem komputera podczas działania wygaszacza ekranu. Niestety, ze względu na to, że proces logowania do systemu Windows i proces winlogon.exe odpowiadają za bezpieczeństwo, są one częstym celem ataków.
Wiele wirusów trojańskich, w tym Vundo, może być ukrytych w pliku lub podszywających się pod winlogon.exe. Typowa lokalizacja pliku Winlogon.exe to następująca ścieżka:
C: \ Windows \ System32
Jeśli znajdziesz go na innej ścieżce, może być szkodliwy, na przykład:
C:\Windows\WinSecurity
Jednym z wyraźnych wskaźników, że proces został przejęty, jest niezwykle wysokie użycie pamięci.
Wirusy i złośliwe oprogramowanie nie ukrywają się tylko za procesami systemu Windows. Oto kilka innych sposobów, w jakie mogą… Złośliwe oprogramowanie nie jest wykrywane i ukrywane na Twoim komputerze..
4. Csrss.exe
Podsystem wykonawczy klienta/serwera, czyli Csrss.exe, to podstawowy proces systemu Windows. Chociaż nie jest on powszechnie używany w nowoczesnych wersjach systemu Windows, jest nadal wymagany przez system i nie można go wyłączyć.
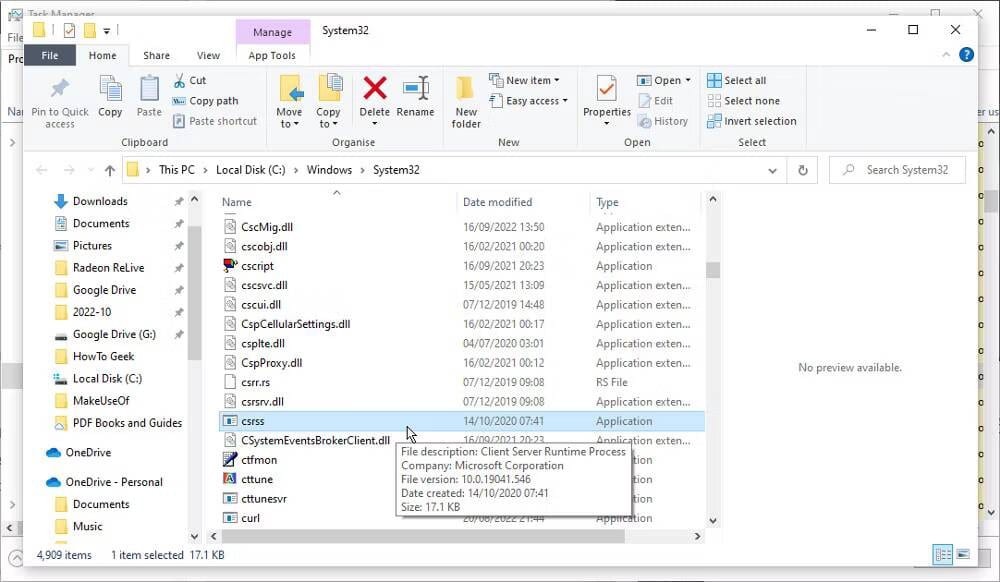
Wiadomo, że wirus Nimda.E naśladuje proces Csrss.exe, choć nie jest to jedyne potencjalne zagrożenie. Prawidłowy plik powinien znajdować się w folderach System32 lub SysWOW64. Kliknij prawym przyciskiem myszy proces Csrss.exe w Menedżerze zadań i wybierz opcję Otwórz lokalizację plikuJeśli znajduje się gdzie indziej, prawdopodobnie jest to plik złośliwy. Sprawdź Czym jest plik Csrss.Exe w systemie Windows i czy jest bezpieczny?
5. Lsass.exe
lsass.exe to główny proces odpowiedzialny za politykę bezpieczeństwa w systemie Windows. Weryfikuje on między innymi nazwy logowania i hasła. Jest mało prawdopodobne, aby proces ten został przechwycony. Jeśli nie działa poprawnie, zazwyczaj automatycznie wylogowuje użytkownika z komputera. Wiadomo jednak, że wirusy wykorzystują nazwę pliku do ukrywania się.
Znajdź plik Lsass.exe w następującej ścieżce:
C: \ Windows \ System32
To jedyne miejsce, w którym powinieneś go znaleźć. Jeśli znajdziesz go gdzie indziej, np. C:\Windows\system أو C: Program Files \ , zachowuj się podejrzanie i przeskanuj plik programem antywirusowym. Sprawdź Czym jest hakowanie urządzeń i czy należy się tym martwić?
6. Services.exe
Proces Services.exe odpowiada za uruchamianie i zatrzymywanie wielu niezbędnych usług systemu Windows. Podobnie jak inne procesy systemu Windows z tej listy, jest on celem ataków wirusów i złośliwego oprogramowania, ponieważ pozwala im się ukryć.
Jeśli plik jest zainfekowany, mogą wystąpić problemy z uruchamianiem i wyłączaniem komputera. Poszukaj prawdziwego pliku Services.exe w folderze System32. Jeśli znajduje się on gdzie indziej, na przykład w następującej ścieżce:
C:\Windows\Status połączenia
Plik może być wirusem.
Wymienione tutaj procesy są niezbędne do płynnego działania systemu Windows. Jednak nie wszystkie z nich są niezbędne, a wiele mniej istotnych procesów można nawet zamknąć, aby poprawić wydajność.
7. Spoolsv.exe
Usługa bufora wydruku systemu Windows, czyli Spoolsv.exe, jest ważnym elementem interfejsu drukowania. Działa w tle, czekając na zarządzenie takimi funkcjami, jak kolejka wydruku, gdy jest to potrzebne. Proces ten nie jest zależny od podłączonej drukarki, więc nie powinno dziwić, że jest ona widoczna w Menedżerze zadań.
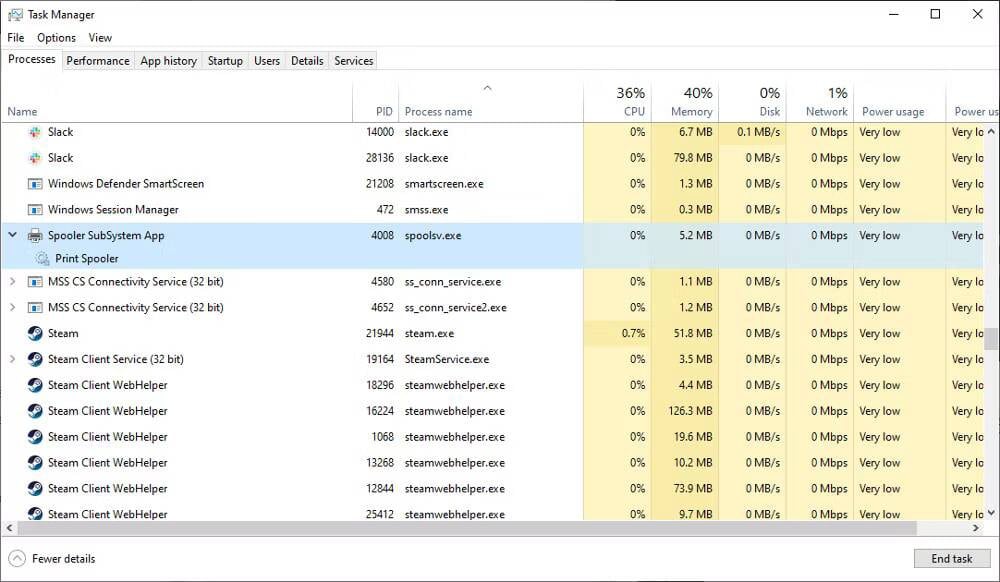
Być może dlatego, że Spoolsv.exe jest łatwy do przeoczenia, wirus może przybrać tę nazwę, aby sprawiać wrażenie legalnego. Prawdziwy plik spools można znaleźć pod następującą ścieżką:
C: \ Windows \ System32
Fałszywy plik często pojawia się w C: \ Windows lub w folderze swojego profilu użytkownika. Sprawdź Które procesy systemu Windows można bezpiecznie zakończyć, aby poprawić wydajność?
Jak sprawdzić czy transakcja jest legalna?
Menedżer zadań to Twój przyjaciel w poszukiwaniu podejrzanej aktywności. Zainfekowane procesy często zachowują się nieregularnie, zużywając więcej energii, pamięci i mocy obliczeniowej niż zwykle. Jednak nie zawsze tak jest, dlatego przedstawiamy kilka innych sposobów sprawdzenia autentyczności procesu.
Większość podstawowych procesów wymienionych tutaj powinna pojawiać się tylko w folderze System32. Lokalizację podejrzanego pliku można łatwo sprawdzić w Menedżerze zadań. Kliknij proces prawym przyciskiem myszy i wybierz Otwórz lokalizację plikuSprawdź ścieżkę otwieranego folderu, aby upewnić się, że plik znajduje się w prawidłowej lokalizacji.
Innym sposobem sprawdzenia, czy plik jest legalny, jest sprawdzenie jego rozmiaru. Większość plików .exe dla tych podstawowych procesów ma rozmiar mniejszy niż 200 KB. Kliknij prawym przyciskiem myszy nazwę procesu w Menedżerze zadań i wybierz opcję ا Zwróć uwagę na rozmiar. Jeśli wydaje się nietypowo duży, przyjrzyj się dokładnie, aby upewnić się, czy jest bezpieczny.
Możesz również sprawdzić certyfikat pliku EXE. Oryginalny plik będzie miał certyfikat bezpieczeństwa wydany przez firmę Microsoft. Jeśli zauważysz cokolwiek innego, prawdopodobnie jest to złośliwe oprogramowanie.
Ostatnią rzeczą, jaką powinieneś zrobić, to przeskanować podejrzane pliki aktualnym skanerem antywirusowym. Należy poddać kwarantannie i usunąć wszystkie pliki oznaczone jako zainfekowane. Na szczęście, nowsze wersje systemu Windows mają wbudowany program Microsoft Defender, więc warto o tym pamiętać. Jak sprawdzić plik Lub pojedynczy folder, używając programu Microsoft Defender, aby sprawdzić, czy nie ma podejrzanych plików. Sprawdź Jak zapisać listę uruchomionych procesów w systemie Windows.
Procesy systemu Windows, które mogą ukrywać wirusa
Jednym z elementów ochrony komputera z systemem Windows przed złośliwym oprogramowaniem i wirusami jest wiedza o tym, gdzie się one ukrywają. Czasami złośliwy plik zachowuje się dziwnie, zużywając dużo zasobów procesora i pamięci. Ale nie zawsze tak jest. Dlatego wykrywanie podejrzanych plików innymi sposobami jest przydatną umiejętnością. Możesz teraz sprawdzić Czy użycie GPU w systemie Windows sięga 100%? Jak to naprawić..