Wbudowana aplikacja zabezpieczająca systemu Windows 10 często działa lepiej Płatne aplikacje antywirusowe Niedawno otrzymał on 100-procentową ocenę w różnych niezależnych testach laboratorium badawczego AV-Test. Można śmiało powiedzieć, że jest to wszystko, czego potrzebujesz, aby chronić swój komputer przed złośliwym oprogramowaniem.
Znany obecnie jako Microsoft Defender (zamiast Windows Defender), to prosty zestaw narzędzi, który działa głównie w tle. Jednak po zapoznaniu się z ustawieniami Defendera znajdziesz zaawansowane funkcje, które mogą dodatkowo chronić Twój komputer przed najnowszymi zagrożeniami. Wyjaśnimy, jak uzyskać do nich dostęp, aby zwiększyć ogólne bezpieczeństwo.
Szybkie linki
1. Wykrywaj i usuwaj ukryte złośliwe oprogramowanie
Domyślnie program antywirusowy Microsoft Defender codziennie uruchamia szybkie skanowanie systemu, sprawdzając tylko foldery zawierające najczęstsze zagrożenia.
Aby wykonać kontrolę ręczną, przejdź do Ustawienia -> Aktualizacja i zabezpieczenia -> Zabezpieczenia systemu Windows Lub wpisz „Zabezpieczenia” w pasku wyszukiwania menu Start i wybierz najbardziej pasującą opcję. Wybierz Ochrona przed wirusami i zagrożeniami i kliknij Szybkie sprawdzenie.
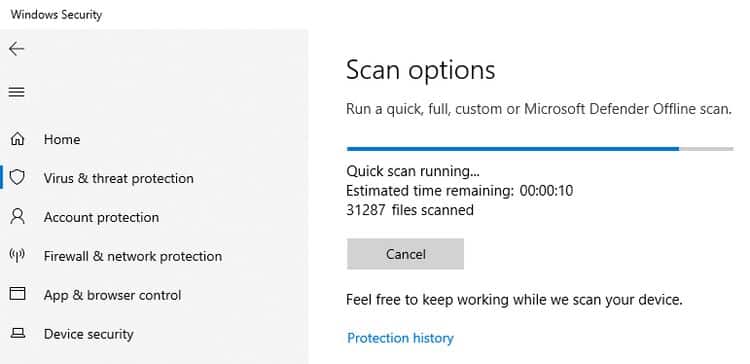
Aby wykonać bardziej szczegółowe skanowanie, kliknij Opcje skanowania i wybierz kompletny test , który sprawdza każdy plik i aplikację na Twoim komputerze. Alternatywnie wybierz Badanie dostosowane do potrzeb , który umożliwia skanowanie określonych plików i folderów w poszukiwaniu złośliwego oprogramowania.
Jeśli podejrzewasz, że Twój system jest zainfekowany, ale inne skanowania nic nie wykryły, wybierz Skanowanie Microsoft Defender OfflineOpcja ta jest przeznaczona do zwalczania trudnego do wykrycia złośliwego oprogramowania, takiego jak rootkity.
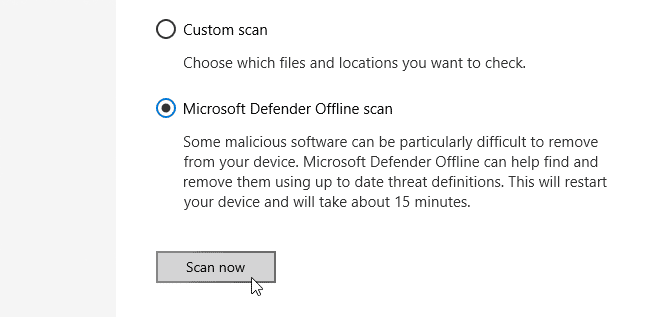
Skanowanie offline polega na ponownym uruchomieniu komputera w bezpiecznym środowisku, aby przeprowadzić skanowanie poza systemem Windows, gdzie ukryte złośliwe oprogramowanie nie może się uruchomić. Przed wybraniem tej opcji zapisz wszystkie otwarte pliki i zamknij wszystkie aplikacje i programy, a następnie kliknij Sprawdź teraz -> Sprawdź , a komputer uruchomi się ponownie.
Skanowanie trwa do 15 minut. Nie panikuj, jeśli ekran zrobi się czarny na kilka sekund – to normalne. Jeśli zostanie znalezione złośliwe oprogramowanie, pojawi się monit o jego usunięcie. W przeciwnym razie komputer uruchomi się ponownie w systemie Windows po zakończeniu skanowania.
2. Chroń swoje pliki przed oprogramowaniem ransomware
Wirusy typu ransomware mogą powodować poważne problemy na komputerze, ograniczając dostęp do niego, a nawet uniemożliwiając korzystanie z niego, lub szyfrując pliki i foldery i żądając zapłaty określonej kwoty (okupu) za ich odblokowanie, nie gwarantując jednak, że narzędzie deszyfrujące zadziała.
Dziwne więc, że ochrona przed ransomware w Defenderze jest domyślnie wyłączona, prawdopodobnie po to, by uniemożliwić blokowanie legalnych aplikacji. Na szczęście tę funkcję można łatwo włączyć.
Na ekranie Ochrona przed wirusami i zagrożeniami przewiń w dół do opcji Ochrona przed oprogramowaniem wymuszającym okup i kliknij Departament ochrony przed ransomware.



Kliknij przełącznik pod Kontrolowany dostęp do folderów Aby włączyć. Spowoduje to ochronę folderów Zdjęcia, Dokumenty, Filmy, Muzyka i Pulpit, ale możesz uzupełnić listę, klikając Chronione foldery , Następnie Dodaj chroniony folder.
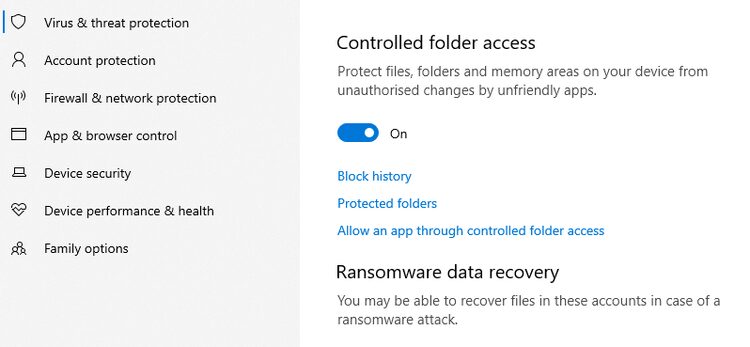
Nie można usunąć ochrony z wstępnie wybranych folderów, ale można zezwolić określonym aplikacjom na dostęp do nich, klikając Zezwól aplikacji Z kontrolowanym dostępem do folderu.
3. Automatycznie blokuj najnowsze złośliwe oprogramowanie
Microsoft Defender zapewnia ochronę w czasie rzeczywistym przed złośliwym oprogramowaniem poprzez wykrywanie i blokowanie znanych zagrożeń przy użyciu stale aktualizowanej bazy definicji wirusów.
Chroni również system przed zagrożeniami, które nie zostały jeszcze zidentyfikowane, za pomocą funkcji o nazwie Ochrona w chmurze , wcześniej znana jako Microsoft Active Protection Service (MAPS). Usługa ta przesyła informacje o podejrzanych plikach do firmy Microsoft w celu ustalenia, czy są one bezpieczne.
Funkcja jest domyślnie włączona, ale warto sprawdzić, czy nie została wyłączona przez inną aplikację zabezpieczającą lub ukryte złośliwe oprogramowanie. W takim przypadku powinno pojawić się ostrzeżenie.
Na ekranie Ochrona przed wirusami i zagrożeniami kliknij Zarządzaj ustawieniami W ustawieniach ochrony przed wirusami i zagrożeniami włącz Ochrona w chmurze Jeśli nie jest jeszcze aktywne.
Powinieneś również włączyć automatyczne przesyłanie próbek, aby wysyłać podejrzane pliki do firmy Microsoft w celu dalszej analizy. Może się to wydawać zagrożeniem dla prywatności, ale spowoduje to automatyczne przesyłanie tylko plików aplikacji. Jeśli plik zawiera dane osobowe, zostaniesz poproszony o zgodę przed jego przesłaniem. Sprawdź. 18 ustawień prywatności, które warto wziąć pod uwagę w systemie Windows 10.
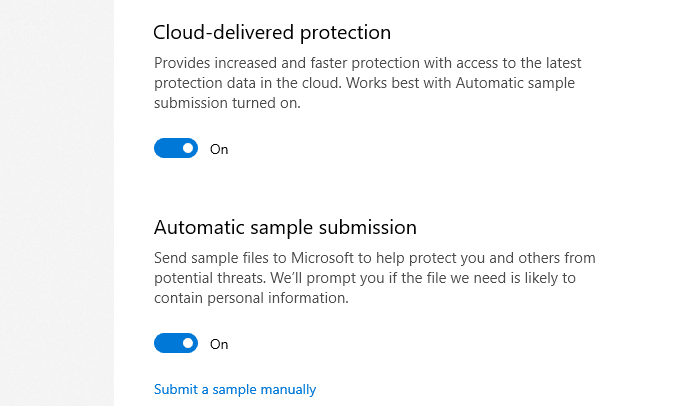
Jeśli Microsoft wykryje plik jako niebezpieczny, zostanie on zablokowany nie tylko na Twoim komputerze, ale także w systemach innych użytkowników Microsoft Defender. Potraktuj to jako swój wkład w społeczność bezpieczeństwa.
4. Blokuj nierozpoznane i niechciane aplikacje
Aktualizacja z maja 2020 r. dodała do Zabezpieczeń systemu Windows ochronę przed potencjalnie niechcianymi aplikacjami (PUP) (w przeszłości blokowanie tych niechcianych aplikacji wymagało użycia polecenia programu PowerShell) w celu uzupełnienia SmartScreen Aktualny.
Aby mieć pewność, że te narzędzia zapewniają maksymalną ochronę, wybierz Kontrola aplikacji i przeglądarki W obszarze Zabezpieczenia systemu Windows kliknij opcję Włącz w obszarze Ochrona oparta na reputacji, jeśli zostanie wyświetlony monit, a następnie kliknij Ustawienia ochrony opartej na reputacji.
Opcja Weryfikuj aplikacje i pliki wykorzystuje filtr SmartScreen programu Microsoft Defender, aby uniemożliwić uruchamianie nierozpoznanych i niezaufanych aplikacji na komputerze. Chociaż czasami blokuje ona niektóre legalne aplikacje (które i tak możesz uruchomić), powinna być włączona. Jeśli jednak nie korzystasz z przeglądarki Edge, drugą opcję SmartScreen można wyłączyć.
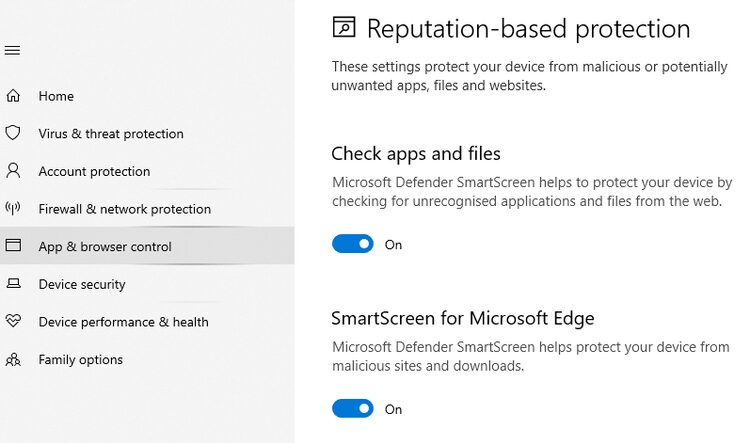
Upewnij się, że w obszarze Blokuj potencjalnie niechciane aplikacje zaznaczone są opcje Blokuj aplikacje i Blokuj pobieranie, aby zapobiec instalowaniu niechcianych plików w pakiecie z innymi aplikacjami.
5. Skonfiguruj ustawienia zapory sieciowej Defender
Zapora systemu Windows Defender automatycznie blokuje przychodzące i wychodzące zagrożenia bezpieczeństwa, o ile jest poprawnie skonfigurowana. Kliknij Zapora i ochrona sieci W Zabezpieczeniach systemu Windows upewnij się, że opcje Domena, Prywatne i Publiczne są włączone.
Zapora sieciowa i ochrona sieci w Zabezpieczeniach systemu Windows umożliwia przeglądanie stanu Zapory Windows Defender i sprawdzanie, z którymi sieciami jest połączone Twoje urządzenie. Możesz włączać i wyłączać Zaporę Windows Defender oraz uzyskiwać dostęp do zaawansowanych opcji Zapory Windows Defender dla następujących typów sieci:
- Sieci domenowe (miejsce pracy).
- Sieci prywatne (wykrywalne).
- Sieci publiczne (nieświadome).
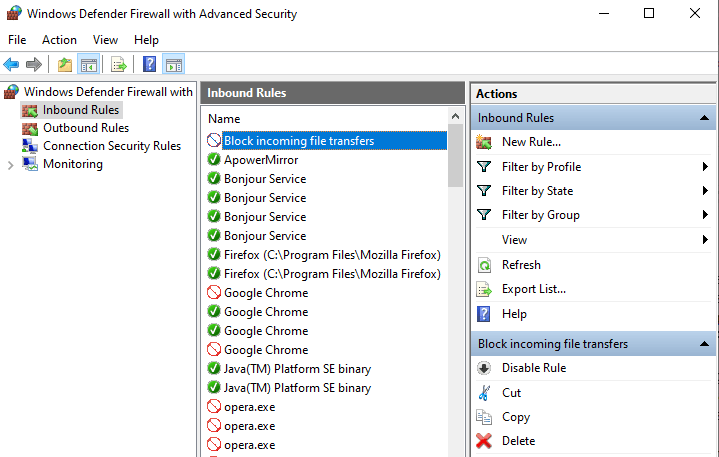
Zapora sieciowa używazasady„, który skanuje cały ruch internetowy. Aby zdefiniować reguły, kliknij Ustawienia zaawansowane i wybierz Reguły przychodzące, aby kontrolować dane przesyłane do komputera, lub Reguły wychodzące, aby zarządzać danymi przesyłanymi do sieci i internetu.
Możesz zablokować określone porty, aby zabezpieczyć się przed niebezpiecznymi typami ruchu sieciowego, na przykład port 21, który obsługuje transfery plików (FTP):
- Wybierz Reguły przychodzące i na pasku bocznym po prawej stronie kliknij Nowa reguła.
- W Kreator nowej reguły przychodzącej , Znajdź Port Kliknij Dalej.
- Wejść 21 W polu Określone porty lokalne kliknij Dalej.
- Na następnym ekranie wybierz Zablokuj kontakt i kliknij Dalej dwa razy.
- Nadaj regule nazwę taką jak Blokuj przychodzące transfery plików i kliknij „kończący sięAby to zastosować.
Jeśli masz jakiekolwiek problemy z utworzoną regułą, zaznacz ją i wybierz jedną z opcji: Wyłącz bazę أو kasować.
6. Uzyskaj dostęp do zaawansowanych ustawień programu Defender za pomocą narzędzia ConfigureDefender
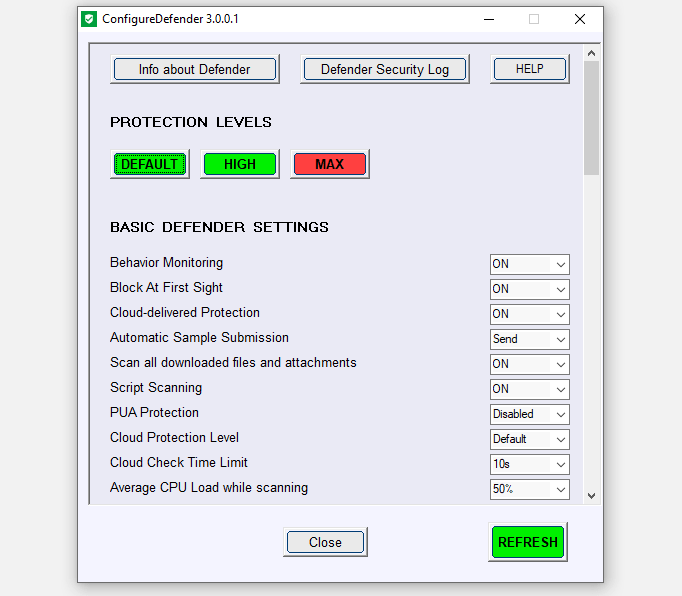
Program Microsoft Defender ma wiele zaawansowanych ustawień, do których nie można uzyskać dostępu za pośrednictwem Zabezpieczeń systemu Windows, ale które trzeba odblokować za pomocą złożonych poleceń programu PowerShell. To właśnie tutaj KonfigurujDefender Użyteczne.
Ta bezpłatna aplikacja oferuje graficzny interfejs użytkownika dla wszystkich ustawień programu Defender, dając Ci pełną kontrolę nad bezpieczeństwem Twojego systemu. Możesz łatwo włączać i wyłączać dowolne opcje, od ustawień podstawowych, takich jak skanowanie wszystkich pobranych plików i załączników, po zaawansowane modyfikacje, takie jak blokowanie potencjalnie niebezpiecznych makr pakietu Office na dyskach USB.
ConfigureDefender jest bardzo łatwy w użyciu, a opcje konfiguracji jednym kliknięciem pozwalają zastosować domyślną, wysoką lub maksymalną ochronę programu Microsoft Defender. Aby zmiany zostały wprowadzone, konieczne będzie ponowne uruchomienie komputera.
Wzmocnienie obrony programu Microsoft Defender
Chociaż możesz pozwolić programowi Microsoft Defender działać bez zmiany ustawień, włączenie opcji domyślnie wyłączonych przynosi oczywiste korzyści. Nie tylko zwiększy to ochronę przed najnowszymi zagrożeniami, ale także pozwoli Ci dostosować zabezpieczenia do własnych potrzeb.
Oczywiście nie musisz trzymać się wbudowanej aplikacji systemu Windows 10, jeśli wolisz zaufać innej firmie w kwestii ochrony swojego komputera. Jest wiele Inne zaufane i bezpłatne pakiety zabezpieczeń Dla systemu Windows, który warto rozważyć.