W dowolnym momencie między komputerem z systemem Windows 10 a nieograniczoną przestrzenią Internetu przesyłana jest cała masa informacji. Odbywa się to za pomocą procesu, w którym procesy zależne od sieci wyszukują TCP Protokół UDP zapewnia bezpłatne „porty” do komunikacji z internetem. Twoje dane są najpierw wysyłane do zdalnych portów w miejscu docelowym lub w lokalizacji, z którą Twoje procesy próbują się połączyć, a następnie odbierane z powrotem na portach lokalnych w Twoim komputerze.

W większości przypadków system Windows 10 potrafi zarządzać portami i zapewniać, że ruch jest kierowany przez właściwe porty, aby procesy mogły komunikować się z tym, czego potrzebują. Czasami jednak dwa procesy mogą być przypisane do jednego portu lub po prostu chcesz uzyskać lepszy obraz ruchu sieciowego i tego, co dzieje się zarówno w nim, jak i poza nim.
Postanowiliśmy więc napisać ten poradnik, który pokaże Ci, jak uzyskać przegląd swoich portów i sprawdzić, które aplikacje z nich korzystają.
Szybkie linki
Metoda wiersza poleceń
Być może najprostszym sposobem na sprawdzenie, który port jest używany przez który proces, jest skorzystanie z zaufanej metody wiersza poleceń.
Kliknij przycisk Start i wpisz cmd Następnie kliknij prawym przyciskiem myszy „Wiersz polecenia”, gdy pojawi się w wynikach wyszukiwania. Kliknij „Uruchom jako administrator”.
Po przejściu do wiersza poleceń z uprawnieniami administratora wprowadź następujące polecenie:
netstat -ab
Wyświetli się lista portów, która może być bardzo długa, wraz z procesami systemu Windows, które ich używają. (Możesz nacisnąć Ctrl + , Następnie Ctrl + C (Aby skopiować wszystkie informacje do schowka). Na normalnym komputerze będą dwa główne adresy IP, które zawierają porty na Twoim komputerze.
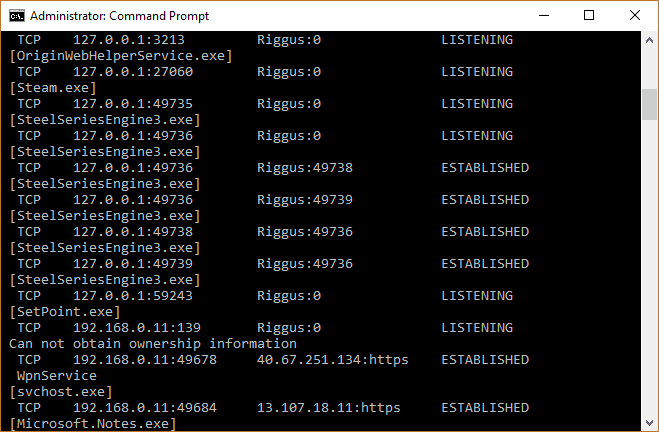
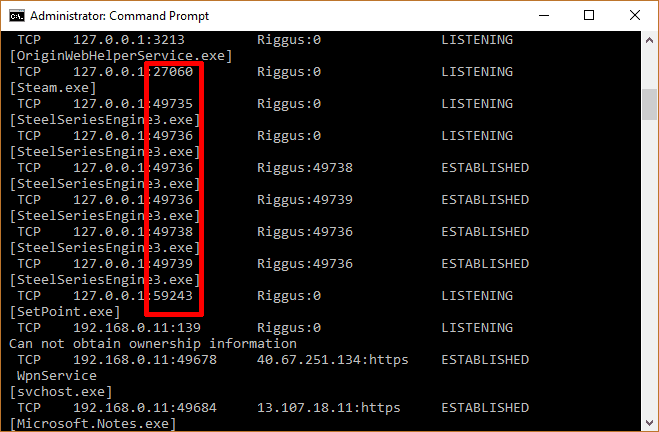
Pierwszy, w naszym przypadku, to „127.0.0.1”. Ten adres IP jest znany jako „localhost” lub „adres pętli zwrotnej”, a każdy proces nasłuchujący na portach w tym miejscu komunikuje się wewnętrznie w sieci lokalnej bez użycia interfejsu sieciowego. Rzeczywisty port to numer widoczny po dwukropku (patrz poniższy obrazek).



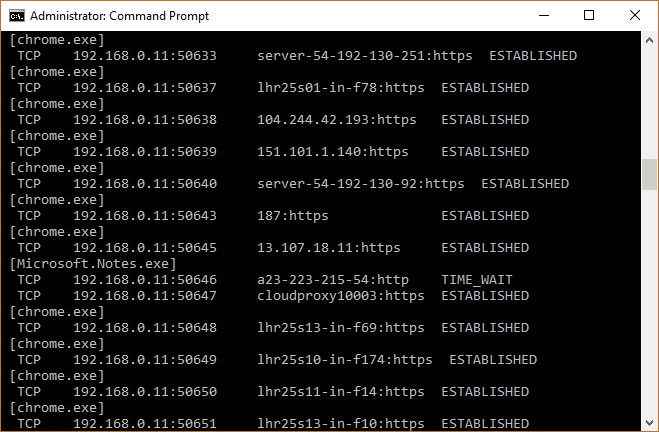
Większość Twoich procesów prawdopodobnie nasłuchuje na portach z prefiksem „192.168.xxx.xxx”, czyli Twoim adresem IP. Oznacza to, że procesy, które widzisz na liście, nasłuchują połączeń ze zdalnych lokalizacji internetowych (takich jak strony internetowe). Numer portu to liczba po dwukropku.
TCPView
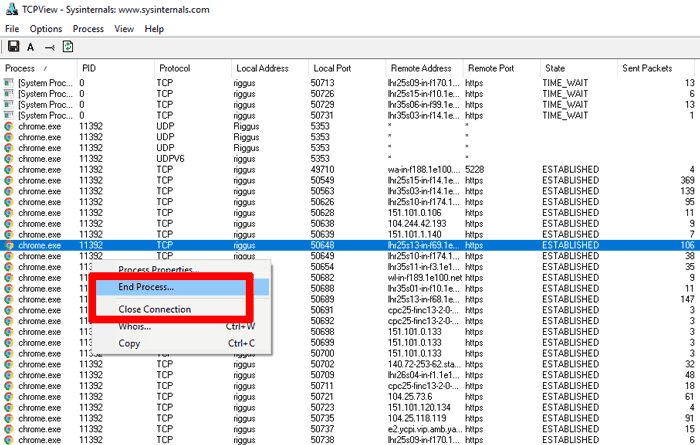
Jeśli nie przeszkadza Ci instalacja aplikacji innej firmy i chcesz mieć większą kontrolę nad tym, co dzieje się ze wszystkimi portami, możesz użyć lekkiej aplikacji o nazwie TCPViewTa aplikacja natychmiast wyświetli listę procesów i powiązanych z nimi portów.
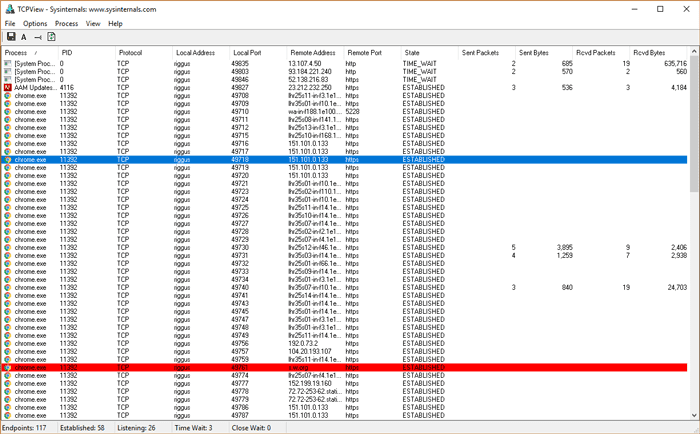
To, co czyni to narzędzie lepszym od wiersza poleceń, to możliwość aktywnego przeglądania i zamykania portów oraz wysyłania pakietów. Wystarczy szukać zielonych, czerwonych i żółtych świateł. Można również zmienić kolejność listy, klikając nagłówki kolumn, co ułatwia znalezienie interesującego procesu lub dwóch oddzielnych procesów konkurujących o ten sam port.
Jeśli znajdziesz proces lub połączenie, które chcesz zamknąć, po prostu kliknij go prawym przyciskiem myszy. Możesz następnie wybrać opcję „Zakończ proces”, która działa dokładnie tak samo, jak w Menedżerze zadań systemu Windows. Możesz też kliknąć „Zamknij połączenie”, aby pozostawić proces otwarty, ale uniemożliwić mu nasłuchiwanie na określonym porcie.
Wniosek
To dwa najlepsze sposoby sprawdzenia, które porty są używane, a które nie, oraz czy procesy powinny nasłuchiwać na tych portach. Daje to większą kontrolę nad połączeniami sieciowymi, które są stale nawiązywane na Twoim komputerze, co jest ważniejsze niż kiedykolwiek, aby je zrozumieć.