Zasady grupy systemu Windows To technologia zarządzania konfiguracją, która jest częścią usługi Active Directory systemu Windows Server. Można jej używać do konfigurowania ustawień w systemach operacyjnych Windows klienckich i serwerowych, aby zapewnić spójną i bezpieczną konfigurację na wielu urządzeniach. Podczas konfigurowania obiektów zasad grupy (GPO) dostępne są setki ustawień, ale w tym artykule pokażę Ci niektóre z ustawień zasad grupy, które należy poprawnie skonfigurować, aby zapewnić podstawowe bezpieczeństwo w swoim środowisku.
Jeśli chcesz zmienić zachowanie systemu Windows, uzyskując większą kontrolę nad zabezpieczeniami lub wyłączając niektóre funkcje oferowane przez firmę Microsoft, możesz to zrobić, Modyfikuj ustawienia zasad grupyTak, możesz to samo zrobić z Edytor rejestru Zasady grupy mają jednak kilka innych zalet. Na przykład, w przeciwieństwie do rejestru, konfiguracje zasad grupy nie zmieniają się po aktualizacji systemu Windows. Co najważniejsze, zasady grupy można skonfigurować lokalnie w systemie lub utworzyć usługę Active Directory, aby zastosować ustawienia do wielu systemów w domenie. Jest to szczególnie przydatne w biurach i szkołach korzystających z komputerów z systemem Windows.
Najlepsze ustawienia zasad grupy
Zanim zaczniemy, zaznaczmy, że Zasady Grupy to graficzne narzędzie, które pozwala modyfikować natywne ustawienia systemu operacyjnego, ustawienia jądra itp. Jednak nieprawidłowa modyfikacja Zasad Grupy może spowodować awarię systemu operacyjnego. Dlatego jeśli zamierzasz wprowadzić jakiekolwiek zmiany, upewnij się, że… Eksportuj konfiguracje wirtualne Przed wprowadzeniem jakichkolwiek zmian.
Jednym z największych zastrzeżeń dotyczących Zasad Grupy jest to, że są one dostępne tylko na komputerach z systemami Windows Professional, Education lub Enterprise. Nawet jeśli korzystasz z systemu Windows Home, możesz korzystać z Zasad Grupy, ale istnieją pewne obejścia, które wyjaśnię poniżej.
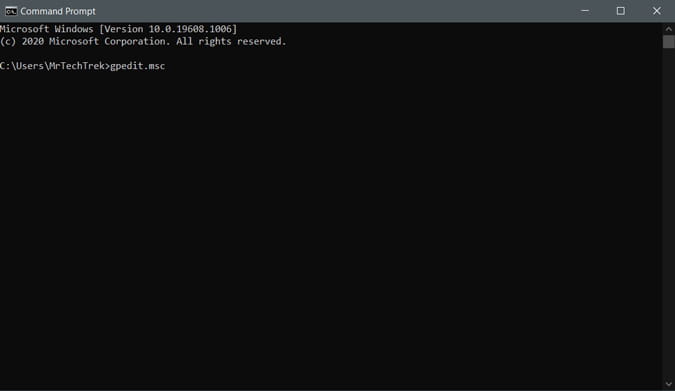
Dostęp do zasad grupy można uzyskać na kilka sposobów, jednym z najłatwiejszych jest otwarcie Wiersz poleceń -> Wpisz „gpedit.msc” i kliknij Enter.
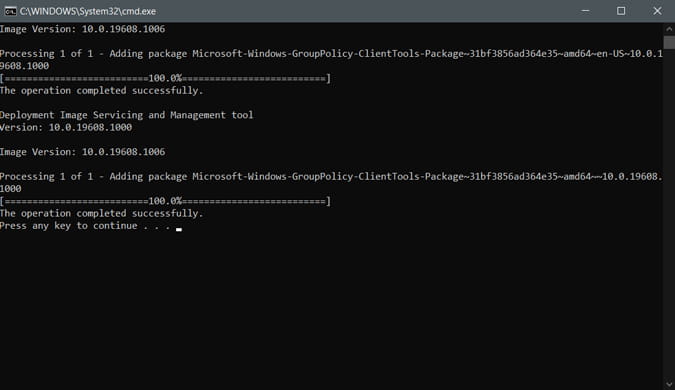
Chociaż Zasady Grupy nie są częścią edycji Windows Home, nadal istnieje sposób na uzyskanie do nich dostępu. Wystarczy zainstalować Edytor Zasad Grupy innej firmy, pobierając go. Plik wsadowy To. Musisz otworzyć go z uprawnieniami administratora, a instalacja rozpocznie się w wierszu poleceń. Instalacja zajmie około 2-3 minut. Po zakończeniu procesu otwórz ponownie wiersz poleceń i wpisz gpedit.msc Aby to osiągnąć.
1. Wyłącz instalację aplikacji
Uniemożliwiając użytkownikom instalowanie różnych aplikacji, można zmniejszyć nakład pracy związany z konserwacją i czyszczeniem po zainstalowaniu szkodliwego oprogramowania, ponieważ może ono również stanowić potencjalne źródło złośliwego oprogramowania. Jest to szczególnie przydatne w szkołach, gdzie uczniowie mają dostęp tylko do tych aplikacji, których potrzebują.
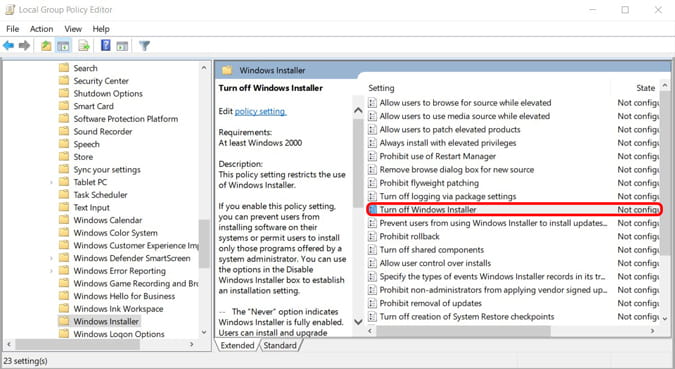
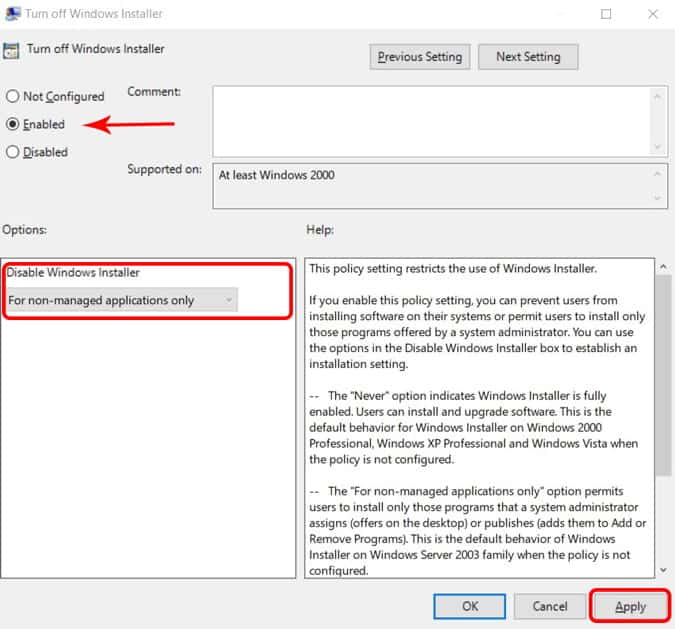
Jeśli chcesz ograniczyć użytkownikom możliwość instalowania lub uruchamiania aplikacji, możesz to ustawić, otwierając Zasady grupy i przechodząc do Konfiguracje komputera > Szablony administracyjne > Składniki systemu Windows > Instalator systemu Windows Należy kliknąć dwukrotnie na opcję. Wyłącz instalator systemu WindowsZmień ustawienie na . Włączyć Upewnij się, że opcja jest zaznaczona jako „Tylko dla aplikacji niezarządzanych”, aby użytkownik mógł zainstalować wszystkie aplikacje dozwolone przez administrację. Teraz kliknij تطبيق Aby wprowadzić zmiany, uruchom ponownie komputer.
Blokuj uruchamianie określonych aplikacji
Blokowanie instalacji wszystkich aplikacji to w wielu sytuacjach przesada. Jeśli chcesz zablokować tylko kilka aplikacji, możesz wprowadzić te zmiany w zasadach grupy.
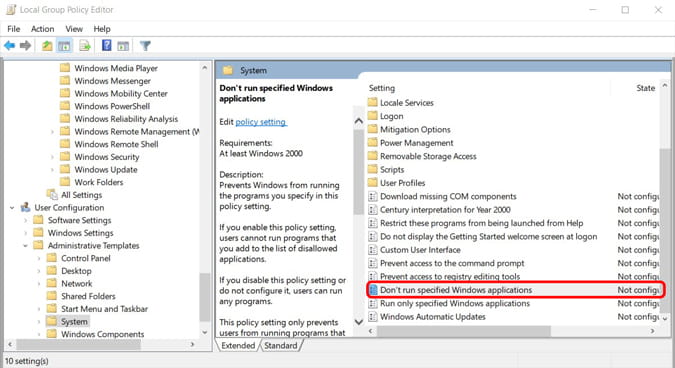
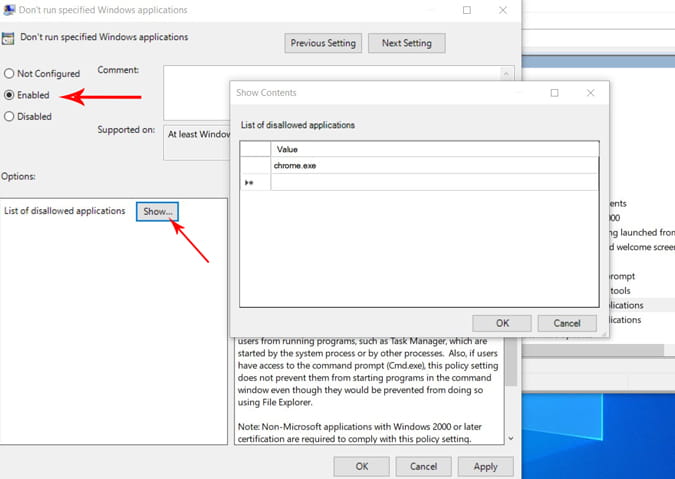
Otwórz Zasady grupy i przejdź do Konfiguracja użytkownika > Szablony administracyjne > System Kliknij opcję dwukrotnie. Nie uruchamiaj określonych aplikacji systemu WindowsZmień ustawienie na . Włączyć i kliknij przycisk . pokazaćTeraz możesz wejść na listę aplikacji, które chcesz zablokować i do których nie chcesz, aby użytkownicy mieli dostęp, i kliknij dobrzeTeraz kliknij . تطبيق Aby zmiany zostały wprowadzone, należy ponownie uruchomić system.
2. Zablokuj dostęp do panelu sterowania
Ważne jest, aby ustawić pewne ograniczenia w panelu sterowania, zwłaszcza w środowiskach biznesowych, ponieważ daje to kontrolę nad całym systemem. Możesz całkowicie zablokować dostęp lub ograniczyć dostęp do określonych stron.
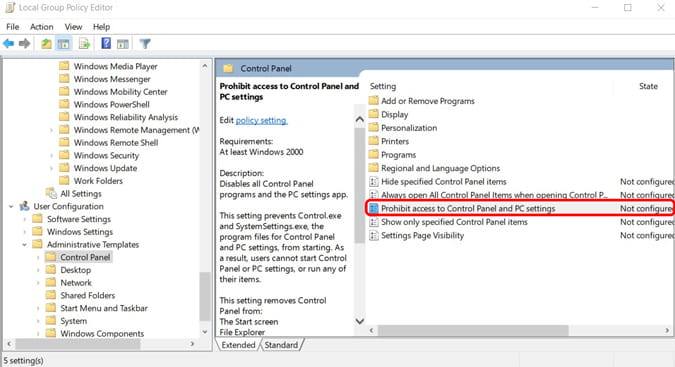
Aby zablokować dostęp, otwórz Zasady grupy i przejdź do Konfiguracja użytkownika > Szablony administracyjne > Panel sterowania Kliknij dwukrotnie Zabroń dostępu do Panelu sterowania i ustawień komputera i kliknij Włączyć وتطبيقZmiany zostaną zastosowane natychmiast.
Pokaż tylko określone strony z panelu sterowania
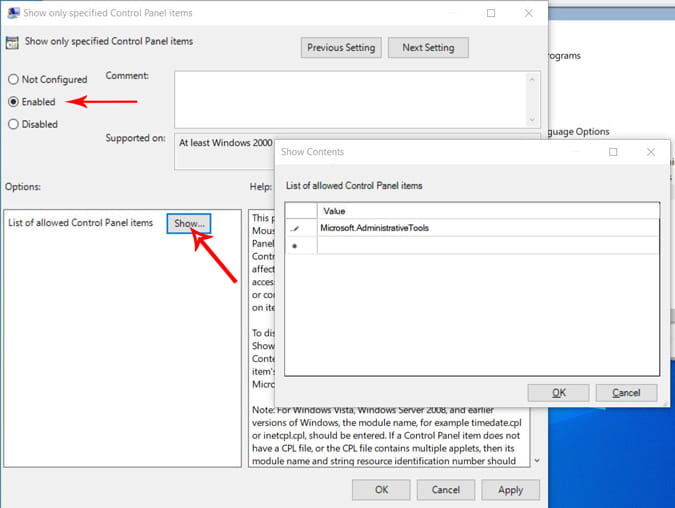
Powyższy proces uniemożliwia pełny dostęp do Panelu sterowania. Jeśli jednak chcesz ograniczyć jego użycie, możesz to zrobić, otwierając Zasady grupy i przechodząc do Konfiguracja użytkownika > Szablony administracyjne > Panel sterowania i kliknij dwukrotnie Pokaż tylko określone elementy Panelu sterowania i kliknij WłączyćTeraz kliknij na opcję. Oferta Wybierz każdą opcję panelu sterowania, którą chcesz wyświetlić. Jeśli opcja nie znajduje się na liście, nie pojawi się ona użytkownikowi.
Oznacza to, że musisz starannie wybrać i opisać każdy element pulpitu nawigacyjnego, który chcesz uwzględnić. Możesz znaleźć Nazwy wszystkich elementów Panelu sterowania w witrynie firmy Microsoft.
3. Wyłącz wiersz poleceń
Wiersz poleceń jest niewątpliwie niezwykle przydatny, ale jednocześnie stanowi koszmar, ponieważ pozwala użytkownikom uruchamiać polecenia i aplikacje, do których nie chcesz, aby mieli dostęp. Może być również niebezpiecznym narzędziem w rękach niedoświadczonych użytkowników. Istnieje wiele powodów, dla których warto wyłączyć Wiersz poleceń. Być może masz dzieci korzystające z komputera rodzinnego lub pozwalasz gościom korzystać z komputera, gdy u Ciebie nocują. A może prowadzisz komputer służbowy, więc musisz go wyłączyć.
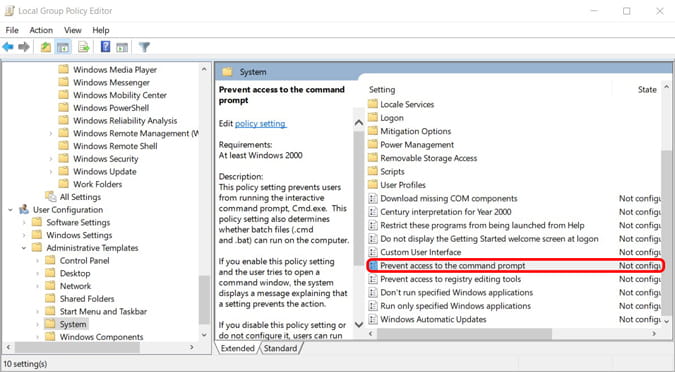
Aby wyłączyć wiersz poleceń, otwórz Zasady grupy i przejdź do Konfiguracja użytkownika > Szablony administracyjne > System i kliknij dwukrotnie Uniemożliwić dostęp do wiersza poleceńMusisz zmienić zasady na . Włączyć i klikając تطبيقTeraz należy ponownie uruchomić komputer, aby zmiany zostały wprowadzone.
4. Wyłącz Edytor rejestru systemu Windows
Podobnie jak wiersz poleceń, Edytor rejestru systemu Windows może spowodować awarię systemu w przypadku nieprawidłowej modyfikacji, a także ominąć niektóre ograniczenia zasad grupy. Aby chronić swoje konfiguracje, otwórz zasady grupy i przejdź do Konfiguracja użytkownika > Szablony administracyjne > System. Kliknij dwukrotnie opcję „Zablokuj dostęp do narzędzi edycji rejestru” i włącz tę zasadę. Następnie kliknij تطبيق Aby wprowadzić zmiany, uruchom ponownie komputer.
5. Zapobiegaj dostępowi do nośników wymiennych
Dyski USB i inne nośniki wymienne mogą być niebezpieczne dla komputera. Jeśli ktoś przypadkowo lub celowo podłączy zainfekowane wirusem urządzenie pamięci masowej, może to wpłynąć na komputer, a nawet całą sieć. W przypadku wielu komputerów, umożliwienie dostępu do zewnętrznych nośników danych utrudnia zarządzanie pamięcią masową. Dostęp do nośników wymiennych jest rutynowo blokowany w wielu szkołach i na uczelniach.
Aby zablokować dostęp do zewnętrznych urządzeń multimedialnych, otwórz Zasady grupy i przejdź do Konfiguracja użytkownika > Szablony administracyjne > System > Dostęp do pamięci masowej wymiennej Kliknij dwukrotnie Dyski wymienne: Odmów dostępu do odczytuTeraz kliknij na opcję. Wzmocnienie I kliknij na تطبيق Aby wprowadzić zmiany, uruchom ponownie komputer.
Opcja pisania blokowego
Powyższa opcja uniemożliwi komputerowi odczyt plików z urządzenia zewnętrznego. Nadal jednak będzie można kopiować pliki na urządzenie zewnętrzne. Aby chronić pliki, należy również zablokować opcję zapisu. Ta konfiguracja jest zazwyczaj wdrażana w środowiskach biznesowych.
Aby zablokować opcję zapisu, otwórz Zasady grupy i przejdź do Konfiguracja użytkownika > Szablony administracyjne > System > Dostęp do pamięci masowej wymiennej Kliknij dwukrotnie Dyski wymienne: odmowa dostępu do zapisuTeraz włącz opcję i wybierz تطبيق zastosować zmiany.
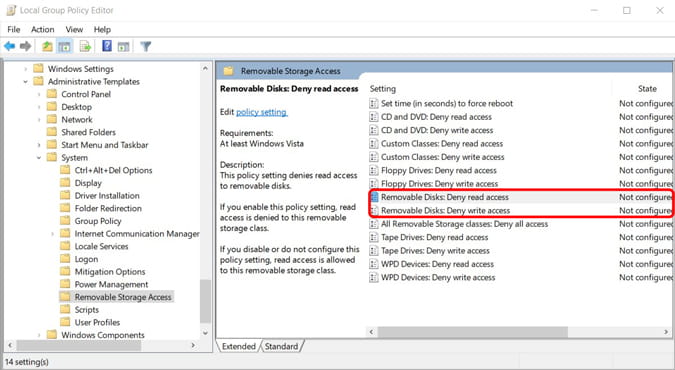
Alternatywnie możesz skorzystać z opcji Wszystkie klasy pamięci wymiennej: Odmów wszelkiego dostępu Aby zablokować jednocześnie opcje odczytu i zapisu.
6. Ukryj partycje komputera
Jeśli w systemie znajdują się poufne informacje, możesz chcieć ukryć je przed określonymi użytkownikami. Możesz to zrobić za pomocą ustawień zasad grupy. Pamiętaj jednak, że to ustawienie ukryje je tylko w Eksploratorze plików i kilku innych aplikacjach, ale użytkownicy nadal będą mieli do nich dostęp z poziomu wiersza poleceń.
Można jednak ukryć partycje na dysku, otwierając Zasady grupy i przechodząc do Konfiguracja użytkownika> Szablony administracyjne> Składniki systemu Windows> Eksplorator Windows Kliknij dwukrotnie Ukrywanie określonych dysków w Moim komputerze i wybierz opcję WzmocnieniePo włączeniu kliknij menu rozwijane w panelu opcji i wybierz dyski, które chcesz ukryć. Dyski zostaną ukryte po kliknięciu dobrze.
7. Zwiększ minimalną długość hasła.
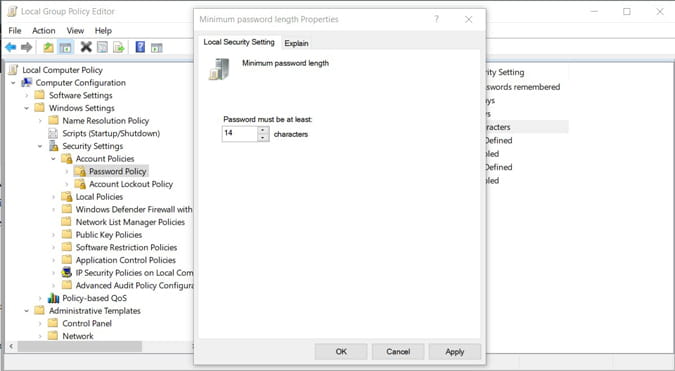
Domyślna długość hasła w systemie Windows to 8 znaków. Należy użyć co najmniej jednej wielkiej i małej litery oraz jednej cyfry lub znaku specjalnego. To rozwiązanie jest dość bezpieczne. Można jednak zwiększyć bezpieczeństwo, zwiększając długość hasła. Można ustawić je do 14 znaków, wliczając w to wielkie i małe litery, cyfry i znaki specjalne.
Możesz to zmienić, otwierając Zasady grupy i przechodząc do: Konfiguracja komputera > Ustawienia systemu Windows > Ustawienia zabezpieczeń > Zasady konta > Zasady dotyczące haseł Kliknij dwukrotnie na zasadę. Minimalna długość hasła Podaj wartość długości i kliknij تطبيق.
8. Śledź logowania
Za pomocą Zasad Grupy możesz wymusić na systemie Windows śledzenie wszystkich udanych i nieudanych logowań do komputera. Możesz ustawić tę opcję dla konkretnego komputera lub konkretnego użytkownika. W obu przypadkach będzie to przydatne do śledzenia nieautoryzowanych użytkowników, którzy próbują się zalogować. Możesz włączyć tę konfigurację, otwierając Zasady Grupy i przechodząc do Konfiguracja komputera > Ustawienia systemu Windows > Ustawienia zabezpieczeń > Zasady lokalne > Zasady inspekcji Kliknij dwukrotnie Audyt zdarzeń logowania.
Tutaj zaznacz pole wyboru obok „Opcje”sukces„A”Brak„Po kliknięciu „dobrze„System Windows zacznie zapisywać rejestr logowań do komputera.
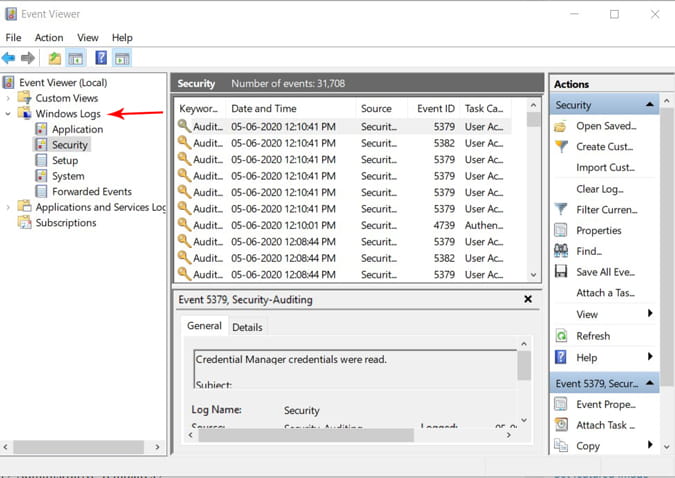
Aby wyświetlić te logowania, otwórz okno dialogowe Uruchom, naciskając Win + R i wejdź eventvwr Aby otworzyć Podgląd zdarzeń systemu Windows, rozwiń pozycję Dzienniki systemu Windows i wybierz Opcja bezpieczeństwaW środkowym panelu możesz przeglądać wszystkie próby logowania. Widoczne jest konto, z którego próbowano się zalogować, a także data i godzina. Pomyślne i nieudane próby są oznaczone symbolami.
9. Wyłącz OneDrive
Możesz uwielbiać korzystanie z OneDrive lub wręcz go nienawidzić. Jeśli Ty lub Twoja organizacja nie korzystacie z OneDrive lub po prostu chcecie usunąć go z komputera, możecie to zrobić za pomocą zasad grupy. Otwórz zasady grupy i przejdź do Konfiguracja komputera > Szablony administracyjne > Składniki systemu Windows > OneDrive i kliknij dwukrotnie Zapobiegaj używaniu usługi OneDrive do przechowywania plikówTeraz włącz konfigurację i kliknij تطبيقAby wprowadzić zmiany, należy ponownie uruchomić komputer.
10. Kontroluj zmiany zasad grupy
Możesz jednak przywrócić te zmiany do stanu normalnego za pomocą Zasad grupy w ten sam sposób, resetując je i wyłączając. Możesz zachować odpowiedzialność za Zasady grupy, używając Audyt obiektów zasad grupyAby na bieżąco śledzić zmiany wprowadzane w obiektach zasad grupy, spróbuj Lepide Change Reporter.
Kapsułkowanie
Po zakończeniu dostosowywania ustawień zasad grupy należy przenieść ustawienia do grupy Komputer w Active Directory Gdzie możesz ustawić katalog dla każdego komputera w domenie. Możesz również ustawić Konkretne zasady grupowe Tylko dla użytkowników indywidualnych lub komputerów. Teraz wystarczy pobrać zasady grupy z Active Directory dla aplikacji. Wszelkie zmiany w Active Directory zostaną automatycznie zastosowane w poszczególnych systemach.