Przygotować Utwórz konta Ręcznie to uciążliwe: chcemy po prostu uzyskać dostęp do usług aplikacji, a nie spędzać pięć minut na konfigurowaniu adresów e-mail, haseł i innych podstawowych informacji. Dlatego przyciski „Zaloguj się przez Facebooka” i „Zaloguj się przez Google” stały się tak popularne w internecie.

Użytkownicy uwielbiają tę federacyjną metodę logowania, ponieważ ułatwia ona tworzenie kont, a strony internetowe i aplikacje ją lubią, ponieważ pozwala im zachęcić więcej użytkowników do zakładania kont. Ponieważ możesz zakładać konta w serwisach Google, Facebook, Twitter, Microsoft, LinkedIn, Github, WeChat, VKontakte, Weibo i innych, prawdopodobnie korzystałeś z jednej z tych usług, ale też przez chwilę zastanawiałeś się, czy to dobry pomysł. Masz rację: owszem, jest to wygodne, ale wiąże się z kompromisami w kwestii bezpieczeństwa i jest to w zasadzie droga jednokierunkowa, jeśli chodzi o prywatność.
Jak działa logowanie społecznościowe?
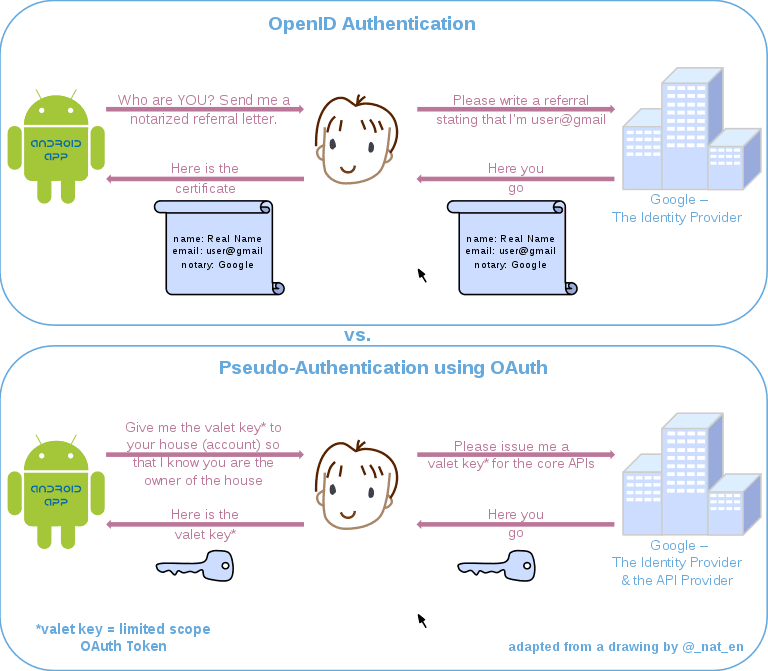
Nie każdy system działa tak samo, ale podstawowy proces jest dość uniwersalny. Większość zewnętrznych usług logowania korzysta z połączenia protokołów OpenID i OAuth. OpenID obsługuje uwierzytelnianie użytkownika (logowanie do Facebooka potwierdza tożsamość użytkownika na stronie, z której próbujesz skorzystać), podczas gdy OAuth kontroluje, w jaki sposób inne strony mogą uzyskać dostęp do Twoich danych (imię i nazwisko, wiek, zainteresowania, znajomi itp.).
W procesie logowania społecznościowego biorą udział trzy główne podmioty:
- Użytkownik (czyli on!) prosi o dostęp do aplikacji lub strony internetowej.
- Aplikacja lub strona internetowa, do której użytkownik chce uzyskać dostęp
- Uwierzytelniacz, który potwierdza Twoją tożsamość i kontroluje dostęp do Twoich danych (Facebook, Google itp.)
Typowe logowanie społecznościowe wygląda następująco:
- Użytkownik klika przycisk „Zaloguj się za pomocą ____”.
- Aplikacja otwiera link z prośbą o zalogowanie się na stronie internetowej narzędzia autoryzacyjnego. Link zawiera informacje o właścicielu strony internetowej, który wysłał żądanie.
- Użytkownik wpisuje swoją nazwę użytkownika i hasło na stronie Authorizer, co oznacza, że aplikacja nigdy nie zobaczy Twoich danych.
- Autoryzator generuje jednorazowy kod i wysyła go do aplikacji.
- Następnie aplikacja wysyła ten token do Authorizera z prośbą o dostęp do API Authorizera.
- Autoryzator weryfikuje kod, a aplikacja wydaje token (zazwyczaj z ograniczeniem czasowym), który pozwala aplikacji zażądać pewnych informacji o użytkowniku.
Zalety bezpieczeństwa: Logowanie za pośrednictwem mediów społecznościowych może być bezpieczniejsze niż logowanie za pomocą hasła za pomocą poczty e-mail.
Logowanie w serwisach społecznościowych jest tak bezpieczne, jak firmy, które je obsługują, co, biorąc pod uwagę, że są to dwie z największych firm technologicznych na świecie, plasuje je w kategorii „całkiem niezłych”. Facebook i Google nie są atakowane na prawo i lewo, głównie dlatego, że bardzo dbają o bezpieczeństwo w sieci i inwestują jeszcze więcej w swoje sieci handlowe.
Jeśli skorzystasz z logowania jednokrotnego, witryna, w której utworzysz konto, nie będzie miała dostępu do Twojej nazwy użytkownika i hasła. Oznacza to, że nikt nie może ukraść Twojego konta (choć może zdobyć pewne informacje z nim związane).
Nie musisz też wszędzie wpisywać haseł, co jest zaletą, ponieważ często używamy ich ponownie. Prawdopodobnie i tak nie stosujemy się do najlepszych praktyk dotyczących haseł, więc im rzadziej to robisz, tym lepiej.
Wady bezpieczeństwa: Jeśli Twoje dane logowania do serwisu społecznościowego zostaną naruszone, Twoje konta również.
Co się stanie, jeśli Facebook i Google zostaną zhakowane lub ktoś uzyska dostęp do Twojego konta? Obie firmy miały w przeszłości problemy z danymi (Cambridge Analytica, Google+), a LinkedIn jest najbardziej znany, więc duże firmy technologiczne nie mają w tym zakresie stuprocentowej pewności.
Czy ktoś, kto zna Twoje dane logowania do mediów społecznościowych, mógłby po prostu podszywać się pod Ciebie w każdej aplikacji i na każdej stronie mediów społecznościowych, do których kiedykolwiek się logowałeś? Zasadniczo tak. Niezależnie od tego, czy jest to naruszenie bezpieczeństwa całego systemu, słabe hasło, czy złośliwe oprogramowanie na Twoim komputerze, które przechwyciło Twoje dane logowania do Facebooka, każdy, kto zna Twoje dane logowania, może podszywać się pod Ciebie w innej aplikacji. To sprawia, że logowanie do mediów społecznościowych staje się pojedynczym punktem awarii, tworząc potencjalny efekt domina w przypadku włamania na Twoje konto przez autoryzację.
Facebook, Google i Twitter ciężko pracują, aby to osiągnąć, ale nawet jeśli w końcu im się to uda, niewiele mogą zdziałać, jeśli Twoje hasło to 123456789 (zobacz te wskazówki, aby uzyskać silne hasło) i Twoje konto jest przechowywane na urządzeniach współdzielonych lub fizycznie dostępnych. Jeśli logujesz się za pomocą konta społecznościowego, traktuj je jako klucz do kont, do których masz dostęp.
Zalety prywatności
To będzie krótki klip, ponieważ użytkownicy nie mają żadnych realnych korzyści w zakresie prywatności. Logowanie przez media społecznościowe nie tylko ujawni Twoje dane każdemu, kto o to poprosi, co jest absolutnym minimum, jakiego można się spodziewać, ale także ujawnisz o wiele więcej danych osobowych niż w przypadku użycia kombinacji adresu e-mail i hasła.
Wady prywatności: wszyscy dowiadują się o Tobie więcej
W zależności od usługi, z której korzystasz, masz większą lub mniejszą kontrolę nad tym, jakie dane aplikacje mogą pobierać z Twoich profili społecznościowych. Łatwo jest udostępnić więcej, niż się zamierza, a aplikacje mogą pytać o to, czego chcą, wiedząc, że większość użytkowników prawdopodobnie nie wyrazi zgody. Znajomi, lokalizacja, historia postów, zainteresowania i inne dane osobowe mogą zostać łatwo pobrane bez Twojej wiedzy.
Z drugiej strony pamiętaj, że większość firm oferujących usługi logowania jest bardzo zainteresowana gromadzeniem większej ilości danych o Tobie. Chcą wiedzieć, z jakich aplikacji korzystasz, jak często z nich korzystasz, a nawet bardziej szczegółowo o tym, co z nimi robisz. Korzystanie z tej metody logowania oznacza w zasadzie, że przekazujesz te informacje bezpośrednio im. Nie jest jasne, ile danych Facebook i Google gromadzą z aplikacji korzystających z usług logowania, ale jeśli nie podoba Ci się, że firma wie tak dużo o tym, co robisz w aplikacji, najlepiej nie łączyć konta z tą firmą.
Czy powinienem używać logowań społecznościowych?
Logowanie przez media społecznościowe może być bezpieczniejsze w wielu sytuacjach, zwłaszcza jeśli dbasz o bezpieczeństwo swoich głównych kont i nie masz pewności, czy aplikacja lub strona internetowa oferuje najlepsze zabezpieczenia. W rzeczywistości bezpieczniej jest zalogować się do mało znanej aplikacji lub strony za pomocą logowania przez media społecznościowe, ponieważ nie ujawniasz hasła, którego prawdopodobnie będziesz używać wielokrotnie w wielu witrynach. Jeśli jednak tworzysz konto z potencjalnie poufnymi informacjami w dobrze zabezpieczonym serwisie, połączenie adresu e-mail i hasła ma ogromną przewagę.
Jeśli chodzi o prywatność, to osobista decyzja. Jeśli nie chcesz, aby aplikacja wiedziała o Tobie więcej niż to konieczne, nie loguj się przez Facebooka. To samo dotyczy sytuacji odwrotnej: nie korzystaj z zewnętrznego narzędzia uwierzytelniającego, chyba że nie masz nic przeciwko temu, aby ta strona trzecia zbierała o Tobie dodatkowe dane.